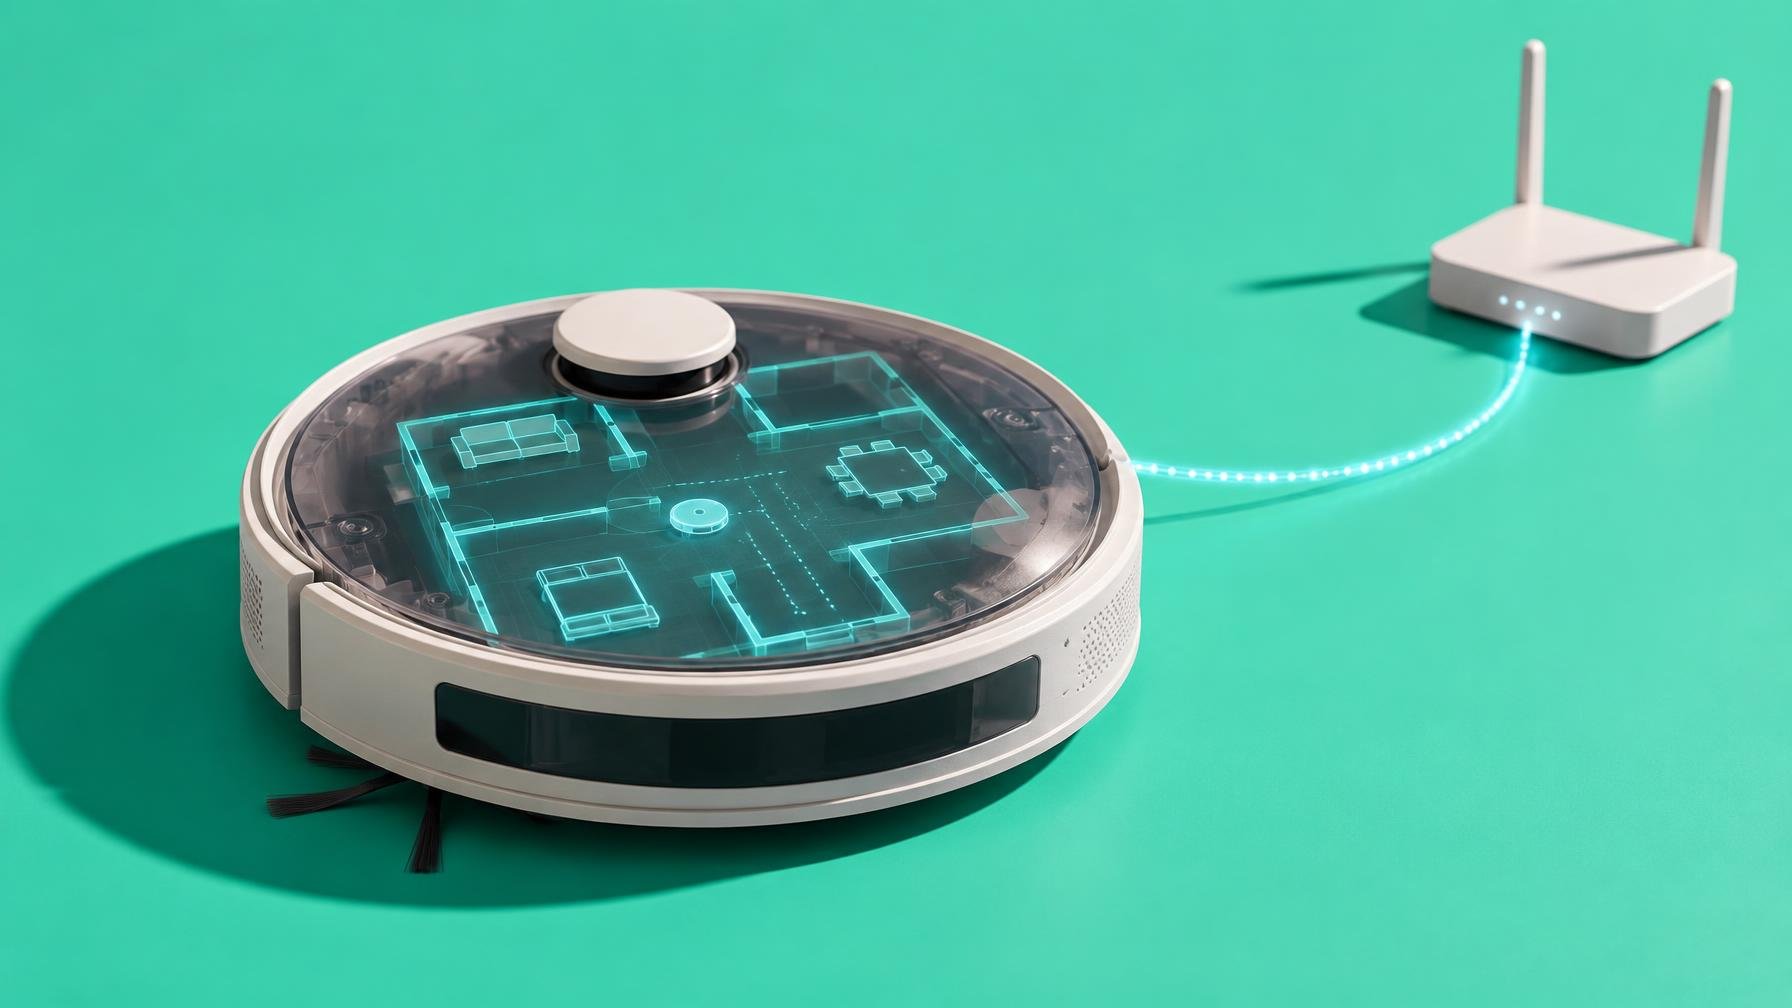
Um aspirador‑robô moderno não se limita a comer migalhas. Desenha a planta da casa, regista rotinas, em alguns modelos liga câmaras e microfones. Tudo isto fica guardado em algum lado, muitas vezes fora de casa, e nem sempre é óbvio para onde vai. O Engadget lembra que há robots a gerar mapas de chão detalhados, históricos de limpeza e até a permitir vídeo remoto, e que essa informação vale ouro para fabricantes e parceiros.
O caso mais recente a expor o risco foi contado pelo Guardian: Sammy Azdoufal tentou controlar à distância o seu aspirador DJI Romo e acabou, por engano, com acesso a cerca de 7.000 robots espalhados pelo mundo. Segundo o Engadget, a DJI corrigiu a falha de permissões de backend em fevereiro com duas atualizações de firmware. O erro não estava na palavra‑passe do utilizador, mas nos controlos do servidor, que aceitava um cliente legítimo e depois o deixava mexer em aparelhos que não eram seus. Um lembrete básico de que autenticar não chega, é preciso isolar.
Mesmo sem escândalos óbvios, há o lado silencioso: a recolha diária de dados. A política de privacidade da iRobot, citada pelo Engadget, admite que modelos ligados podem enviar não só mapas, mas nomes de divisões, tipos de piso, objetos detetados, padrão de movimentos e detalhes da rede Wi‑Fi. Traduzindo, o fabricante pode saber que tens um tapete grande na sala, brinquedos espalhados no quarto e qual o nome da tua rede. Isto encaixa num padrão mais amplo em casa: aspiradores, auscultadores, assistentes de voz ou óculos “inteligentes” a sacar contexto em troca de conveniência, a mesma lógica que já vimos em produtos como os que a Amazon anda a testar para manter um microfone sempre por perto.
Há formas de reduzir a exposição, mas quase todas exigem trabalho de casa por parte de quem compra. O Engadget sugere olhar para modelos que façam navegação e processamento de imagem no próprio aparelho e que minimizem a cloud. Um exemplo é o robô da Matic, cujo fabricante promete que os mapas são enviados para a app apenas via Wi‑Fi doméstico e que o processamento acontece no robot, com exceções bem descritas quando é preciso apoio remoto ou suporte. A ideia de local‑first faz sentido: quanto menos dados saírem de casa, menor a superfície de ataque e menor a tentação comercial de lhes dar outros usos.
Mesmo assim, políticas de privacidade não são garantias técnicas. Um texto legal pode prometer que nada é partilhado com terceiros, mas se os dados existem e estão acessíveis na infraestrutura do fabricante, um atacante motivado pode chegar lá. E aqui entra outro problema: muitas marcas empurram funcionalidades em que a cloud é obrigatória, desde o simples arranque remoto a “remote viewing” com câmara. Se a app não deixa usar o aparelho de forma básica sem conta e ligação permanente ao servidor, isso devia ser um sinal de alerta.
Se já tens um aspirador‑robô em casa, o mínimo é tratar o bicho como qualquer outro dispositivo ligado. Palavra‑passe forte, autenticação de dois fatores se existir, firmware sempre atualizado e desativar tudo o que não precisas, em especial visualização remota e integrações esquisitas. E, na próxima compra, talvez a pergunta não deva ser só se o robot sobe tapetes altos ou fala com a Alexa. Deve ser: quanto é que este disco de plástico quer saber sobre a minha vida, e para quê. Enquanto isso não entrar na equação, a casa “inteligente” continua a parecer mais curiosa do que propriamente útil.
Fonte: Engadget

Comentários · 0