Se achas que formatar um SSD chega para o “limpar” antes de o vender ou reaproveitar, é melhor rever o plano. Segundo o How-To Geek, mesmo depois de uma formatação impecável vista do Windows ou do Linux, podem ficar restos de dados gravados em células de memória que o sistema operativo já não enxerga. O motivo não é magia negra, é o próprio design dos SSD modernos.
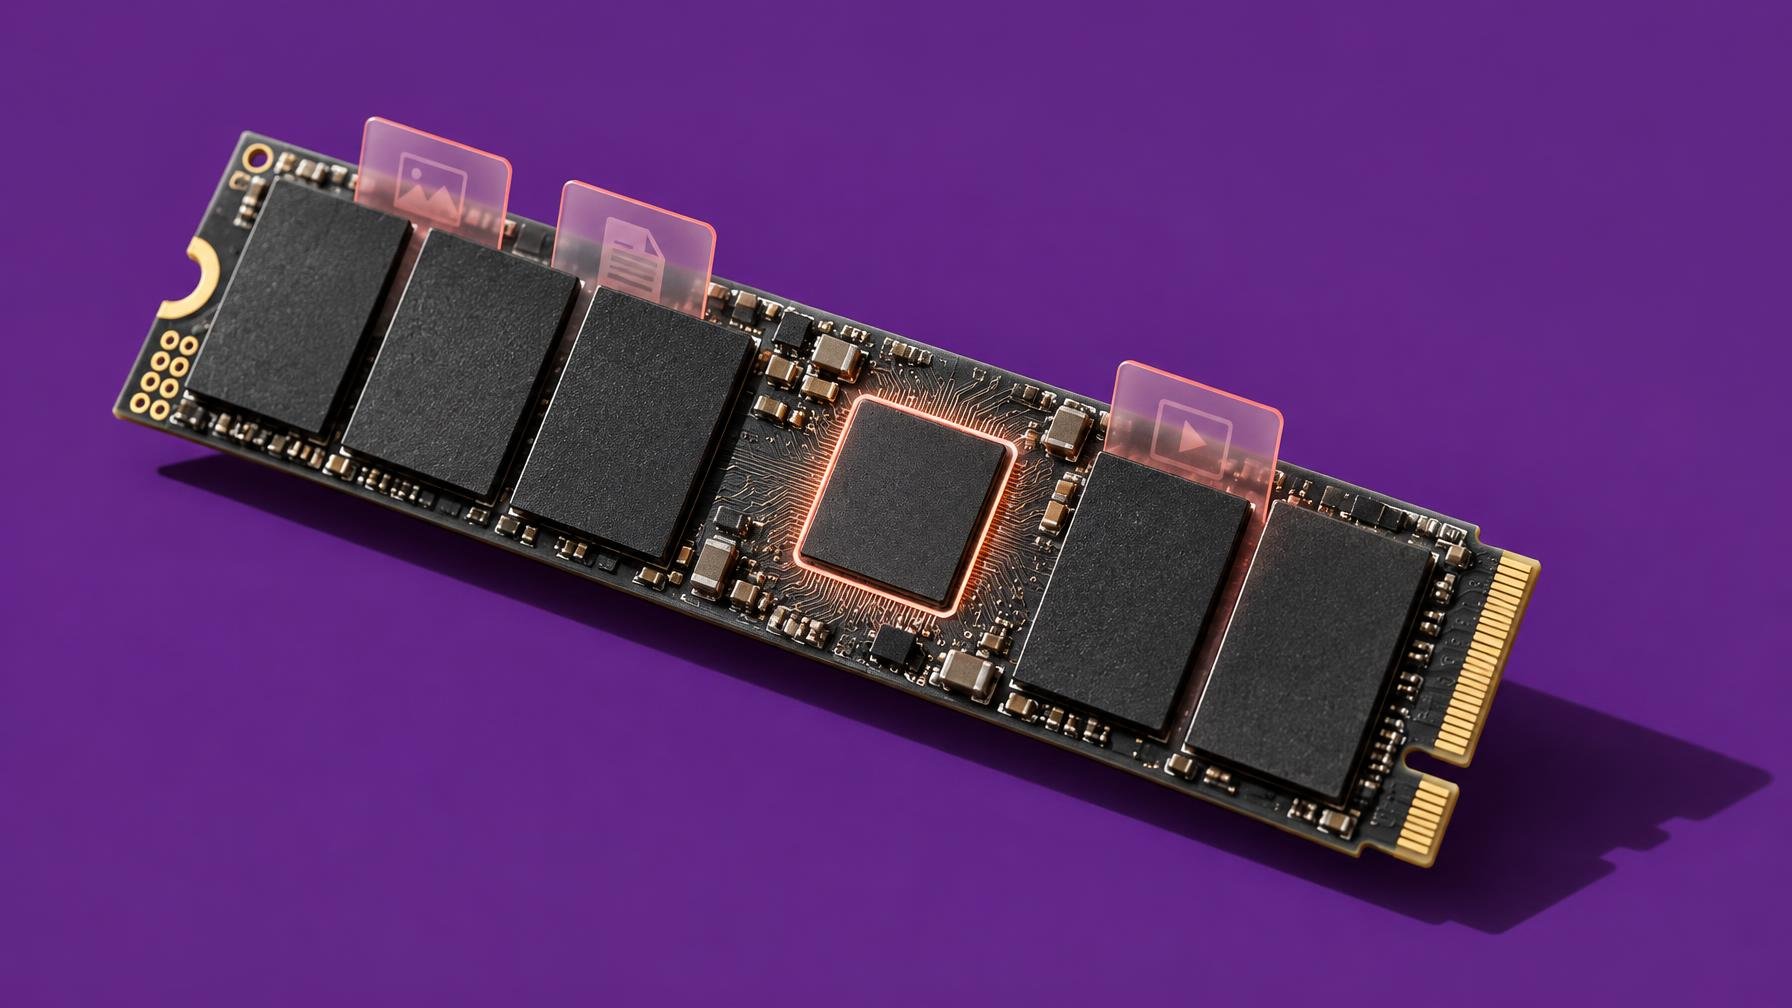
Ao contrário dos velhos discos mecânicos, os SSD guardam dados em memória flash NAND e usam um controlador que decide, sozinho, em que células escreve. Esse controlador faz wear leveling, isto é, espalha as escritas por todo o chip para não gastar sempre as mesmas zonas. Na prática, o sistema operativo pede para escrever ou apagar num “bloco lógico”, mas quem escolhe o “bloco físico” é o controlador. Resultado: o clássico conselho de sobrescrever o disco inteiro uma ou várias vezes deixa de ser garantia de que tudo o que lá esteve foi realmente substituído.
O artigo do How-To Geek lembra que, com este modelo, podem ficar células com dados antigos marcadas como não utilizadas na tal camada de tradução entre blocos lógicos e físicos. O sistema vê o espaço como livre, as ferramentas de formatação juram que aquilo está vazio, mas algum conteúdo pode continuar recuperável com acesso direto ao hardware ou com técnicas forenses mais avançadas. Para a maioria das pessoas isto nunca será um problema, mas para quem gere informação clínica, financeira ou dados de clientes, confiar cegamente na formatação é um risco desnecessário.
Há formas mais sérias de limpar um SSD, mas nem todas são óbvias e nem todos os fabricantes ajudam. Muitos discos publicitam suporte para comandos de secure erase ou sanitize, que pedem ao próprio controlador para limpar todas as células de flash. Em teoria é a solução certa, na prática o suporte varia, as ferramentas são pouco amigáveis e ainda é preciso confiar que o firmware foi bem implementado. Se o SSD suportar encriptação por hardware desde o início, outra abordagem é usar sempre a unidade encriptada e, no fim de vida, destruir apenas a chave. Sem chave, aqueles bits ainda gravados tornam-se inúteis.
Para o uso doméstico em Portugal, o cenário típico é menos dramático: discos a circular em segunda mão, SSDs antigos a virarem armazenamento externo, máquinas de trabalho que passam para familiares. Ainda assim, é sintomático que se discuta tanto encriptação a nível de sistema operativo e controlos de acesso nas plataformas, como quando a Apple apertou o acesso total ao disco para travar certos agentes de IA, e depois se continue a tratar a formatação como varinha mágica. Segurança não é só software e palavra-passe, também vive nestes detalhes físicos que quase ninguém vê.
Se precisas mesmo de garantir que um SSD se reforma sem fantasmas, a hierarquia é simples: encripta logo de raiz, usa ferramentas de secure erase específicas do fabricante sempre que possível e, quando o conteúdo for realmente sensível, assume que o destino final é o destruidor físico, não o OLX. A formatação continua útil para dar nova vida a hardware, mas como mecanismo de privacidade é pouco mais do que maquilhagem. E confiar na maquilhagem é o tipo de optimismo que os atacantes agradecem.
Fonte: How-To Geek
Comentários · 0