Hackers publicam 45 GB de dados do Madison Square Garden com biometria
Fuga massiva expõe registos de reconhecimento facial, perfis de risco de celebridades e emails de queixa. O caso testa até onde pode ir a vigilância privada em nome da segurança.
Fuga massiva expõe registos de reconhecimento facial, perfis de risco de celebridades e emails de queixa. O caso testa até onde pode ir a vigilância privada em nome da segurança.
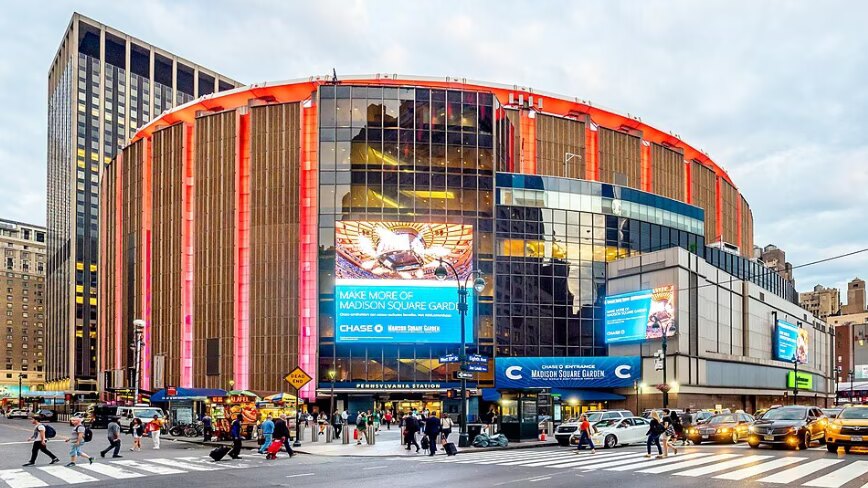
O grupo de cibercrime ShinyHunters publicou 45 GB de dados roubados à Madison Square Garden Entertainment depois de a empresa não pagar um resgate até 15 de junho. No meio do pacote não estão apenas bases de dados de clientes, mas registos detalhados do sistema de reconhecimento facial usado na arena, avaliando riscos de celebridades e fichas de até 26 milhões de visitantes, segundo os próprios atacantes.
O ataque terá ocorrido a 5 de junho, com a fuga tornada pública a 16 de junho, poucos dias depois dos New York Knicks conquistarem a NBA. Ou seja, o alvo de um dos sistemas de vigilância privada mais agressivos dos Estados Unidos ficou exposto precisamente quando tinha mais olhos em cima. Entre os ficheiros revistos por jornalistas há logs biométricos, resultados de verificações de antecedentes, avaliações internas de ameaças e o que uma ação coletiva federal descreve como “dossiês” de pessoas que passaram pelos pórticos do Madison Square Garden.
Estes dossiês incluem campos como morada, “claim to fame”, custo do talento e contactos diretos de figuras ligadas aos Knicks. Há ainda etiquetas de risco atribuídas a celebridades, sem critérios documentados: o ator Ben Stiller surge como “baixo risco”, o rapper A Boogie wit da Hoodie é marcado como “alto risco”. Isto não é ficção distópica, são folhas de cálculo numa fuga real. E mostra como sistemas de vigilância comercial podem deslizar rapidamente de segurança para classificação social opaca.
Mais delicado ainda, o dump inclui emails de clientes que tinham escrito a contestar o uso de câmaras de reconhecimento facial ou o receio de serem mal identificados. Essas mensagens foram guardadas ao lado dos próprios registos biométricos. Na prática, quem questionava o sistema acabava a alimentar o mesmo sistema. Para quem acompanha casos como o dos passaportes expostos em clubes de cannabis, o padrão é familiar: recolha máxima de dados, transparência mínima, segurança discutível.
A resposta jurídica começou imediatamente. A 16 de junho foi apresentada em tribunal federal a ação coletiva Avalo v MSG Entertainment. O queixoso, Carlos Avalo, alega que os seus dados biométricos foram captados quando assistiu a um concerto em setembro de 2025, sem consentimento válido e sem garantias de proteção adequadas. O processo pede pelo menos 5 milhões de dólares em indemnizações iniciais e acusa a empresa de monitorizar, perfilar e partilhar informação biométrica de forma ilegal.
Para quem está em Portugal, isto não é apenas um drama americano distante. Arenas, estádios, centros comerciais e até sistemas de transportes começam a testar soluções de reconhecimento facial, enquanto a legislação europeia tenta pôr travões, da GDPR à recente Lei da IA. O caso do Madison Square Garden é um manual em tempo real do que acontece quando se monta um sistema de vigilância biométrica sem limites claros e depois se perde o controlo daquilo que se armazenou. A diferença entre “segurança” e vigilância permanente mede-se em bytes, e alguém acabou de despejar 45 GB dessa diferença na internet.
Fonte: The Next Web

Os primeiros Nest Learning Thermostat perderam funções ligadas à cloud em 2025 e ficaram reduzidos ao básico. Um projeto open source devolve-lhes agendamento remoto, integrações e um pouco…

A fuga não é só por causa da IA do Copilot. Há uma lista crescente de queixas e alternativas maduras para onde comunidades inteiras estão a migrar.

Mapas de divisão, câmaras, microfones e cloud transformaram os aspiradores‑robô em sensores ambulantes. O problema não é só técnico, é de modelo de negócio e de políticas de…

Os novos óculos inteligentes da HTC fazem quase o mesmo que os de Meta, mas trocam a sede de dados por limites claros: IA sem login, vídeos cifrados…
Comentários · 0