Milhares de chaves AWS expostas deixam contas empresariais abertas
Investigação da Truffle Security mostra mais de 9.300 chaves AWS expostas em quatro anos, muitas ainda ativas e com permissões de administrador total.
Investigação da Truffle Security mostra mais de 9.300 chaves AWS expostas em quatro anos, muitas ainda ativas e com permissões de administrador total.
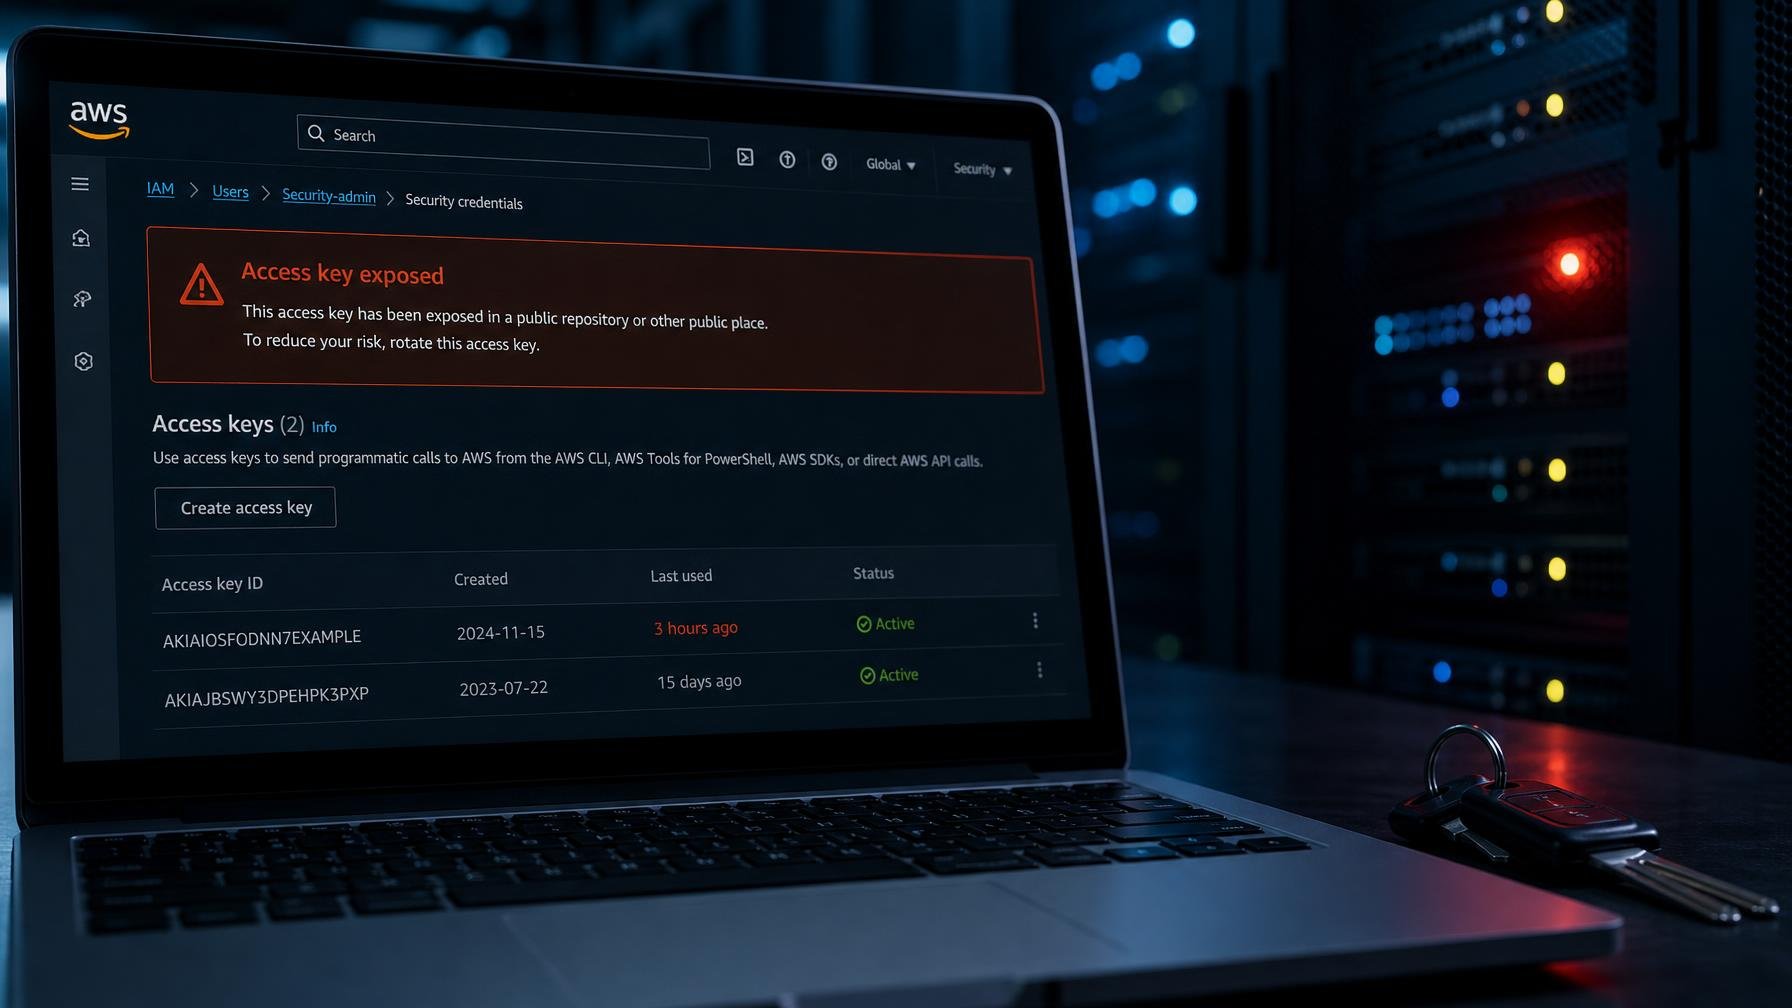
Há mais de quatro anos que chaves de acesso à Amazon Web Services (AWS) andam espalhadas pela internet como se fossem lixo electrónico. A Truffle Security analisou o problema entre agosto de 2022 e agosto de 2026 e encontrou mais de 9.300 chaves de acesso públicas que, surpreendentemente, continuam em grande parte válidas. Em contexto corporativo, isto equivale a deixar a chave mestra do data center pendurada na porta.
Do conjunto analisado, 817 chaves estavam ligadas a empresas e 526 eram chaves root, o nível máximo de privilégio na AWS. Outras 242 pertenciam a utilizadores IAM (Identity and Access Management) com a política AdministratorAccess, que dá permissão para criar, modificar, apagar e ver praticamente todos os serviços e recursos de uma conta. A própria Truffle Security resume bem o cenário: cada uma das 768 chaves ainda ativas nos dois conjuntos dava “controlo total sobre a conta AWS de uma empresa”.
O buraco não é pequeno. No total, a empresa identificou 431.875 segredos AWS em repositórios de código, histórico Git, datasets, imagens Docker, registos de CI e afins. Depois de remover duplicados, sobraram 64.024 chaves únicas associadas a 50.654 contas AWS. Para a amostra em que tinham credenciais completas para reverificação, 10.616 chaves, 88% continuavam a autenticar com sucesso a 10 de agosto de 2026. Isto não é um lapso pontual, é cultura de segurança ausente.
O impacto potencial é óbvio e pouco teórico. Com acesso total a uma conta AWS, um atacante pode ler, exfiltrar ou apagar dados em armazenamento, controlar servidores e aplicações, criar contas de administração paralelas para acesso persistente e ainda montar infraestruturas de cryptomining que geram contas astronómicas. Num cenário recente vimos como falhas de segurança mal geridas podem escalar depressa, como no caso do Copilot da Microsoft com um parâmetro secreto a roubar palavras-passe. Aqui, a diferença é que muitas destas fugas são literalmente auto-infligidas por má higiene de credenciais.
Há outro dado que mostra bem o desleixo: na amostra de 2.903 chaves com data de criação conhecida, a idade mediana era de 1.831 dias, cerca de cinco anos, e a mais antiga andava nisto há 17,4 anos. Só 398 entradas, 13,7%, tinham uma chave mais recente associada ao mesmo utilizador, o que indica que rotação de chaves é, em muitos casos, uma teoria de best practice que nunca saiu do slide. Ainda pior, apenas 262 de 2.754 contas legíveis tinham alertas de orçamento configurados, portanto muitas empresas nem sequer veriam a tempo a conta de energia de um eventual ataque de cryptomining.
A Truffle Security aponta defesas básicas que continuam a ser ignoradas: apagar todas as chaves root, rever credenciais IAM por idade, rodar ou revogar chaves expostas e configurar alertas de orçamento. Qualquer credencial que tenha entrado num repositório público deve ser tratada como comprometida, ponto final. O mais desconfortável neste relatório é que não estamos perante um 0-day obscuro, como nos bugs encontrados pela Cisco com ajuda de IA. Aqui o “exploit” é humano: falta de disciplina operacional em empresas que correm a sua infraestrutura crítica na nuvem e continuam a tratar chaves AWS como se fossem passwords de Wi-Fi de café.
Fonte: BleepingComputer
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
A Xpanceo está a desenvolver lentes de contacto com ecrã, sensores e IA encostada à córnea, a pensar em saúde, realidade aumentada e até missões espaciais. Falta provar…
Comentários · 0