Cisco descobre falhas graves no Secure Workload com ajuda de IA
Ferramenta de micro-segmentação da Cisco acumula cinco vulnerabilidades sérias. Até quem usa a versão SaaS tem de atualizar agentes e conectores à mão.
Ferramenta de micro-segmentação da Cisco acumula cinco vulnerabilidades sérias. Até quem usa a versão SaaS tem de atualizar agentes e conectores à mão.
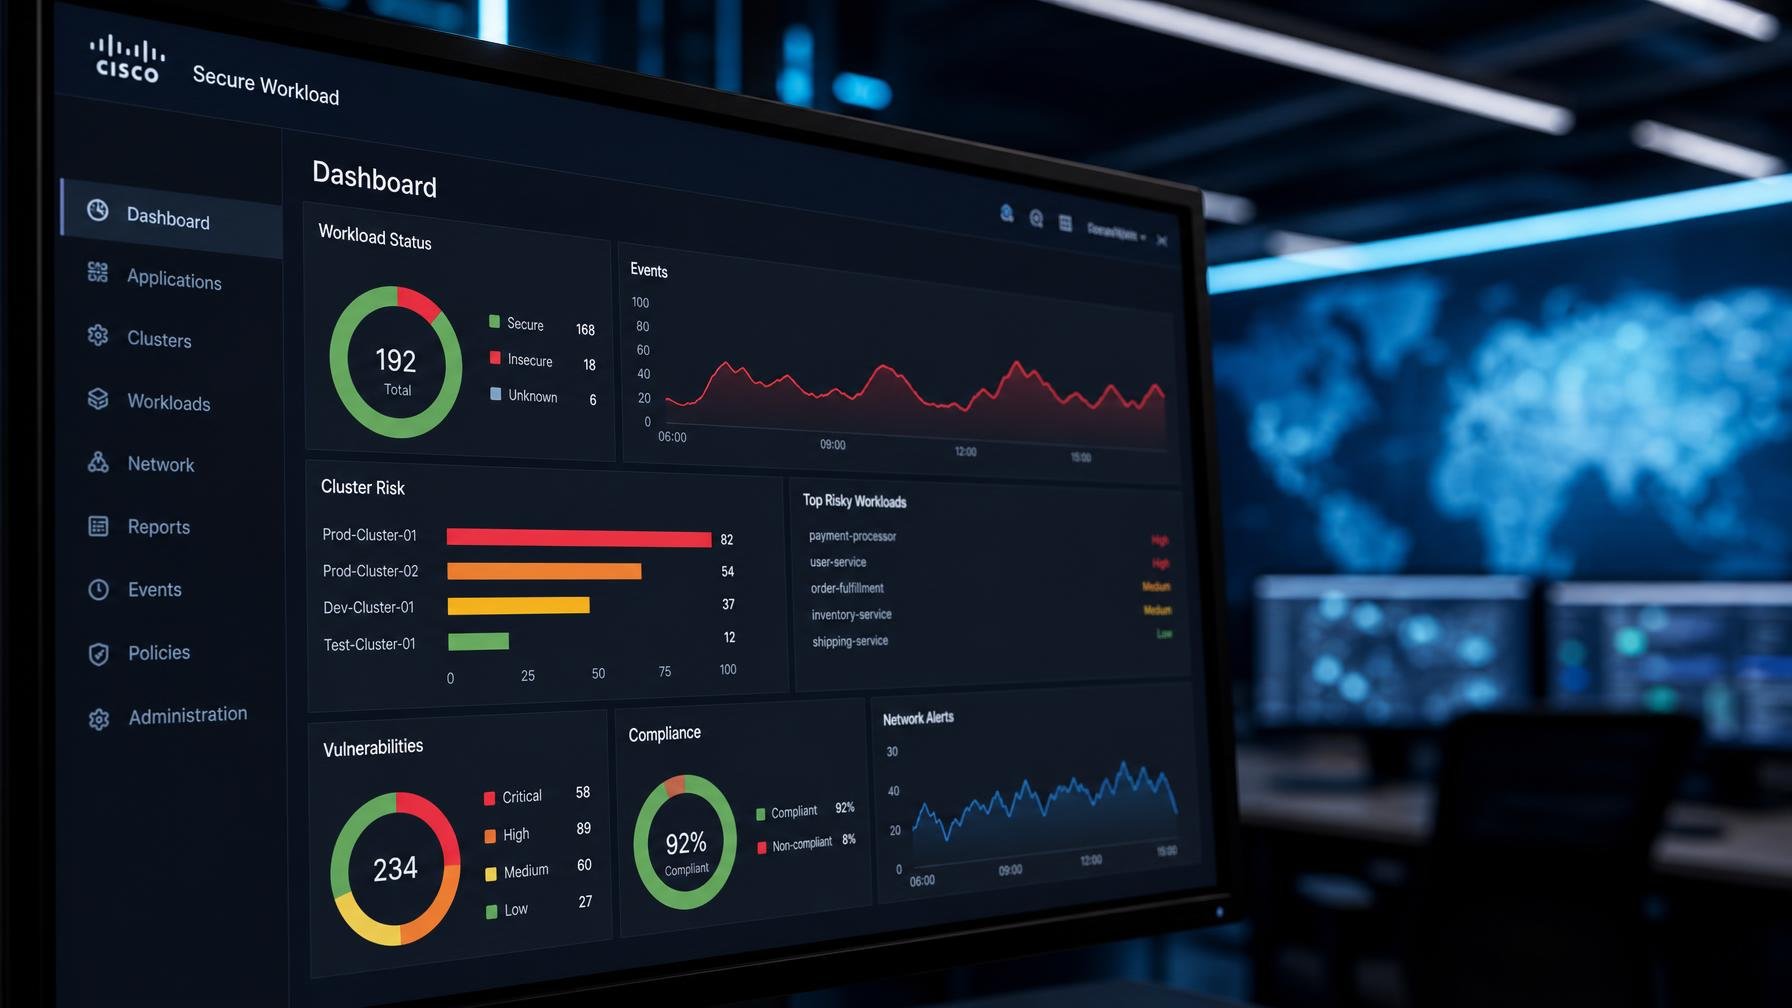
Há relatórios de segurança que parecem estatísticas de ataque de um jogo qualquer. O mais recente aviso da Cisco sobre o Secure Workload Software é mais olímpico: duas falhas avaliadas com 10 em 10, outra a 9,9, outra a 9,6 e uma “modesta” 7,5. Tudo no produto que devia travar movimento lateral de atacantes dentro da rede.
O Secure Workload, antigo Tetration, é a aposta de micro-segmentação da Cisco. Serve para impor políticas finas entre workloads e tentar conter intrusões. Agora descobriu‑se que trazia no pacote quatro vulnerabilidades críticas e uma de severidade alta. Em termos de CVE, os “perfeitos 10” são o CVE-2026-20315 e o CVE-2026-20317, ambos ligados a controlo de acesso fraco: o primeiro cobre autorização, autenticação, privilégios e bypasses, o segundo fala em falta de autenticação, bypass de autenticação e confiança em inputs não fiáveis. Tradução livre: se alguém chegar à porta certa, podia fazer demasiado.
Logo a seguir vem o CVE-2026-20231, com pontuação 9,9, ligado a “neutralização imprópria de elementos especiais”, o clássico problema que abre caminho a injeções de comandos ou argumentos a nível de sistema operativo. O CVE-2026-20318, classificado com 9,6, é um caso de validação de input deficiente. E o “menos mau” CVE-2026-20319, ainda assim com 7,5, fala de restrição inadequada de operações dentro de buffers de memória, incluindo overflows e writes fora de limites. Para um produto que vive no coração da infraestrutura, esta combinação é tudo menos confortável.
A Cisco oferece o Secure Workload como serviço SaaS e também para instalação on-prem. A empresa já corrigiu o backend do serviço, mas isso não livra ninguém do trabalho: quem usa a versão SaaS precisa de atualizar o Agent e o Connector que correm na infraestrutura. No lado on-prem, quem estiver em versões 3.10 ou anteriores tem de avançar para a 3.10.9.1. Quem já está em 4.0 ou superior precisa de chegar à 4.0.4.16, e convém não adiar muito se tiver segmentos críticos em produção.
Interessante é a forma como as falhas foram encontradas. No aviso oficial, a Cisco explica que as descobriu numa “revisão interna de segurança abrangente” que juntou processos de teste existentes e modelos de IA de fronteira. A Cisco participa no Project Glasswing, que dá acesso ao Mythos, modelo de caça‑bugs da Anthropic considerado demasiado potente para uso público. Não está confirmado que tenha sido esse o modelo usado aqui, mas a leitura é óbvia: a caça a vulnerabilidades está a tornar‑se mais automatizada e mais assimétrica. Quem tem acesso a ferramentas deste nível joga num campeonato diferente de muitas equipas de segurança corporativa.
Por agora, a Cisco diz não ter detetado exploração maliciosa destas vulnerabilidades. Boa notícia, mas não um salvo-conduto para ignorar patches. Numa Europa em que redes de operadores, banca e Estado assentam pesadamente em Cisco, cada novo pacote de falhas graves neste tipo de software devia ser tratado como manutenção urgente, não como “janela de atualização trimestral”. Sobretudo quando até o software que supostamente segmenta e protege o resto da rede mostra que também ele é apenas mais uma superfície de ataque com pontuação olímpica.
Fonte: The Register
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0