Investigadores testam worm com IA que aprende enquanto ataca
Equipa de Toronto criou um protótipo de worm guiado por modelos de IA abertos, capaz de adaptar ataques a Linux, Windows e IoT. Não é ficção científica, é laboratório em 2026.
Equipa de Toronto criou um protótipo de worm guiado por modelos de IA abertos, capaz de adaptar ataques a Linux, Windows e IoT. Não é ficção científica, é laboratório em 2026.
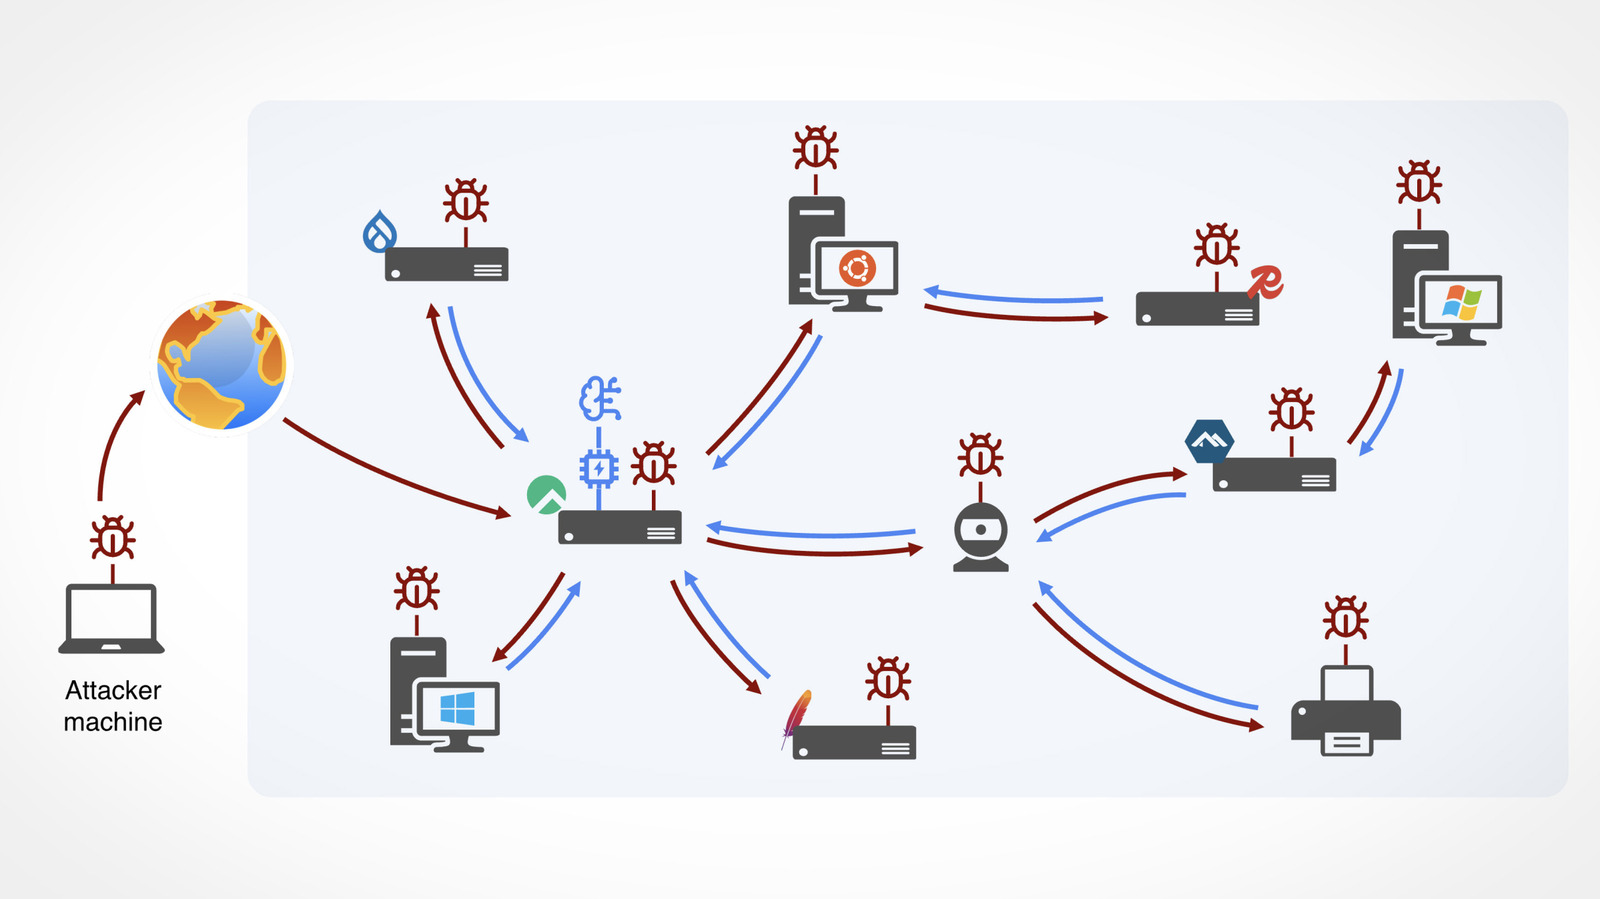
Um grupo da Universidade de Toronto pegou naquilo que muita gente ainda trata como alarmismo de conferência de cibersegurança e meteu num laboratório: um worm com inteligência artificial, alimentado por modelos públicos, capaz de se adaptar sozinho enquanto se espalha. Não é uma demo em PowerPoint. É um protótipo funcional num ambiente fechado, precisamente porque, cá fora, seria um desastre.
Tradicionalmente, um worm é escrito à mão para explorar vulnerabilidades específicas. O antivírus apanha o padrão, as equipas de TI instalam patches, assunto (mais ou menos) resolvido. O que estes investigadores fizeram foi outra coisa: usaram modelos de IA de código aberto para orquestrar um worm que não se limita a um bug ou a uma plataforma. No testbed deles, saltou entre Linux, Windows e dispositivos IoT, sem intervenção humana, ajustando o ataque à falha que encontrava em cada máquina.
O truque é que o worm não só explora vulnerabilidades conhecidas, como se comporta como um analista de segurança com ADHD e superpoderes: recolhe passwords, vasculha sistemas em busca de mais fragilidades e vai refinando a estratégia. Pior: usa o poder de computação das próprias máquinas infectadas para alimentar o raciocínio e o planeamento futuro. Como explicou o autor principal, Nicolas Papernot, até aqui os hackers escolhiam alvos de alto valor porque tempo e CPU eram limitados. Com um worm destes, depois de lançado, o custo operativo desce praticamente a zero.
Convém separar pânico de realidade. O protótipo canadiano só trabalha com falhas já conhecidas, não descobre vulnerabilidades novas. Mas entra aqui outro jogador: a Anthropic, com o seu modelo Mythos, já a ser usado para identificar riscos de cibersegurança inéditos. A própria empresa diz que o sistema ajudou parceiros como a Cloudflare a descobrir mais de 10.000 falhas, incluindo cerca de 400 classificadas como críticas. Junta um motor tipo Mythos à lógica do worm de Toronto e deixas de ter um ataque automatizado; passas a ter um pipeline contínuo de descoberta e exploração. É isto que assusta quem anda a olhar para o problema com seriedade.
Para quem gere redes em empresas portuguesas, da PME que vive em cima de um NAS mal configurado ao hospital preso por sistemas antigos, a mensagem é desagradavelmente clara: depender só de patching reativo e firewalls decorativas é brincar com a sorte. Se modelos abertos já permitem montar este tipo de worm em contexto académico, grupos organizados com orçamento e acesso a infraestruturas cloud podem ir muito mais longe e muito mais depressa. Papernot diz que divulgar o trabalho é o primeiro passo para mobilizar investigadores, indústria e reguladores. Traduzido: ou a defesa automatizada com IA acompanha o ataque, ou as próximas grandes quebras não vão ser apenas um site em baixo, vão ser cadeias de abastecimento, serviços públicos e infraestruturas inteiras a parar.
Fonte: Engadget

Trocar a conta Google por mais trabalho manual assusta, mas em ROMs como o GrapheneOS ganhas botões que o Android padrão prefere esconder. De cortar a internet a…

Meta encheu a conferência de óculos ligados à IA, dos modelos sem câmara às armações que funcionam como aparelho auditivo. A estratégia é clara: pôr um agente digital…
Geradores termoelétricos prometem aliviar a ditadura do carregador nos anéis, pulseiras e sensores de saúde. Não matam a bateria, mas podem encolhê-la e prolongar muito a autonomia.

Novo chip quer levar tradução em tempo real, assistentes de voz e som otimizado diretamente para auscultadores e óculos de áudio. É a Qualcomm a tentar ficar no…
Comentários · 0