Um hardware wallet não é mágico. Se alguém mexer no circuito antes de te chegar às mãos, a promessa de segurança cai por terra. Segundo o The Verge, é o que estará a acontecer com algumas carteiras Ledger vendidas através do revendedor CryptoBillis, associadas a um ataque de supply chain que já terá desviado mais de 86 milhões de dólares em criptomoedas, algo como ~79 milhões de euros.
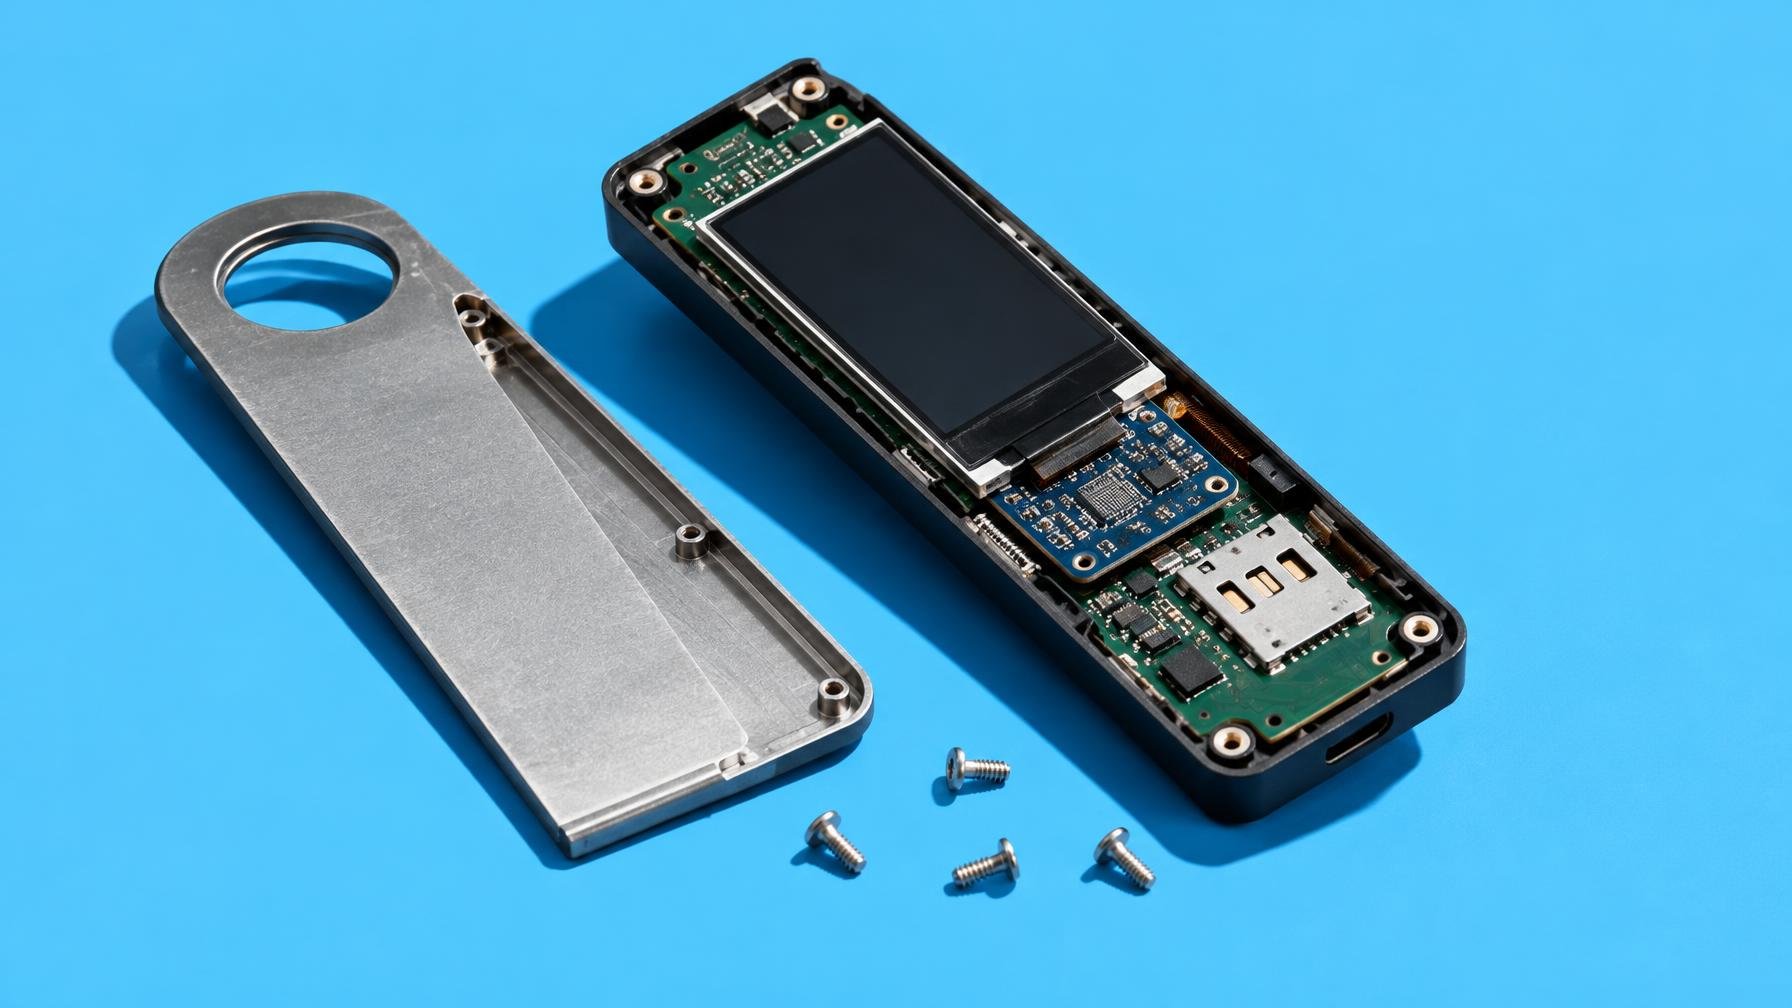
A Ledger confirmou que pelo menos um dos dispositivos analisados continha um implante de hardware não autorizado. Fotos e vídeos publicados em X e Threads mostram uma pequena placa adicional encaixada por baixo do ecrã. Este módulo interceptaria tudo o que é mostrado, incluindo a seed, a frase de recuperação apresentada na configuração inicial. Com uma SIM embutida, o implante envia depois essa informação diretamente para o atacante, que passa a ter a chave literal para drenar a carteira.
Nas contas citadas pelo The Verge, o golpe já afetou centenas de wallets, sobretudo utilizadores no Sudeste Asiático, e parece concentrar-se em unidades Ledger vendidas pela CryptoBillis. Importante: até agora não há indicação de que a infraestrutura da Ledger tenha sido comprometida, nem sinais de que dispositivos comprados diretamente à empresa estejam afetados. O alvo é a cadeia de distribuição paralela, onde um atacante com acesso físico consegue adulterar o produto sem deixar rasto óbvio ao comprador distraído.
Perante a situação, a Ledger pediu à CryptoBillis que suspendesse as vendas das suas carteiras enquanto decorre a investigação. A empresa publicou também instruções oficiais sobre como verificar se o dispositivo foi adulterado, incluindo a inspeção física da área do ecrã e ligações internas. As orientações estão disponíveis no centro de suporte da marca, onde a Ledger explica passo a passo como detetar sinais de manipulação e o que fazer se houver suspeitas, no artigo de guidance que está a recomendar aos utilizadores.
Para quem guarda cripto em hardware wallets, o recado é menos confortável do que o marketing costuma vender. O problema não é “a Ledger” em abstrato, é o facto de qualquer cadeia de fornecimento ser permeável a alguém com acesso físico e motivação suficiente. Comprar diretamente ao fabricante, desconfiar de descontos milagrosos em revendedores pouco claros e inspecionar o dispositivo antes da primeira utilização deixam de ser manias de paranoico e passam a ser higiene básica.
O caso também expõe uma fragilidade específica de muitos destes dispositivos: se a seed aparece num ecrã que um atacante consegue espiar, o jogo acabou. Não é um bug de software, é engenharia social aplicada ao ferro e ao plástico. Para um setor que vive de prometer segurança absoluta, é um lembrete de que o elo fraco continua a ser tudo o que acontece antes do utilizador ligar o cabo USB pela primeira vez.
Fonte: The Verge
Comentários · 0