Android vai apertar o sideloading, mas começa longe de Portugal
As novas regras de instalação fora da Play Store já estão ativas em quatro países e vão alargar-se até 2027. O objetivo é segurança, o risco é matar o lado “tinkerer” do Android.
As novas regras de instalação fora da Play Store já estão ativas em quatro países e vão alargar-se até 2027. O objetivo é segurança, o risco é matar o lado “tinkerer” do Android.
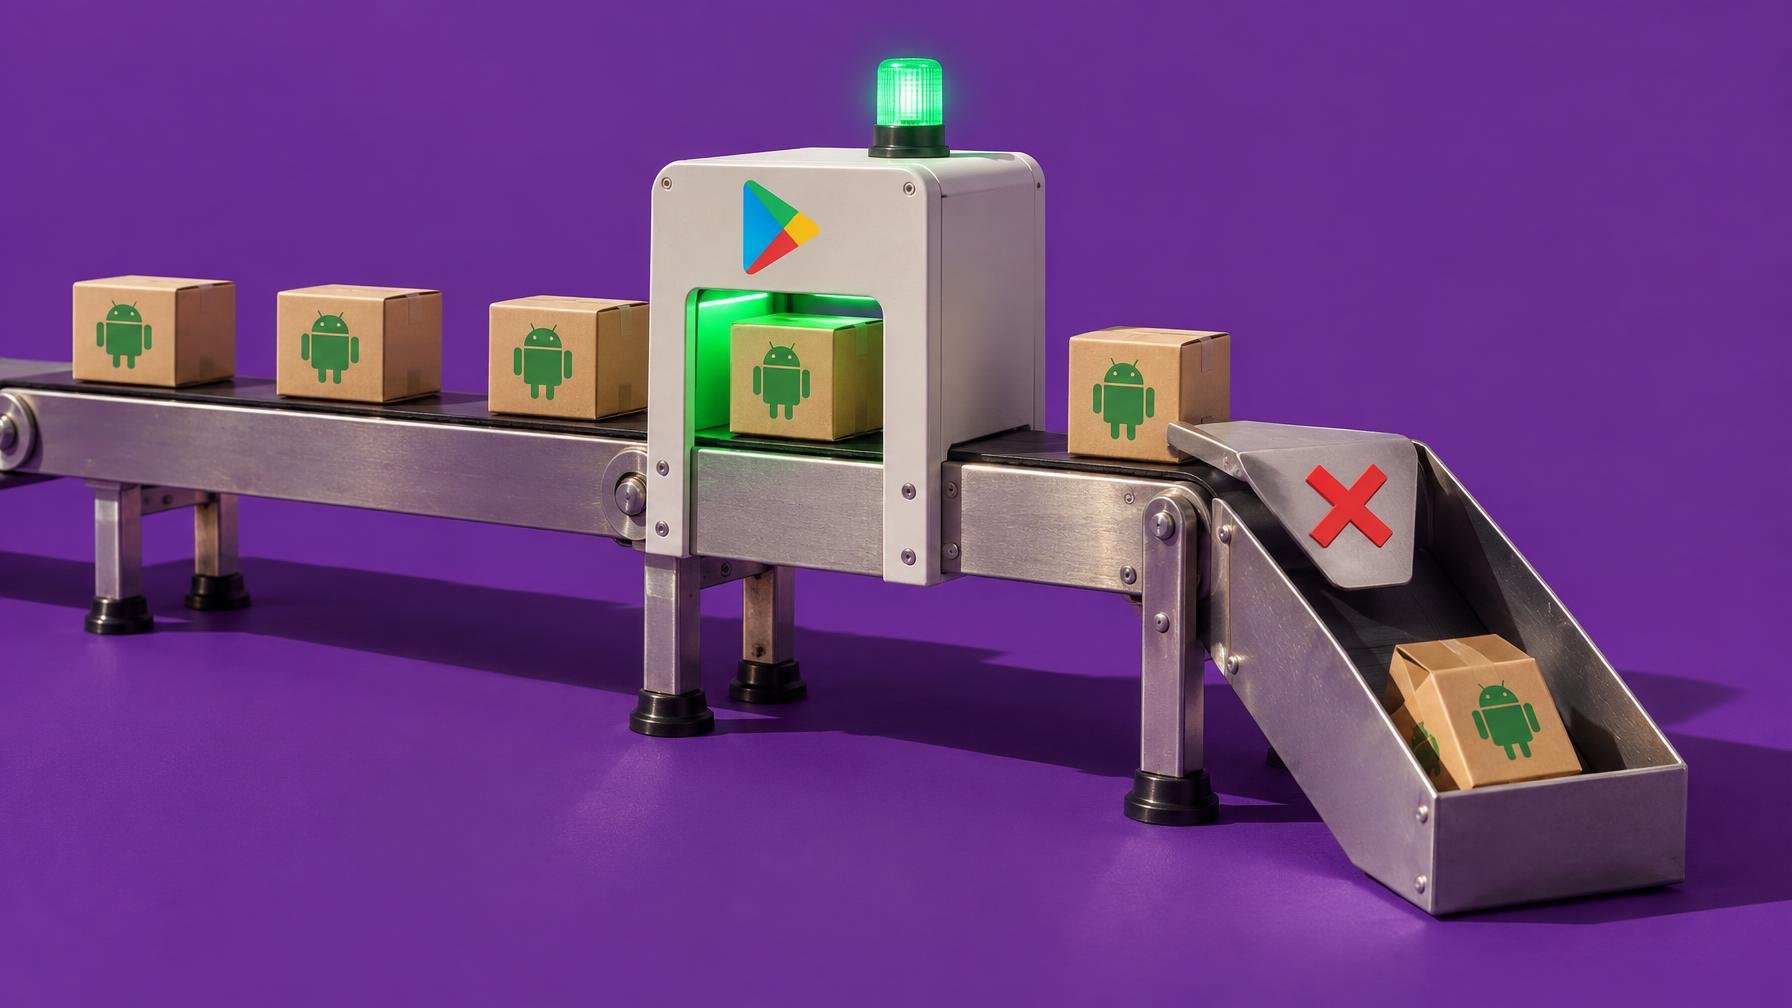
O Android sempre viveu desta promessa: se quiseres instalar uma app a partir de um ficheiro APK, instalas e pronto. Esse lado de “caixa de brinquedos aberta” está a encolher. Segundo o Android Police, a Google começou a aplicar novas limitações ao sideloading a 30 de setembro, num ensaio que muda a forma como se instalam apps fora das vias mais óbvias.
Para já, o impacto é geograficamente bem limitado: Brasil, Indonésia, Singapura e Tailândia. Estes quatro países funcionam como laboratório para a Google perceber até onde pode ir sem rebentar com a compatibilidade nem com a paciência dos utilizadores. O plano declarado é expandir estas proteções a partir de 2027, sem datas concretas, o que na prática significa que quem está na Europa ainda vive em “business as usual”, mas com prazo de validade.
Na primeira fase, as novas regras só se aplicam a sete app stores oficiais, listadas pela própria Google na documentação de Developer Verification: Google Play, HONOR App Market, OPPO App Market, Samsung Galaxy Store, Transsion Palm Store, vivo V-Appstore e Xiaomi GetApps. Os developers que publicam aí vão ter de passar por um processo de verificação de identidade para continuarem listados. A ideia é simples: menos contas anónimas a despejar APKs obscuros. O problema é o óbvio aumento de fricção, sobretudo para equipas pequenas e lojas alternativas que faziam do anonimato uma arma contra abusos de dados.
Fora dessas lojas, nada muda já. Distribuir uma app diretamente a partir de um site, em formato APK, continua a ser permitido, e a Google insiste que a distribuição pela web “não vai desaparecer”. A diferença é que, a partir de 2027, o mesmo tipo de verificação vai estender-se a “todas as app stores Android de terceiros”. Ler nas entrelinhas: a Google não quer matar o sideloading, quer domesticá-lo. Menos fóruns obscuros a empurrar apps de origem duvidosa, mas também menos espaço para aquele espírito hacker que fez tanta gente fugir do iOS.
Na prática, isto encaixa numa tendência mais larga. O Android tornou-se mainstream, o nível de ataque subiu, e as autoridades olham hoje para as lojas de apps como infraestruturas críticas, não como feiras de software. Reguladores na Europa e noutros mercados já obrigaram a Apple a abrir brechas no seu jardim murado, e a Google parece preferir chegar ao jogo com uma narrativa pronta: “já estamos a proteger os utilizadores, não é preciso empurrar mais”. A conta de segurança versus controlo, porém, é tudo menos neutra.
Para quem gosta de ter o Android afinado ao milímetro, com ROMs personalizados, apps fora da Play Store e lojas alternativas, o recado é claro: este nível de liberdade vai exigir cada vez mais saltos burocráticos. Há boas razões de segurança para verificar quem publica apps, sobretudo num mundo em que até chamadas de spam e malware se tornam mais sofisticados do que muitos sistemas de defesa, como já se viu quando explicámos como calar chamadas de spam em Android. A dúvida é se a Google consegue travar o lixo sem, pelo caminho, transformar o sideloading numa mera extensão controlada da Play Store. Se falhar esse equilíbrio, o “tinkerer’s paradise” passa a parque temático com bilhete numerado.
Fonte: Android Police
O calendário de suporte da Google é generoso nos modelos recentes, mas é fácil ser apanhado de surpresa. Vale a pena olhar para as datas antes de trocar…
A linha Alexa Tablet 8, 11 e 12 Pro abandona o plástico, ganha chips decentes e, finalmente, acesso oficial à Google Play Store. A Amazon deixa de brincar…
Segundo dia do concurso de hacking em Galway soma mais 45 zero-days e mostra que topo de gama "blindado" é mais marketing do que realidade técnica.
Com o Galaxy Z Fold 8 e o iPhone Duo perto dos 2.000$, o primeiro Pixel Fold reaparece por menos de $500 lá fora. Segundo o MakeUseOf, continua…
Comentários · 0