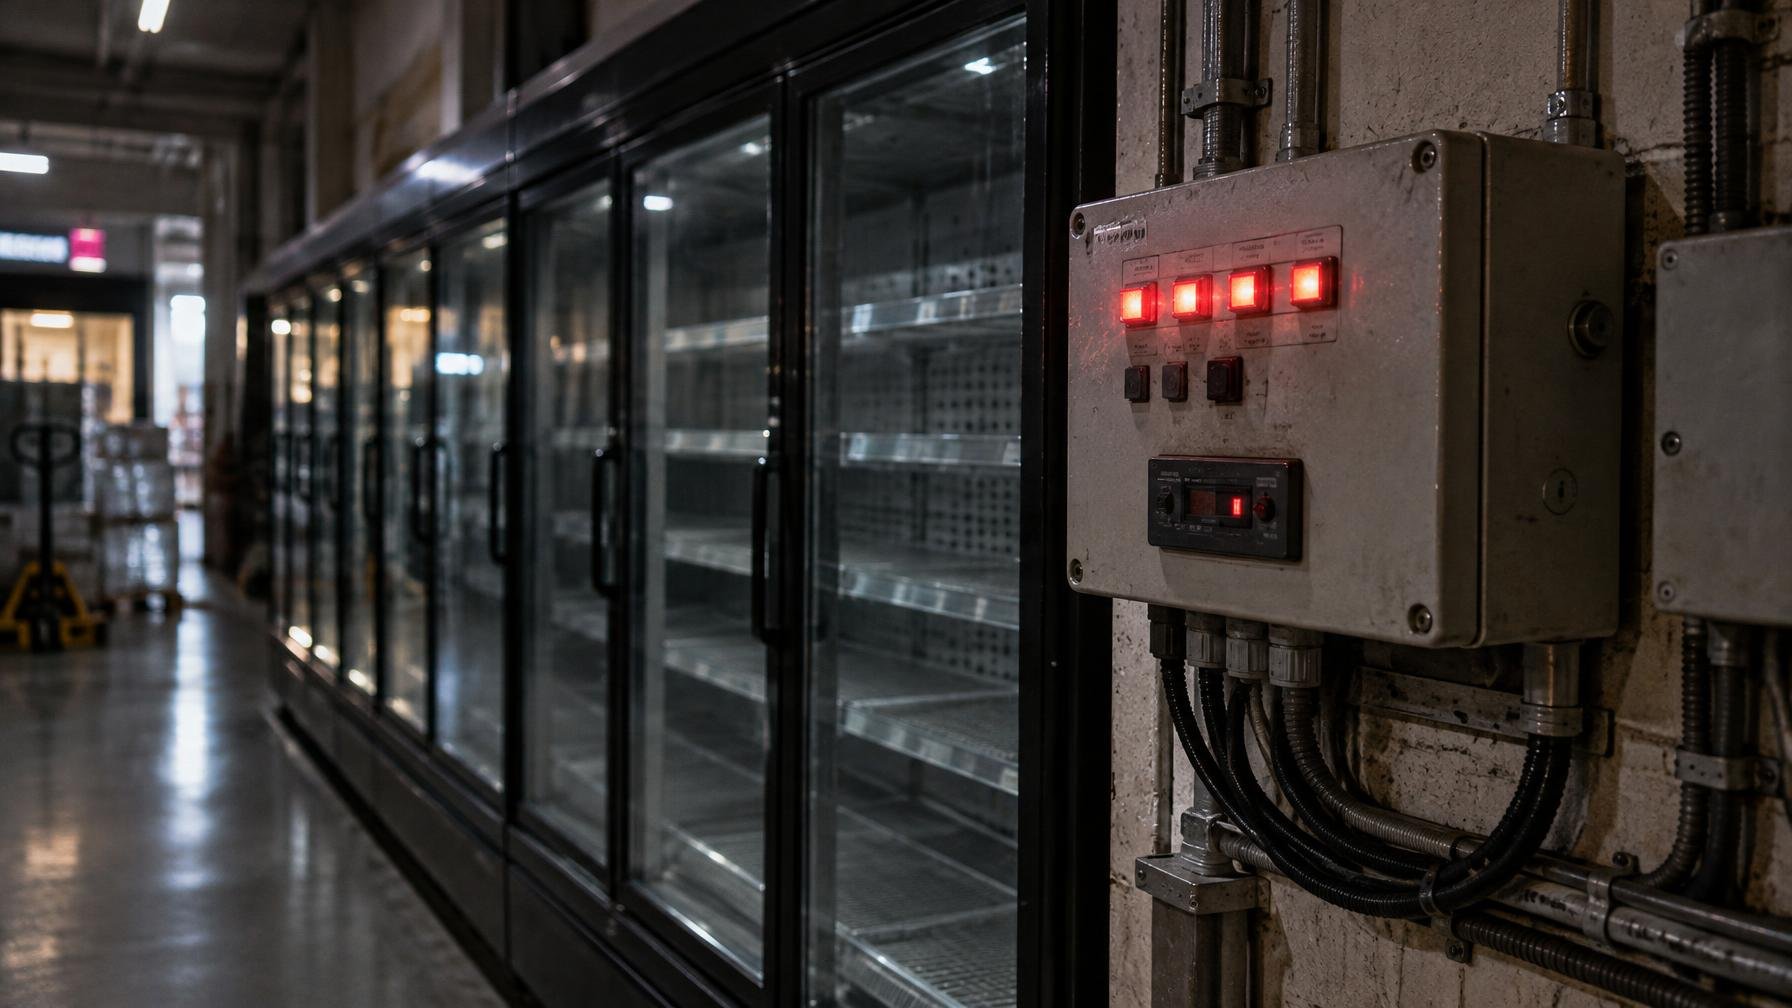
Setecentos supermercados em França com frigoríficos parados, prateleiras vazias, toneladas de comida perdida e alguns focos de incêndio. Não foi um desastre natural, foi um ataque informático que nunca devia ter sido possível. Segundo o Ars Technica, controladores de refrigeração ligados à Internet foram comprometidos e usados para ligar ciclos de descongelação até os equipamentos chegarem a cerca de 50 ºC.
O alvo não foram os frigoríficos em si, mas os controladores digitais que gerem toda a cadeia de frio em cada loja. Estes aparelhos, fabricados por Danfoss, Dixell e Copeland, permitem a técnicos gerir remotamente dezenas de unidades a partir de um único painel. O problema é que muitos modelos estavam com firmware desatualizado e expostos diretamente à Internet, sem VPN nem filtragem de endereços IP. Resultado: qualquer atacante com tempo e paciência conseguia entrar com privilégios de administrador.
De acordo com avisos da agência norte-americana CISA, os três modelos de controladores envolvidos tinham vulnerabilidades críticas que permitiam autenticação remota com permissões totais. No caso da Danfoss, o esquema de palavra-passe diária era gerado por firmware público a partir da data. Bastava analisar o código uma vez e replicar o cálculo para qualquer controlador no mundo que não tivesse recebido uma atualização recente. Para piorar, a mesma palavra-passe diária era partilhada por todos os equipamentos da mesma família.
Não foi falta de alertas. Investigadores da Claroty tinham detalhado estas falhas no ano passado, e a própria CISA tinha avisado em fevereiro. Também não foi um ataque hiper-sofisticado: quem comenta o caso nas empresas de segurança descreve algo que um grupo pequeno e determinado conseguiria montar. O que falhou foi o básico: colocar estes controladores atrás de uma VPN com lista de IPs permitidos, retirar acessos diretos à Internet, mudar credenciais conhecidas e manter o firmware atualizado. As mesmas medidas que se discutem sempre que há mais uma falha grave em infraestruturas críticas ou em plataformas na cloud, como se viu na recente falha dos datacenters Atlassian.
Espanha, Portugal, Polónia, Alemanha e Bélgica também terão sido afetados, segundo a imprensa internacional. Ainda não se sabe quem está por trás do ataque, nem porquê. O silêncio dos autores abre espaço a duas leituras pouco simpáticas: vandalismo em larga escala sem sequer motivação financeira clara, ou um teste de stress conduzido por um ator estatal para medir o impacto social de mexer em algo tão básico como a cadeia de frio alimentar.
O episódio volta a expor a fratura clássica entre finanças e segurança nas empresas. Substituir controladores “que ainda funcionam” por modelos suportados, rever redes, montar VPNs e segmentação custa dinheiro e não gera receitas visíveis. Até ao dia em que a fatura de não fazer nada se traduz em dezenas ou centenas de milhões de euros, danos de imagem e, neste caso, risco físico para pessoas e lojas. Os supermercados atingidos vão aprender a lição da forma mais cara. A questão é quantos outros negócios com IoT crítica vão continuar a adiar o óbvio até serem eles a aparecer nas notícias.
Fonte: Ars Technica
Comentários · 0