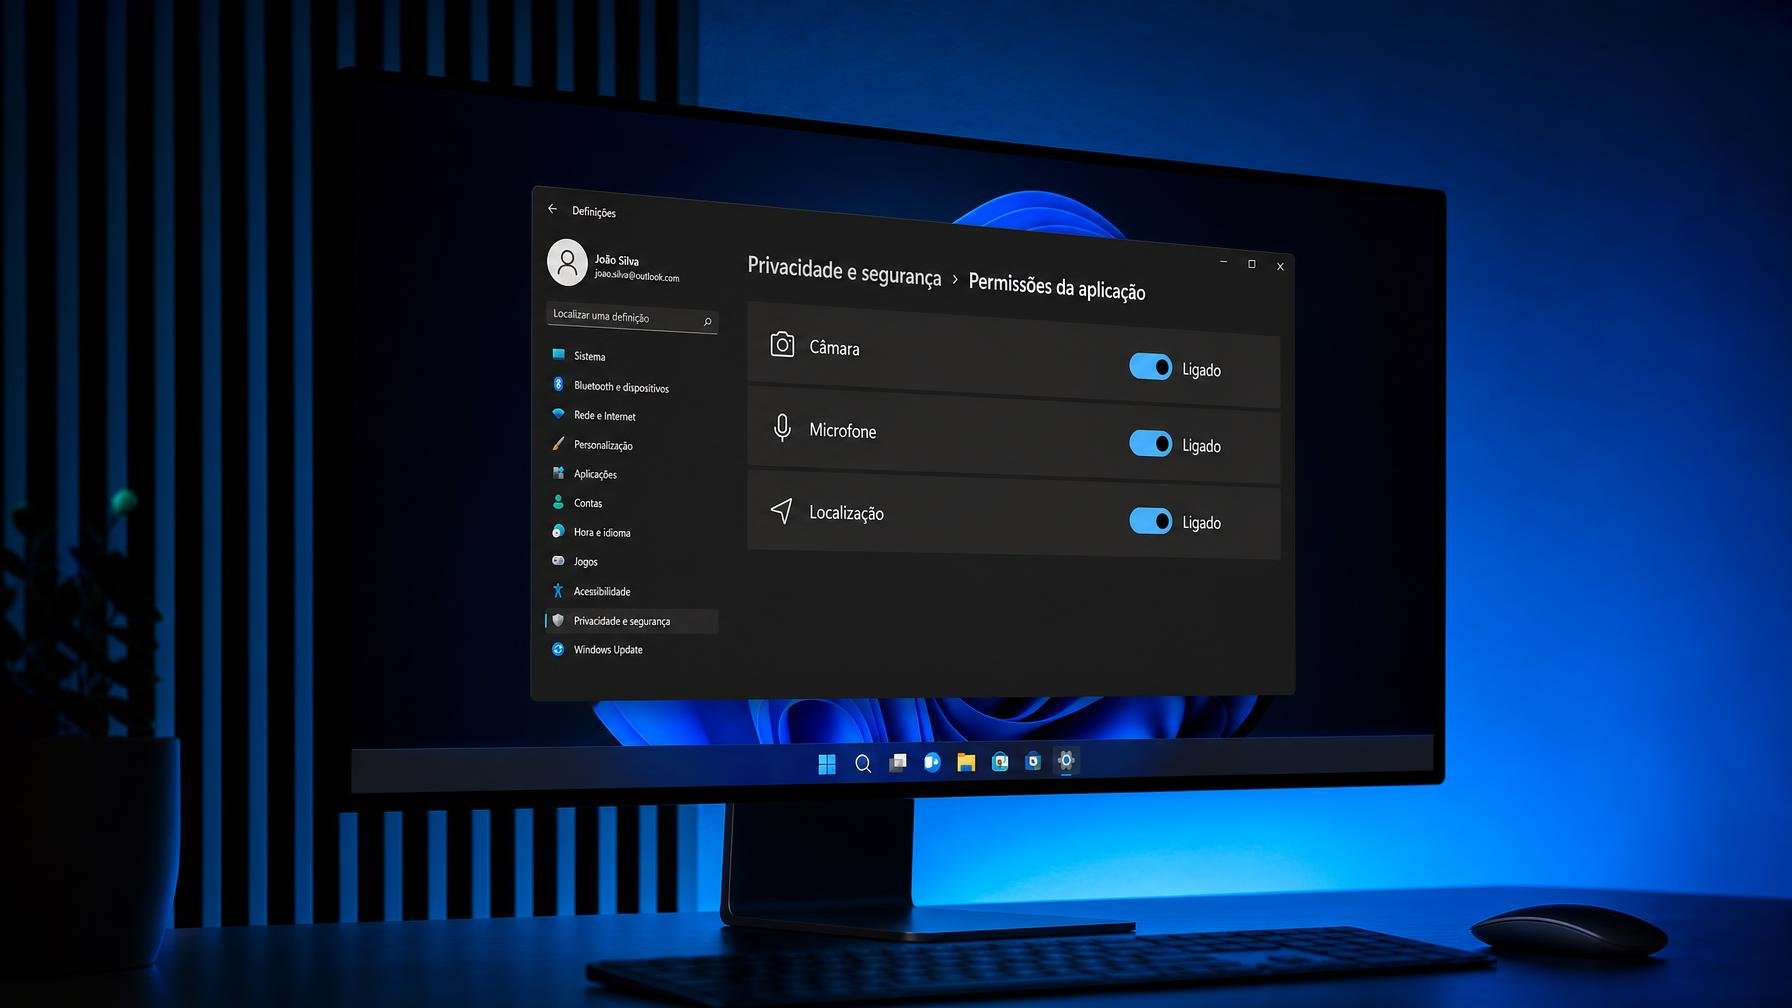
A Microsoft começou a testar no Windows 11 algo que os telemóveis já tratam como banal: permissões de privacidade por aplicação. Na build experimental 26340.9233 do programa Windows Insider, é finalmente possível escolher que apps de ambiente de trabalho podem aceder à câmara, ao microfone e à localização precisa.
Até aqui, o Windows tratava as aplicações “clássicas” como um bloco único. Havia um interruptor geral para permitir ou bloquear o acesso de todas as apps a cada recurso sensível. Bom para a Microsoft, péssimo para quem queria dizer sim ao Zoom e não a um executável manhoso qualquer. Agora, os novos controlos permitem gerir isto app a app em Definições, Privacidade e segurança, e depois nas secções Câmara, Microfone ou Localização, com interruptores individuais.
A empresa diz que o objetivo é dar “maior visibilidade” sobre que apps pedem acesso a recursos sensíveis e “mais controlo” sobre as escolhas de privacidade. Na prática, está a copiar o modelo que Android e iOS popularizaram há mais de uma década. Não é uma crítica gratuita, é o retrato de como o Windows tem chegado sistematicamente atrasado à conversa séria sobre dados pessoais, ao mesmo tempo que mete marcas de água de IA ligadas à identidade do utilizador.
Há pormenores menos limpos. A própria Microsoft avisa que algumas apps podem aparecer com nomes estranhos ou como “não assinadas”, por usarem componentes partilhados do sistema, experiências alojadas no browser ou tecnologias parecidas. Para um utilizador comum, isto significa uma coisa: vai ser fácil negar acesso a algo sem perceber bem o que está a bloquear, ou deixar passar software que se esconde atrás de um nome genérico. O modelo de mobile é mais claro porque cada app vem de uma loja controlada, aqui continuamos no velho Oeste dos executáveis descarregados da web.
Estas mudanças ligam-se à estratégia anunciada em fevereiro, com um “Windows Baseline Security Mode” e um conjunto de controlos de “User Transparency and Consent”. A promessa é simples: o Windows passar a mostrar avisos claros quando uma app quiser aceder a dados ou hardware protegido, pedir consentimento explícito e permitir revogar permissões a qualquer momento. É um reposicionamento forçado por anos de software a instalar extras indesejados, mexer em definições e até alterar partes do sistema sem pergunta prévia.
Em paralelo, a mesma build Insider também testa uma definição de acessibilidade que maximiza automaticamente as janelas quando abrem para quem usa o modo tablet, leitores de ecrã, ferramentas de ampliação ou simplesmente prefere tudo em ecrã inteiro. É um detalhe, mas mostra a direção: mais controlo granular, menos “toma lá o sistema como nós achamos que deve ser”. Falta ver se esta nova camada de avisos e interrupts não se transforma em ruído que o utilizador passa a ignorar por cansaço. Porque privacidade que depende de clicar sempre em “Permitir” vale pouco mais do que uma folha de termos e condições que ninguém lê.
Fonte: BleepingComputer
Comentários · 0