Um dispositivo do tamanho de uma moeda que engana o Boeing 737
Investigadores americanos mostraram que basta um minuto de acesso físico a um Boeing 737 para instalar um implante barato que fala com o piloto automático e mente aos pilotos.
Investigadores americanos mostraram que basta um minuto de acesso físico a um Boeing 737 para instalar um implante barato que fala com o piloto automático e mente aos pilotos.
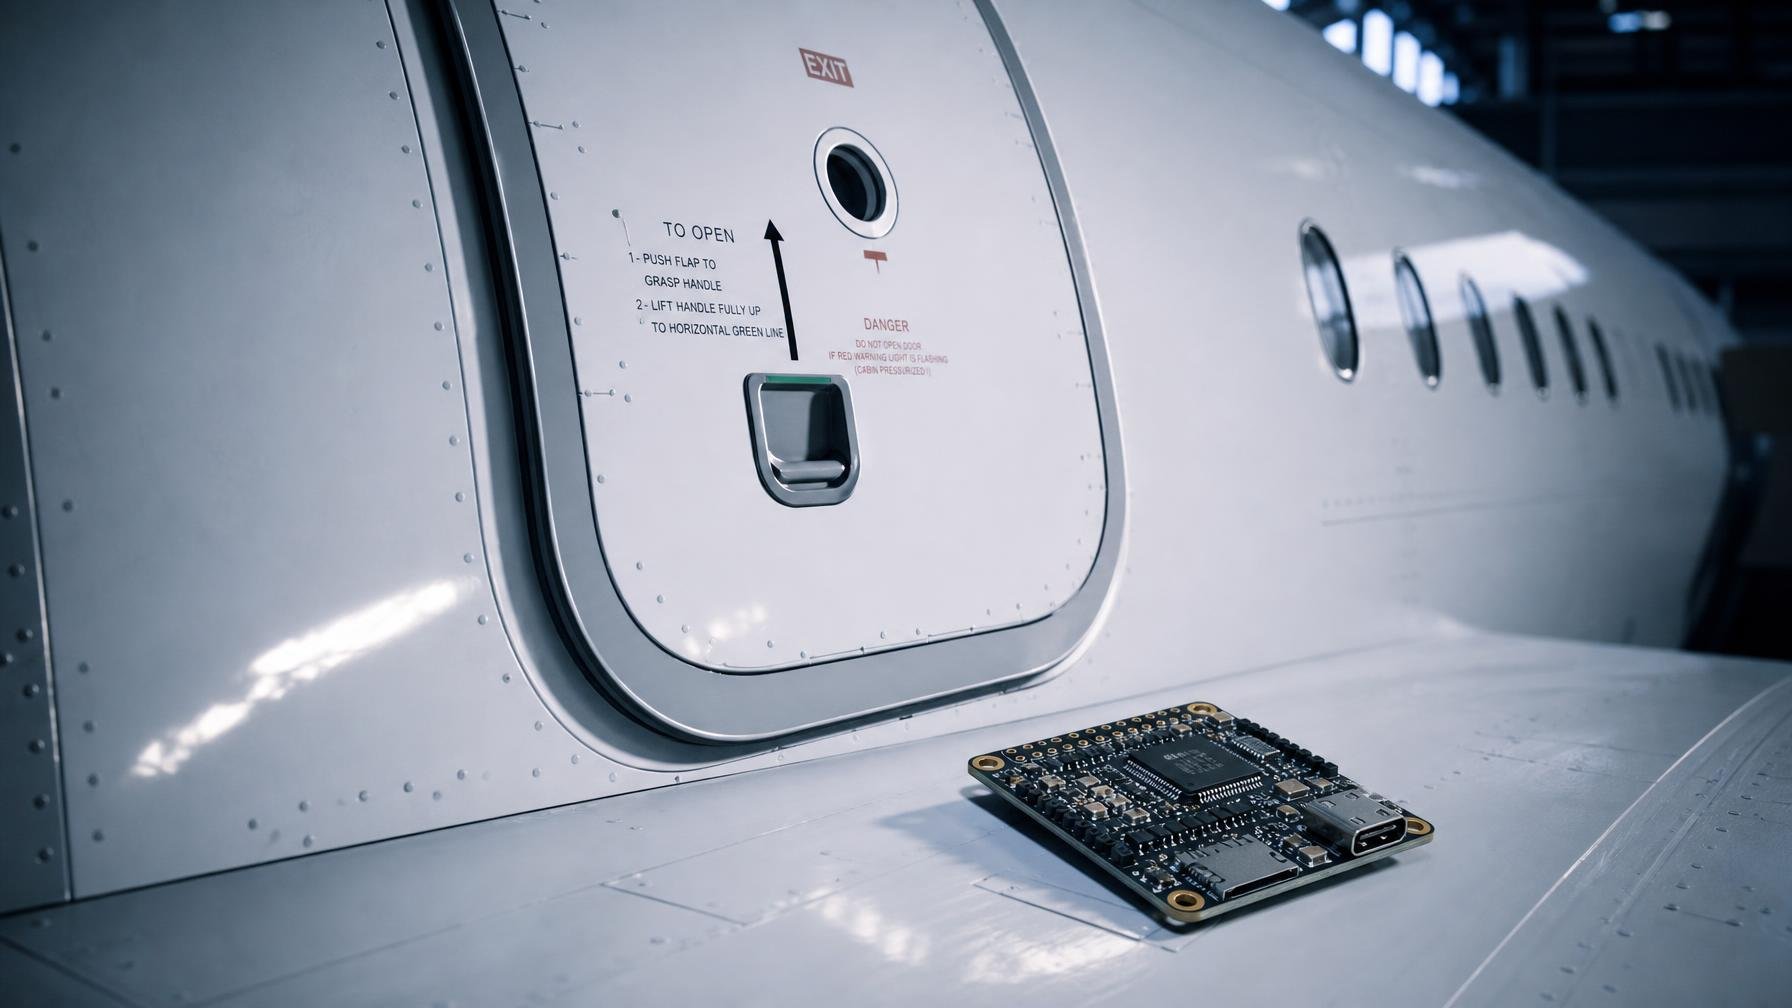
Durante anos repetiu-se que os sistemas de bordo dos aviões comerciais estavam num pedestal intocável face aos ataques informáticos. O trabalho agora apresentado na conferência Usenix de cibersegurança mostra outra coisa: se alguém tiver menos de 60 segundos sozinho com um Boeing 737, consegue pôr um computador clandestino a falar com o cérebro do avião.
Uma equipa da Universidade da Califórnia em San Diego e do Oberlin College passou mais de uma década a dissecar componentes de um 737, comprados aos poucos por dezenas de milhares de dólares. O resultado é um protótipo do tamanho de uma moeda, com Wi‑Fi integrado e menos de 100$ de custo em peças, que se encaixa num conector acessível através de uma pequena escotilha no exterior do avião. Essa porta está pensada para manutenção, mas na prática fica ao alcance de pessoal de terra entre voos, sem ferramentas especiais e em cerca de 15 segundos.
Uma vez ligado àquele barramento interno, o implante consegue enviar sinais eléctricos que imitam comandos legítimos para sistemas sensíveis: o piloto automático e os computadores que calculam peso, combustível e outros parâmetros críticos de descolagem. Os investigadores demonstraram que conseguem redirecionar o plano de voo ou alterar valores usados nessas contas, ao mesmo tempo que falsificam a informação que aparece nos ecrãs dos pilotos. Na prática, o cockpit acredita que está tudo normal, enquanto os números que interessam já foram adulterados.
As consequências teóricas vão de chatas a desastrosas: uma descolagem subestimando o peso real que acaba em ultrapassar o fim da pista, uma rota desviada silenciosamente para espaço aéreo sensível de outro país, ou cenários mais extremos se quem controla o ataque tiver tempo e conhecimento. A diferença face a simplesmente colocar uma bomba é óbvia: mais controlo, mais negação possível, menos rastos. É a mesma lógica de ataques a infraestruturas críticas que já vimos em redes eléctricas ou sistemas industriais, só que aplicada a um avião cheio de gente.
Boeing foi informada há mais de seis anos e até colaborou em testes em laboratório com a equipa académica. A resposta oficial é a de sempre: revisão interna, confiança nas várias camadas de protecção e garantia de que o risco real é “significativamente limitado”. Em paralelo, os investigadores dizem que nunca lhes foi comunicada qualquer correcção técnica concreta, e lembram que aviões comerciais se redesenham muito devagar. Traduzindo, não contes com uma solução rápida por software. O que mais impressiona aqui nem é o engenho técnico do ataque, é o facto de um vector físico tão óbvio ter ficado fora do radar, num sector que se vende como o expoente máximo da segurança.
Para quem acompanha cibersegurança, isto encaixa na mesma tendência de ataques a componentes “de bastidores”, seja um implante num avião, um cartão SIM malicioso a tomar conta do telemóvel ou as infiltrações em fabricantes asiáticos que expõem a fragilidade estrutural da indústria. A aviação não é uma ilha mágica imune a tudo isto. A diferença é que aqui o erro não dá apenas direito a ecrãs azuis e dados roubados, dá manchetes e comissões de inquérito.
Fonte: Wired
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
A Xpanceo está a desenvolver lentes de contacto com ecrã, sensores e IA encostada à córnea, a pensar em saúde, realidade aumentada e até missões espaciais. Falta provar…
Comentários · 0