Supostos white hats levam 4.000 BTC da Liquid e prometem devolver
Sidechain da Blockstream perdeu 95% do cofre em Bitcoin para hackers que dizem estar a fazer 'investigação de segurança'. A linha entre teste e extorsão ficou ainda mais fina.
Sidechain da Blockstream perdeu 95% do cofre em Bitcoin para hackers que dizem estar a fazer 'investigação de segurança'. A linha entre teste e extorsão ficou ainda mais fina.
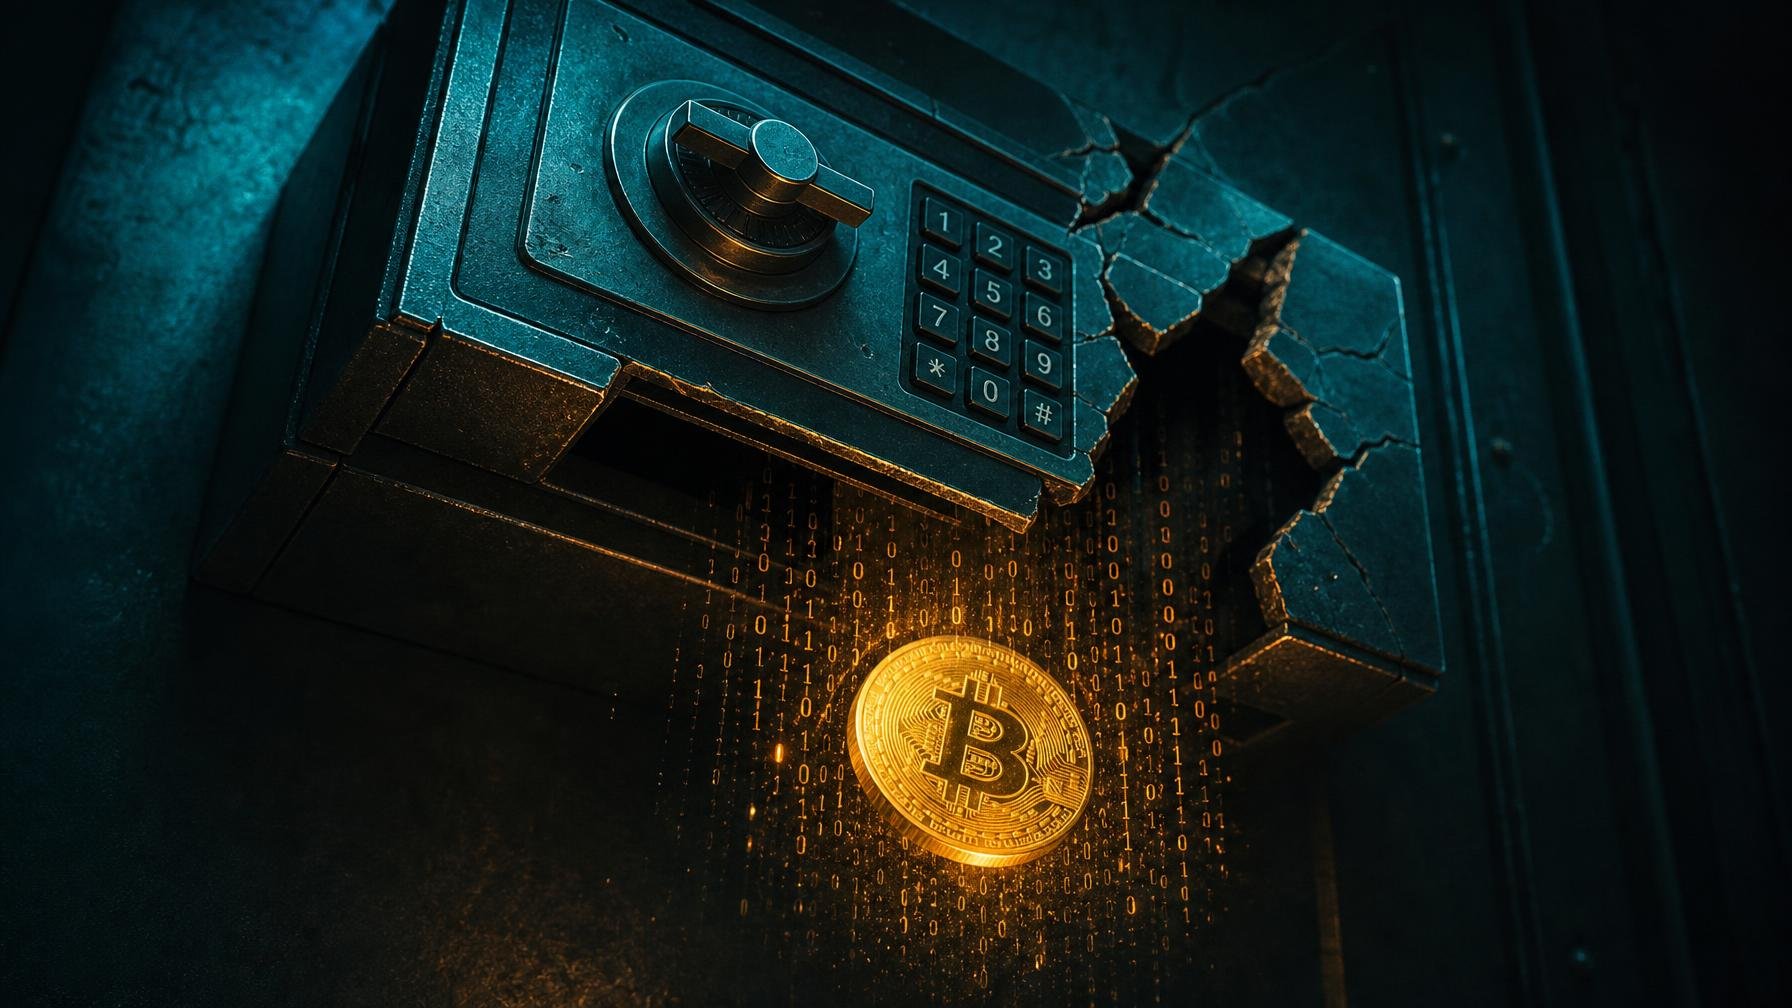
Quase 320 milhões de dólares em Bitcoin, mais de 290 milhões de euros, evaporaram do cofre principal da Liquid Network num só golpe. A sidechain da Blockstream confirmou que cerca de 4.000 BTC foram levantados da carteira de federação que garante o valor do L-BTC, e que quem fez o saque se apresenta como “white hats” bem-intencionados.
A Liquid explicou, numa publicação no X, que a carteira tinha cerca de 4.200 BTC antes do incidente. Ou seja, 95 por cento das reservas foram drenadas numa operação que não se parece com o típico roubo de exchange. Os atacantes deixaram uma mensagem embutida numa transacção Bitcoin a identificar-se como “whitehats” e a pedir contacto directo com a Blockstream. A empresa respondeu on-chain com contactos da equipa de segurança e, a partir daí, as conversas passaram para canais encriptados.
O grupo diz que vai devolver “a maior parte” dos fundos depois de a vulnerabilidade ser corrigida e todos os nós da Liquid estarem actualizados. O tom é de auditoria involuntária: primeiro corrigem o bug, depois o dinheiro volta. Falta o detalhe menos romântico, que habitualmente aparece nestes casos, sobre se vão querer recompensa e quanto. Chamem-lhe bug bounty com reféns. Para quem guarda Bitcoin em serviços de terceiros, a moral continua a ser a mesma, por muito cansativa que soe: se não controlas as chaves, não controlas o saldo. E não é por acaso que já explicámos quando faz sentido usar cold wallets dedicadas.
Tecnicamente, o caso é desconfortável. A Liquid diz que o levantamento foi feito via SideSwap, usando a Peg-out Authorization Key (PAK), a chave que autoriza destinos para onde a federação pode libertar BTC. Mas acrescenta que nem a chave da SideSwap nem outras PAK parecem comprometidas. Traduzindo: o sistema viu esta operação como legítima, assinou e abriu o cofre. Alguém conseguiu encenar um peg-out autorizado ao ponto de a federação libertar quase tudo o que tinha, sem uma violação óbvia das chaves que deviam proteger o processo.
Outros activos emitidos na Liquid, como stablecoins, não foram afectados de forma directa. A rede Bitcoin também ficou intacta. O problema está no modelo da própria Liquid: é uma sidechain federada, não herdou a segurança da mineração Bitcoin, vive das garantias operacionais dos membros da federação que gerem as reservas. Cada incidente destes relembra que colar “Bitcoin” num produto não lhe transfere, por magia, o nível de segurança da rede Bitcoin.
Para os utilizadores portugueses e europeus, a história volta a pôr em cima da mesa a questão da confiança em infraestruturas cripto que prometem liquidez e funcionalidades extra à margem da regulação financeira clássica. Quem usa estas soluções para arbitragem rápida entre exchanges ou para fugir a taxas de rede está, na prática, a aceitar um risco operacional concentrado em poucos operadores. Se os tais white hats devolverem mesmo quase tudo, este episódio vai ser vendido como lição saudável. Se parte dos 4.000 BTC se perder pelo caminho, passa a ser mais um lembrete caro de que em cripto a fronteira entre investigação de segurança e assalto bem embrulhado continua perigosamente por desenhar.
Fonte: The Register
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
A Xpanceo está a desenvolver lentes de contacto com ecrã, sensores e IA encostada à córnea, a pensar em saúde, realidade aumentada e até missões espaciais. Falta provar…
Comentários · 0