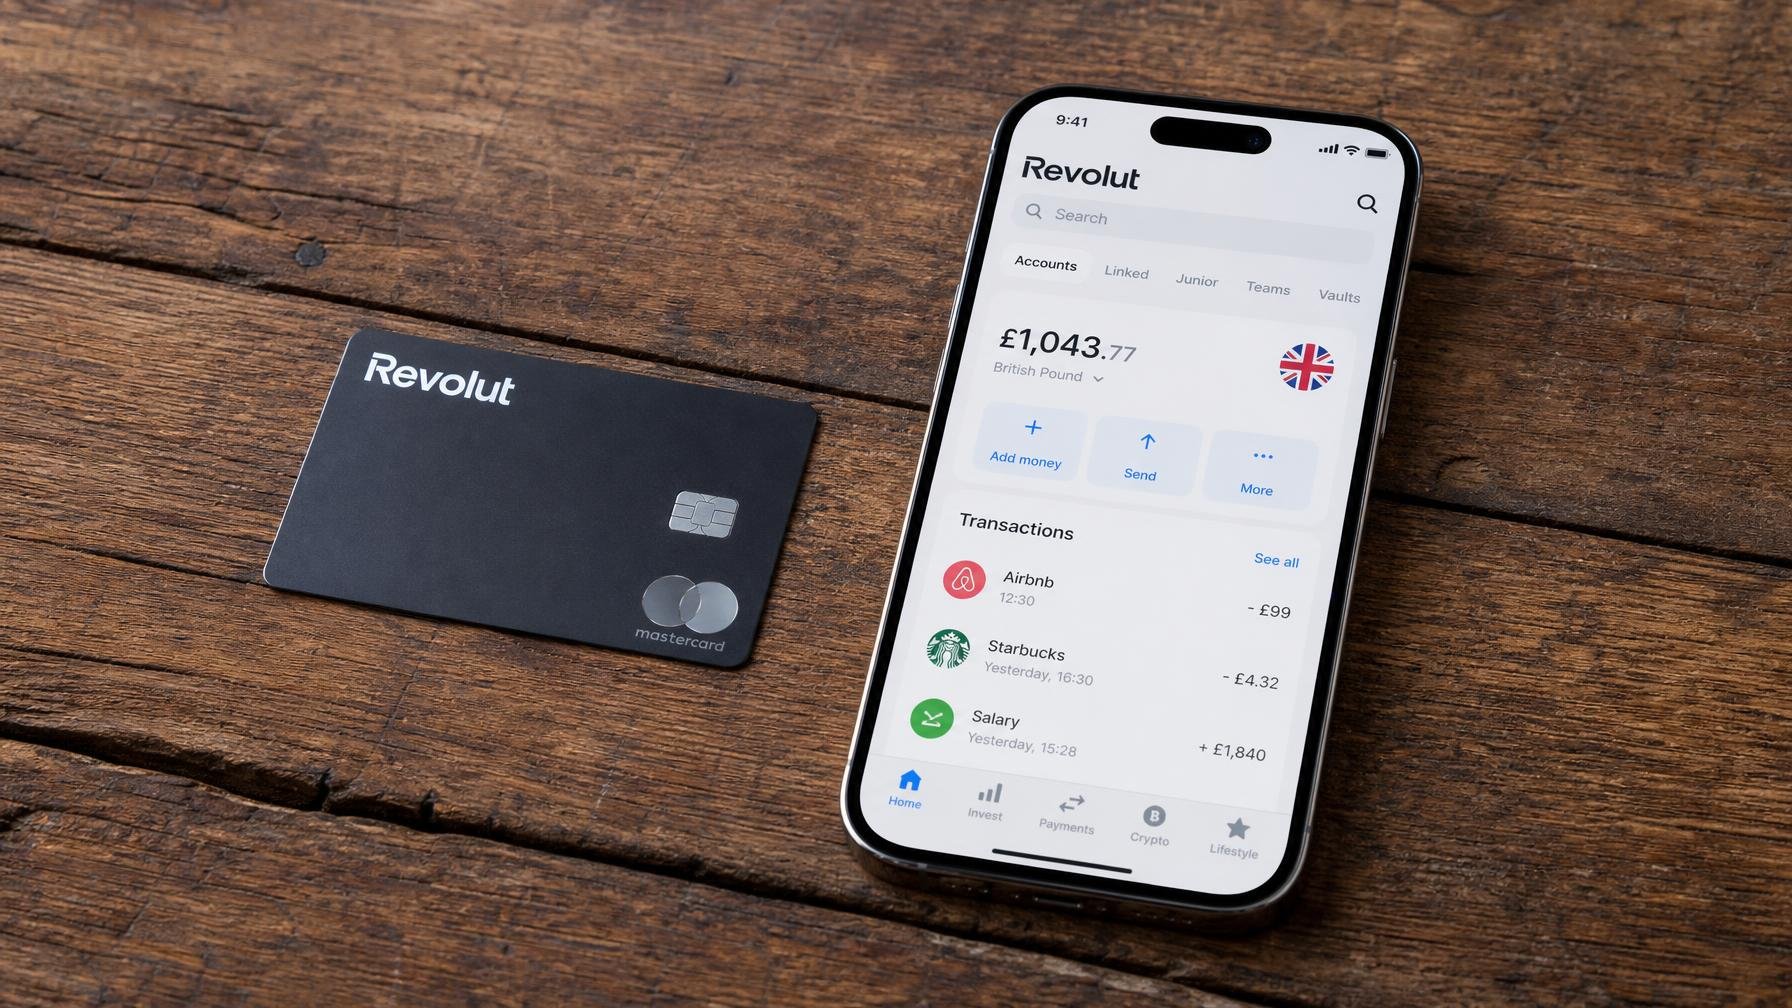
A Revolut confirmou que entregou dados sensíveis de clientes a um terceiro não autorizado, depois de receber pedidos falsos que pareciam vir de um endereço de email oficial de uma agência governamental. Não foi um ataque aos servidores. Foi alguém a convencer a equipa de compliance de que o Estado estava a bater à porta.
Segundo o aviso enviado aos clientes afetados, a que o TechCrunch teve acesso, os dados expostos incluem identidade e contactos: data de nascimento, moradas postal e eletrónica, números de telefone. Pior, incluem também cópias de documentos como passaportes e cartas de condução, potencialmente “selfies” de verificação, extratos de conta e históricos de transações. Ou seja, o conjunto perfeito para roubo de identidade e fraudes bancárias mais sofisticadas.
A empresa fala em número “limitado” de clientes, mas recusa dizer quantos e em que países. Também não identifica a agência pública cujo domínio de email foi abusado. Com mais de 80 milhões de clientes e licença bancária em vários mercados europeus, incluindo França e Reino Unido, não é um detalhe. Se parte destes dados forem de residentes na União Europeia, o incidente entra diretamente no território do RGPD, com obrigação de notificação às autoridades de proteção de dados e risco real de coimas sérias.
O discurso oficial é o habitual: a Revolut garante que os sistemas e os fundos não foram afetados, que o email fraudulento foi bloqueado assim que o esquema foi detetado e que avisou a agência em causa, as autoridades e os reguladores. O problema é que isto não é “mais um leak técnico”. É um falhanço de processo: alguém, algures numa equipa de resposta a autoridades, não desconfiou, não validou por outro canal, não exigiu um mecanismo de autenticação fora do cabeçalho de email. Depois de anos a ver atacantes a explorar as bordas dos sistemas, continuamos a tratar pedidos governamentais como sagrados.
O investigador de segurança cripto ZachXBT, conhecido por seguir dinheiro em cadeias públicas, divulgou o email enviado aos afetados e aponta que o ataque terá sido focado em clientes de elevado património. Faz sentido: menos vítimas, mais valor por cabeça, mais probabilidade de acesso a grandes fluxos de transações. Para um banco digital que anda a perseguir uma valorização de até 200 mil milhões de dólares, a mensagem é desconfortável. Se este é o nível de higiene nos processos mais sensíveis, o que diz isso sobre o resto?
Para quem usa Revolut em Portugal, a primeira pergunta é óbvia: “sou um dos afetados?”. Se a empresa seguir o padrão, só quem recebeu notificação é que entra na lista, mas a opacidade sobre mercados atingidos não ajuda. A segunda pergunta é menos confortável: se um email com ar oficial chega, quanto mais fácil será explorar fugas internas potenciadas por ferramentas de IA generativa, como já se viu em outros gigantes? Hoje foi um domínio de agência abusado. Amanhã pode ser um pedido perfeito sintetizado por IA. Quem guarda os guardiões quando a linha de defesa é um cabeçalho de email e um carimbo mental de “isto vem do governo”?
Fonte: TechCrunch

Comentários · 0