Pixel 11 perde GrapheneOS e levanta dúvidas sérias sobre segurança
Google deixou cair o suporte MTE nos Pixel 11. Resultado: sem GrapheneOS e com a comunidade de segurança a perguntar se vale a pena trocar de telefone.
Google deixou cair o suporte MTE nos Pixel 11. Resultado: sem GrapheneOS e com a comunidade de segurança a perguntar se vale a pena trocar de telefone.
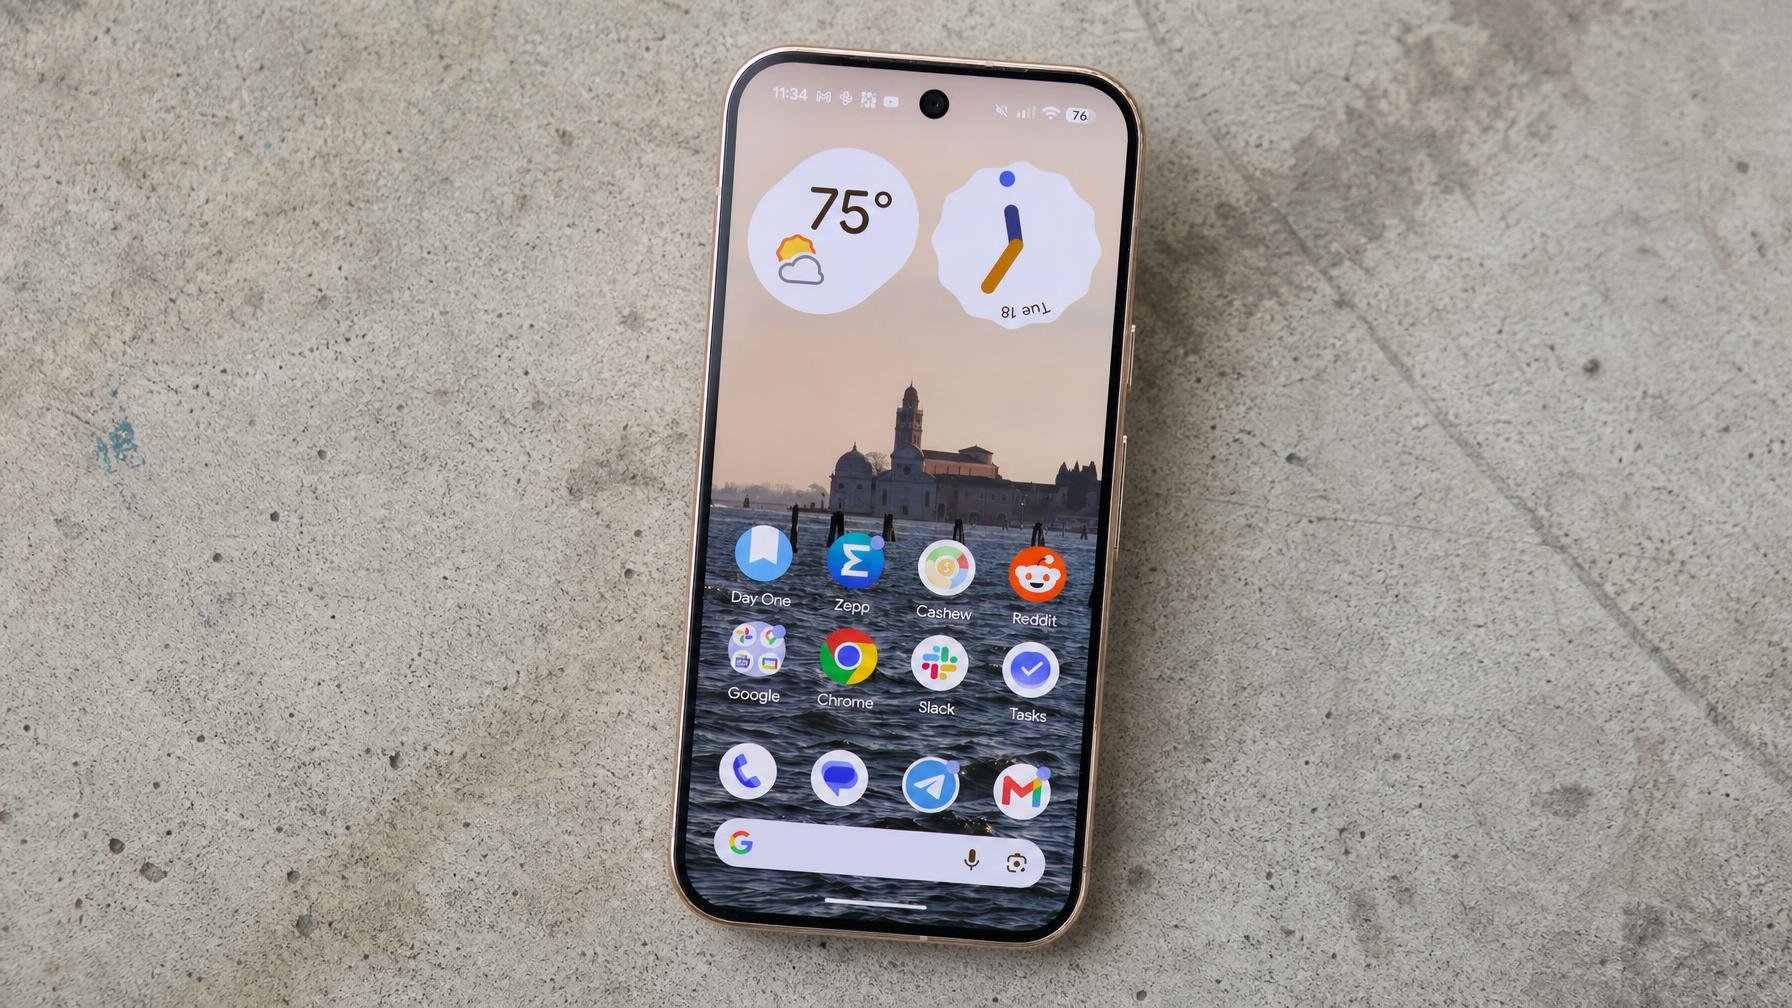
Os Pixel sempre foram a escolha óbvia para quem queria Android limpo, atualizações rápidas e ROMs alternativas sólidas. Com os Pixel 11, Google conseguiu o improvável: afastar o projeto de segurança mais respeitado no mundo Android. A equipa do GrapheneOS confirmou que não consegue terminar o port para a nova geração porque falta um tijolo fundamental na base: suporte às Arm Memory Tagging Extensions, ou MTE.
O caso foi explicado em detalhe num post no Mastodon. Há um port parcial a correr nos Pixel 11, mas o trabalho ficou bloqueado pela “falta de suporte para hardware memory tagging” em software, firmware e quase de certeza no próprio hardware. A leitura da equipa é crua: parece que a Google cortou uma funcionalidade de segurança importante para poupar dinheiro. Não é uma acusação leve quando falamos de uma marca que se vende como referência em segurança Android.
Convém perceber o que está em causa. O MTE é um mecanismo da Arm que tenta pôr ordem no caos clássico da gestão de memória. Ajuda a detetar e travar bugs de memória, aqueles que abrem portas a explorações graves. Em 2022, a própria Google dizia que mais de 60% das vulnerabilidades de alta gravidade vinham precisamente daí. A série Pixel 8 trouxe MTE em 2023, e todos os modelos seguintes mantiveram a função. Agora, nos telefones que deviam ser o novo topo de segurança Android, desaparece do mapa.
Para o GrapheneOS, isto não é detalhe técnico, é pilar. O ROM usa MTE “em todo o sistema base” e só o desliga temporariamente em processos muito específicos. Há também um controlo por aplicação, para lidar com apps que não se dão bem com o modo protegido. Sem MTE, o modelo de ameaça que o projeto oferece simplesmente desaba. Resultado: a equipa admite abertamente que pode saltar a geração Pixel 11 inteira e concentrar-se em próximos modelos da Motorola, que cheiram a novo refúgio para quem leva a privacidade a sério.
A recomendação do projeto é dura e clara: não compres um Pixel 11 se o teu objetivo é correr GrapheneOS. Se queres um telefone Google para segurança a sério, ficas melhor com um Pixel 8, 9 ou 10, onde o MTE existe e é usado. Isto interessa também a quem nunca vai desbloquear bootloaders: se até o ROM mais obsessivo com segurança considera os Pixel 11 um passo atrás, a narrativa oficial de “mais seguro que nunca” merece ser olhada de lado. A própria equipa do GrapheneOS reconhece melhorias como o arranque verificado com proteção pós-quântica, a mudança para AOSP IMS e o novo chip Titan M3, mas sublinha que nada disso compensa a ausência do MTE para o seu caso de uso.
Do lado de Mountain View, silêncio por agora. Falta saber se a Google vai confirmar se os Pixel 11 suportam ou não MTE e explicar o corte. Até lá, o recado para quem está em Portugal a ponderar importações ou compras via Amazon é simples: se a tua prioridade é segurança profunda e controlo, o “Pixel ideal” pode ter ficado parado uma geração atrás. Não é o fim do mundo para o consumidor médio, mas para a minoria que ainda tenta manter algum controlo técnico sobre os seus dispositivos, é mais um sinal de que a Google prefere simplificar o alinhamento de produto e empurrar respostas de IA ao topo da página do que manter as ferramentas que a comunidade de segurança efetivamente usa.
Fonte: Android Authority
O gestor de palavras‑passe open source ganha suporte Auto-Type em Wayland, builds nativas ARM64 e uma lista longa de correções de segurança. Uma atualização que vale mesmo a…
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Comentários · 0