Passwords em Google Docs públicos foram parar ao Google Search
Um contratado guardou credenciais de servidor num Google Docs aberto ao mundo. O motor de busca da própria Google tratou do resto.
Um contratado guardou credenciais de servidor num Google Docs aberto ao mundo. O motor de busca da própria Google tratou do resto.
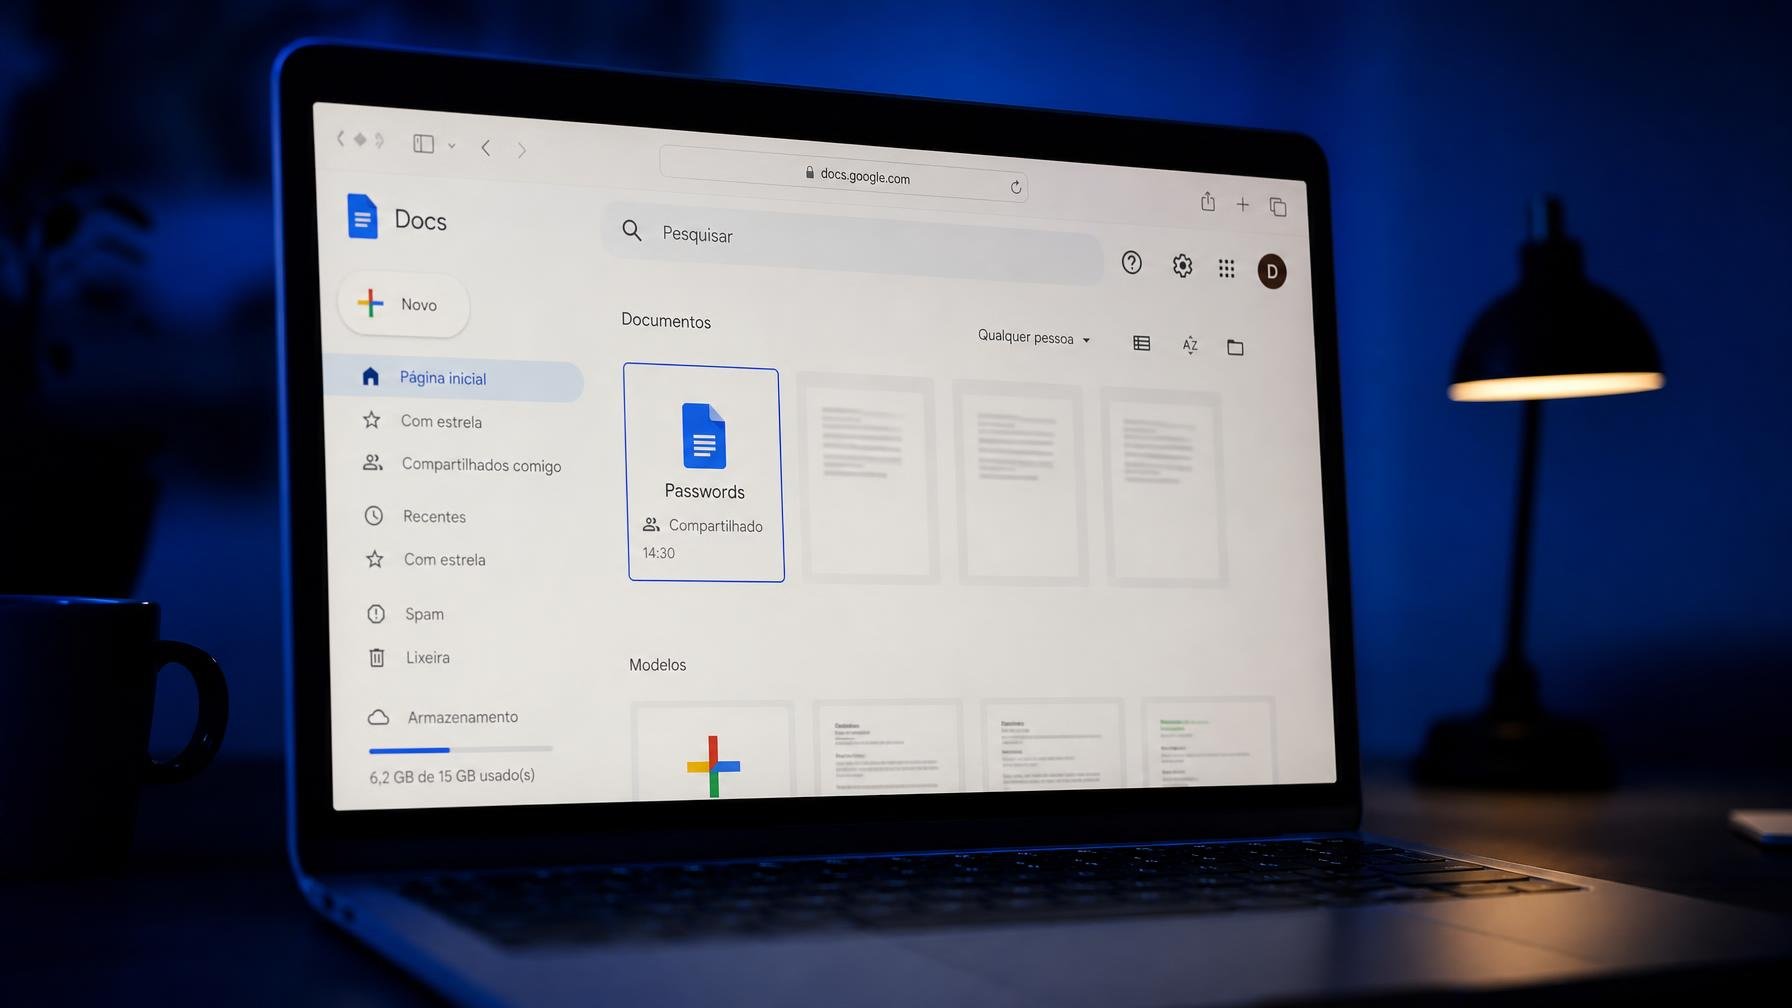
Um programador da Pageloot resolveu guardar credenciais de um servidor de testes num Google Docs com partilha “para quem tiver o link”. A certa altura, outro colega escreve o domínio da empresa na pesquisa e o autocomplete despeja ali, à frente de toda a gente, um hostname de staging seguido de uma string de credenciais. O pesadelo de segurança não estava escondido num fórum obscuro, estava simpaticamente indexado pelo próprio Google Search.
O caso foi contado por Siim Kostabi, cofundador da Pageloot, que faz serviços de códigos QR para empresas. A empresa tinha contratado um developer externo para integrações de API no back-end. Em vez de usar um gestor de passwords, o programador decidiu que um Google Docs era um bom cofre digital. Pior, deixou o documento acessível a qualquer pessoa com o link, que por sua vez era suficientemente “legível” para o crawler do Google o indexar. Resultado: as credenciais do servidor de staging passaram a sugestão automática de pesquisa.
Quando a equipa percebeu o que se estava a passar, cortou imediatamente o acesso do contratado, rodou todas as passwords expostas e criou uma regra explícita: nada de guardar credenciais em Google Docs, Slack, Notion ou outras ferramentas de colaboração. Isto devia ser óbvio em 2026, mas episódios destes continuam a acontecer, em empresas que até vivem da tecnologia. E não é um problema exclusivo de um serviço: o erro está em tratar documentos partilhados como cofres privados. Não são. Para quem anda entretido a experimentar IA no Workspace, vale a pena também rever as definições de partilha e, se for o caso, seguir guias práticos como desligar o Gemini no Gmail e no Google Docs para perceber melhor o que está exposto.
O pior é que esta história nem foi a única dor de cabeça vinda do mesmo universo. Noutro caso relatado por Kostabi, um cliente da Pageloot, um retalhista de média dimensão, viu de um dia para o outro os seus códigos QR a apontarem para o site de um concorrente. Investigação feita, descobriu-se que um ex-funcionário, já fora da empresa, mantinha credenciais activas. Com esse acesso, reconfigurou todos os URLs, desviando tráfego e clientes. Não houve magia negra, só ausência de offboarding e de controlo básico de acessos.
O padrão é demasiado familiar. Equipas que se preocupam com ataques sofisticados, mas deixam passwords em documentos partilhados e contas de ex-colaboradores a marinar durante meses. Depois admiram-se de ver dados em fuga ou acessos abusivos, como já se viu noutras histórias recentes de falhas de segurança corporativa. As ferramentas modernas até ajudam, de gestores de passwords a sistemas de single sign-on, sem falar em protecções no browser como as que o Chrome anda a testar contra roubo de sessões. O problema não é falta de tecnologia, é teimosia em ignorar o básico.
A moral é pouco glamorosa, mas é a única que interessa: passwords vivem em gestores de passwords, não em documentos partilhados; contas de quem sai da empresa morrem no minuto em que essa pessoa passa a porta; e quem contratas para tocar em produção tem de perceber isto de origem. Se uma organização não acerta nestes três pontos, não precisa de um APT sofisticado para ser comprometida. Compromete-se sozinha.
Fonte: The Register
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0