Há uma nova dor de cabeça permanente para quem ainda anda com um iPhone 11 no bolso ou um Apple Watch Series 4 no pulso. Chama-se usbliter8, é uma vulnerabilidade na BootROM e atinge dispositivos com chips A12, S4, S5 e A13. Traduzindo: é um bug gravado em silício, não em software, por isso não se corrige com uma atualização de iOS, watchOS ou tvOS.
O exploit foi detalhado pela Paradigm Shift, uma equipa de investigadores de segurança que trabalhou com a Apple antes de tornar tudo público. Segundo o relatório técnico, o ataque combina um bug de hardware no controlador USB com uma falha de configuração no firmware. O alvo tem de estar em modo DFU, aquele modo de recuperação profunda que normalmente só usas quando algo corre muito mal. Através de USB, o atacante envia dados especialmente construídos que baralham o controlador e o fazem escrever na zona errada da memória.
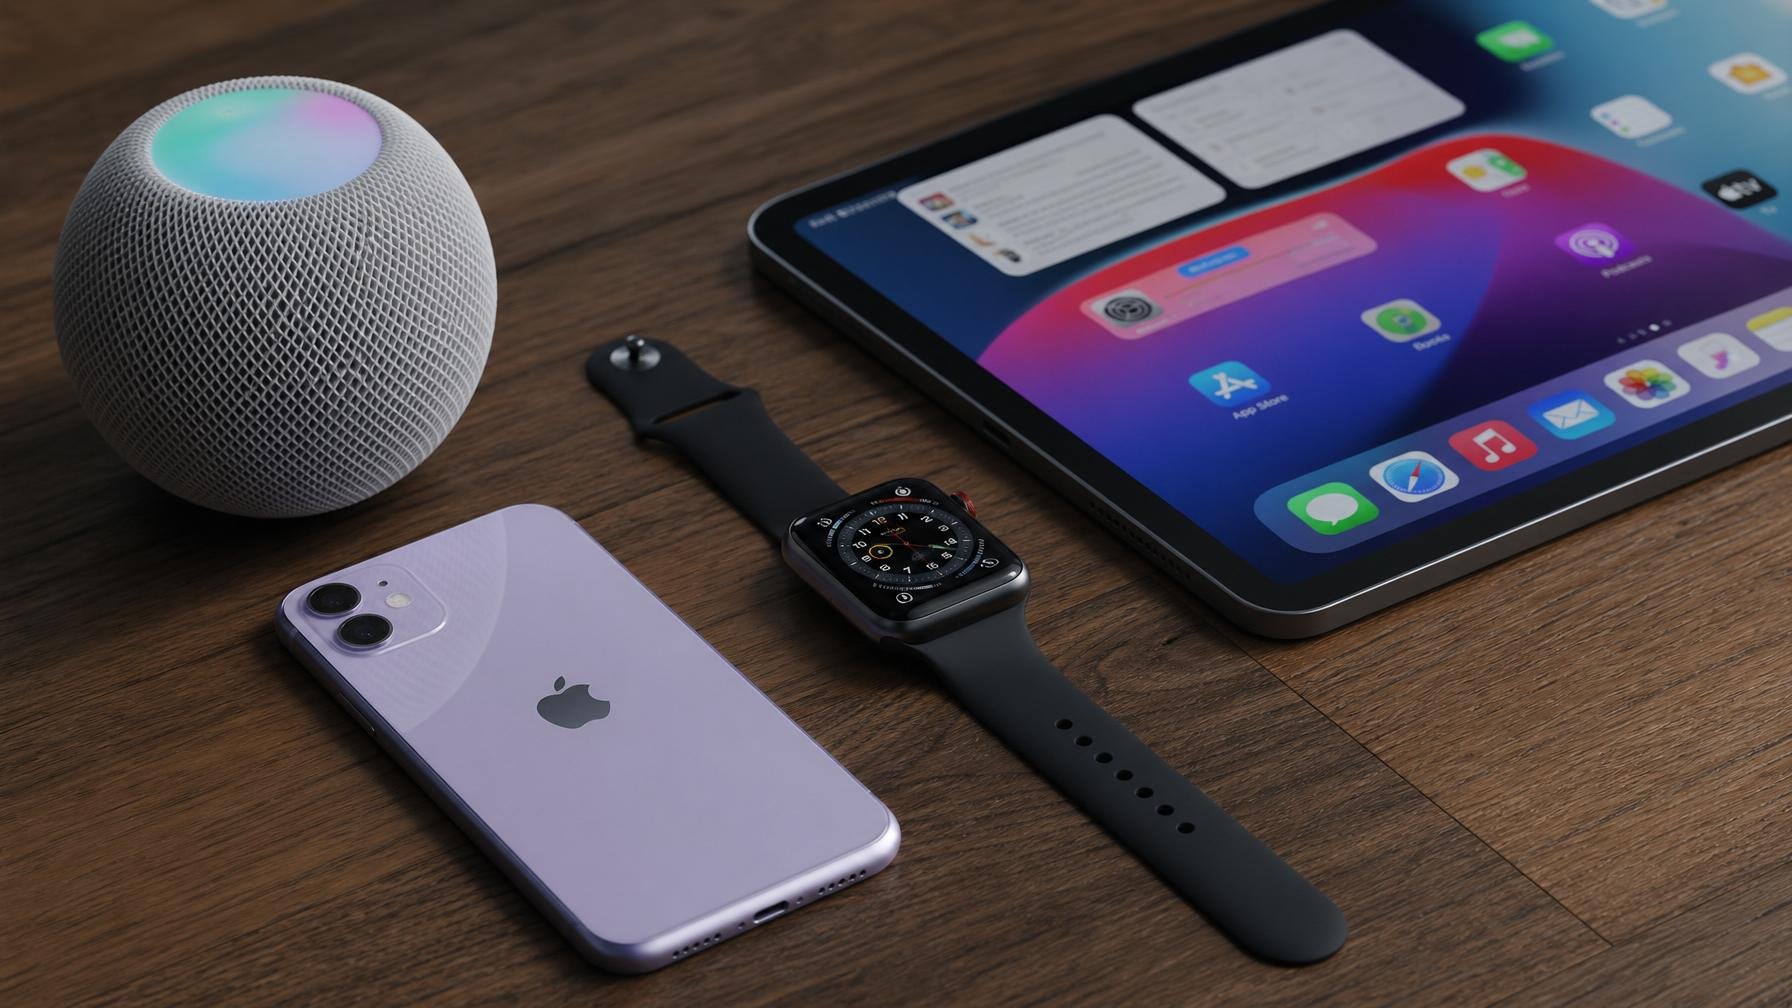
O impacto é sério: com acesso físico ao dispositivo, alguém pode tomar conta do processo de arranque, correr código antes do iOS carregar, contornar verificações de assinatura e arrancar um sistema modificado. Na prática, isto abre a porta a jailbreaks novos para iPhone XR, iPhone XS/XS Max, iPhone 11/11 Pro/11 Pro Max, iPhone SE 2, vários iPads (Air 3, mini 5, 8 e 9), o segundo Apple TV 4K e até o Studio Display. Junta ainda Apple Watch Series 4 e 5, o primeiro Watch SE e o HomePod mini. A própria Paradigm Shift admite que o suporte para A12X/Z é tecnicamente possível, o que colocaria também os iPad Pro de 2018 e 2020 na lista.
Há um lado menos alarmista: o exploit não compromete diretamente a Secure Enclave, o co-processador que guarda códigos e dados encriptados. Em teoria, os teus dados continuam protegidos, mesmo que alguém brinque com o arranque. Em teoria, porque os investigadores avisam que o usbliter8 abre vetores laterais para tentar chegar à Secure Enclave. Ou seja, não é um drama imediato para o utilizador comum, mas é uma ferramenta poderosa nas mãos certas, seja para investigação legítima, seja para quem vive de desbloquear e revender hardware.
Curiosamente, os chips A11 e anteriores escapam a esta em particular, mas só porque já tinham a sua própria cruz: o checkm8, outro exploit de BootROM que serviu de base a várias ferramentas de jailbreak. A Apple tem feito grandes esforços no desenho dos seus chips, mas cada falha deste tipo lembra que hardware perfeito é um mito, mesmo num fabricante que controla tanto da cadeia como a Apple. Basta ver como a própria estratégia de chips está em mutação, com acordos recentes que voltam a meter a Intel na equação, como contámos quando a Apple começou a entregar parte da produção de chips a terceiros.
O que é que um utilizador em Portugal pode fazer hoje? Muito pouco. A Paradigm Shift é clara: a mitigação real é migrar para hardware mais recente. Fora isso, a defesa é básica mas eficaz: proteger o acesso físico ao dispositivo e não o deixar em mãos alheias ligado por USB em modo DFU. Para a maioria das pessoas, o risco prático é reduzido, mas para quem lida com dados sensíveis, segurança informática ou fronteiras com inspeções agressivas, esta falha irreparável é mais um lembrete de que “desligar e guardar no bolso” já não chega.
Fonte: 9to5Mac
Comentários · 0