Milhões de sites WordPress continuam abertos a ataque grave já corrigido
Duas falhas críticas em WordPress permitem controlo remoto total de sites desactualizados. A actualização já existe, mas muitos administradores continuam a dormir ao volante.
Duas falhas críticas em WordPress permitem controlo remoto total de sites desactualizados. A actualização já existe, mas muitos administradores continuam a dormir ao volante.
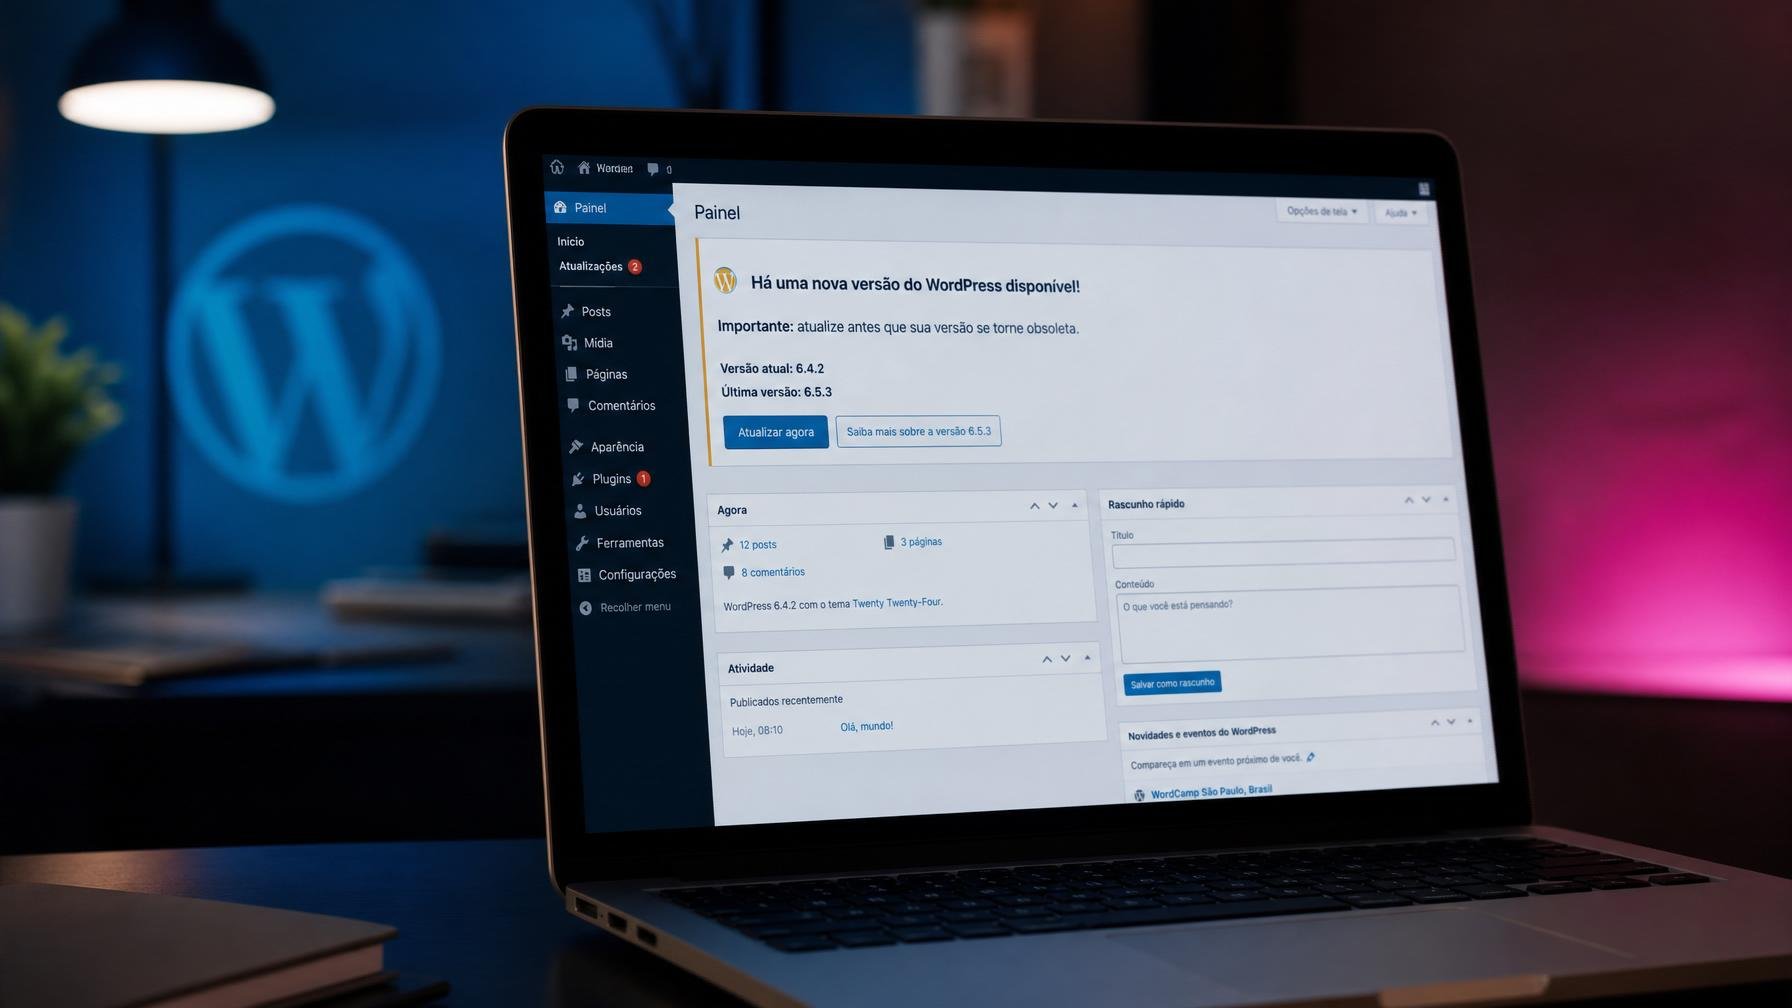
WordPress já corrigiu o problema, mas os atacantes é que estão a aproveitar a janela. Duas vulnerabilidades críticas nas versões 6.9.0 a 6.9.4 e 7.0.0 a 7.0.1 permitem que um hacker tome controlo remoto completo de um site que ainda não tenha sido actualizado. A exploração começou logo após o lançamento da actualização, o que mostra bem como funciona hoje o mercado de bugs: o patch é basicamente um aviso público para quem quiser atacar quem ficou para trás.
Os números são confusos de propósito. As estatísticas oficiais de WordPress apontam para mais de 400 milhões de instalações nas versões afectadas. Um consultor de cibersegurança, Daniel Card, olhou para uma amostra de cerca de 3.500 sites e estima que menos de 15% continuem vulneráveis. Mesmo assim, extrapolando, falamos em algo como 90 milhões de sites em risco. Noventa milhões de páginas que podem, em teoria, ser convertidas em malware, páginas de phishing ou simples página em branco da vergonha.
O cenário lembra outras falhas graves recentes, como a que obrigou a Zoom a corrigir de urgência uma vulnerabilidade que permitia roubo de contas no Windows, descrita no nosso artigo sobre a correção crítica do Zoom. O padrão repete‑se: correção rápida do lado do fornecedor, comunicação clara, e depois uma longa cauda de sistemas que nunca mais vêem uma actualização. A diferença é que, no caso de WordPress, falamos da espinha dorsal de grande parte da web, incluindo muitos sites pequenos, associações, projectos públicos e lojas online sem equipa técnica dedicada.
Há mérito onde ele existe. O investigador Adam Kues, da Searchlight Cyber, descobriu e reportou um dos bugs, baptizado WP2Shell, que em combinação com a outra falha permite aos atacantes executar comandos arbitrários no servidor. WordPress activou actualizações automáticas sempre que possível e a Automattic garante que todos os sites que hospeda, de WordPress.com a parceiros como WPVIP, já estavam protegidos mesmo antes de o código ser publicado, reforçando a importância de infra-estruturas geridas. Do lado da mitigação, empresas como a Cloudflare estão a bloquear tentativas conhecidas de exploração, o que reduz o impacto imediato para quem tem protecções à frente do site.
O problema é o resto. Pequenas empresas que pagam a um freelancer “para tratar do site” uma vez por ano. Instituições públicas com WordPress instalado num servidor esquecido. Lojas online sem manutenção, mas com dados de clientes ainda lá dentro. São estas zonas cinzentas que continuam a alimentar notícias de ransomware, de skimming de cartões e de campanhas de phishing sofisticadas, como se viu nos kits de phishing que contornam MFA em Microsoft 365. Quem corre WordPress self‑hosted não tem desculpa: atualizar para 7.0.2 não é opcional, é higiene básica. Se um gestor de conteúdos gratuito é o centro do teu negócio, então a manutenção de segurança tem de deixar de ser um favor de domingo à tarde.
A lição é velha, mas continua a ser ignorada: numa web em que os zero-days rendem dinheiro sério, cada boletim de segurança é um mapa do tesouro para quem ataca. WordPress fez a sua parte ao corrigir depressa e empurrar actualizações automáticas. O elo fraco continua a ser quem trata um site de produção como se fosse um blog pessoal de 2007 e depois se espanta quando acorda com o domínio a distribuir código malicioso.
Fonte: TechCrunch
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0