GitHub corta prémios públicos de bug bounty e cria liga VIP fechada
A avalanche de relatórios gerados por IA levou o GitHub a cortar a recompensa para o público e a reservar os prémios altos para um clube de investigadores convidados.
A avalanche de relatórios gerados por IA levou o GitHub a cortar a recompensa para o público e a reservar os prémios altos para um clube de investigadores convidados.
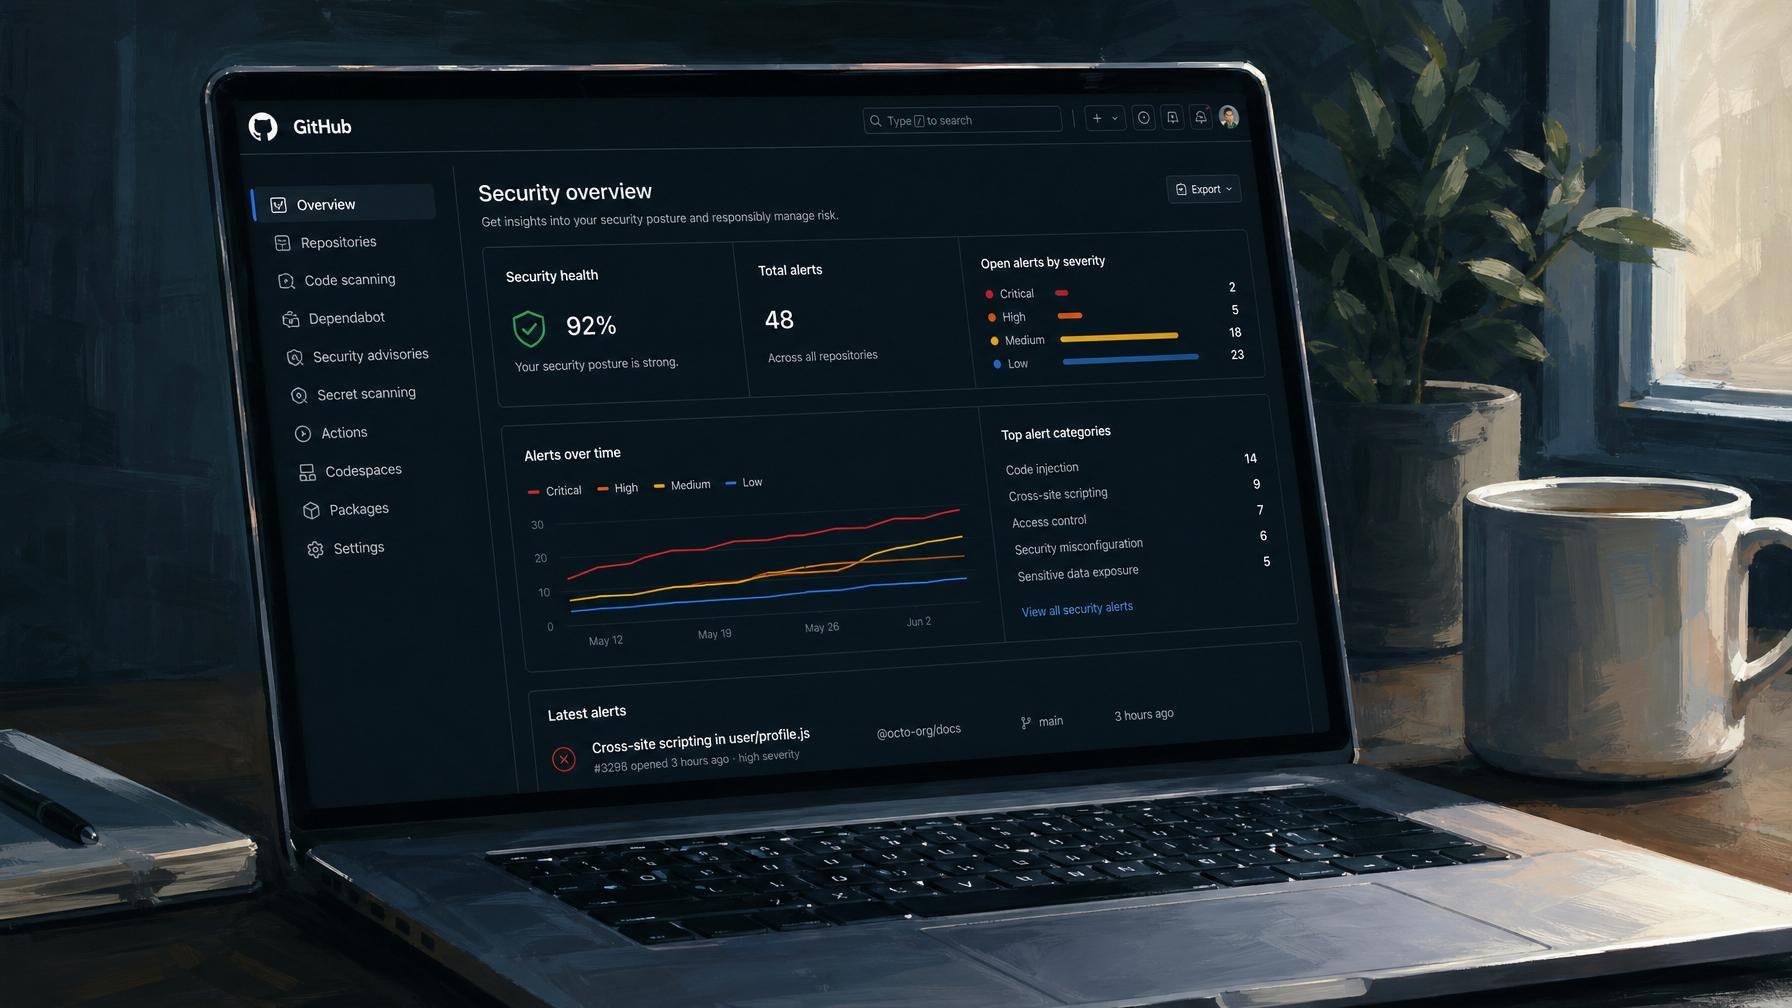
O GitHub decidiu apertar o cinto no seu programa público de bug bounty. A partir de 27 de julho, quem submeter vulnerabilidades pelo canal aberto vai receber bem menos. Os prémios grandes passam para uma nova liga VIP, por convite, reservada a investigadores com histórico provado.
A justificação oficial é simples e pouco surpreendente para quem anda a brincar com chatbots: a segurança do GitHub está a afogar-se em relatórios ruidosos, muitos deles escritos ou inflacionados por IA generativa. Em vez de contratar mais pessoas para ler centenas de relatórios irrelevantes, a empresa prefere pagar mais a quem já mostrou saber encontrar falhas reais. Cathering Cassell, engenheira de segurança de produto, resume a mudança como um esforço para “reduzir o ruído” e tornar o programa mais compensador para investigadores sérios.
Na prática, para o programa público, um achado de baixa severidade que antes rendia entre 500 e 1.000 dólares passa a valer 250 dólares, cerca de ~230€. Bugs médios ficam limitados a 2.000 dólares (~1.800€) em vez de 5.000, vulnerabilidades de alta severidade descem de um máximo de 20.000 para 5.000 dólares (~18.500€ para ~4.600€) e falhas críticas caem dos 30.000 para 10.000 dólares (~27.500€ para ~9.200€). É um corte sem rodeios que torna o programa público muito menos apelativo como fonte de rendimento para quem vive de caça a falhas.
No novo programa VIP, a história é outra. Baixa severidade rende 1.000 dólares (~920€), bugs médios 7.500 (~6.900€), alta severidade 20.000 (~18.500€) e vulnerabilidades críticas partem de 30.000 dólares para cima. A porta está fechada a curiosos: o acesso depende de histórico validado, que pode ir de uma única vulnerabilidade crítica aceite a sete relatórios de baixa severidade aprovados. O recado é claro, o GitHub quer converter o bug bounty num canal de consultoria externa altamente curado, não num passatempo em massa com recompensa.
Para agravar, quem está a começar vai ter de passar por um funil ainda mais estreito. A empresa vai ativar a funcionalidade de “signal requirement” da HackerOne, que limita o número de relatórios que novos investigadores podem submeter antes de provarem consistência. Em teoria, um estreante ainda pode tentar até quatro relatórios legítimos. Na prática, quem vinha a usar ferramentas de IA para gerar dezenas de submissões de baixa qualidade perde o modelo de negócio do dia para a noite.
Há aqui duas leituras em choque. Por um lado, é difícil culpar o GitHub por tentar defender a sua equipa de segurança de uma enxurrada de texto gerado por modelos que, como já vimos em testes clínicos com IA, têm uma confiança desproporcionada face à precisão real. Por outro, o corte agressivo no programa público empurra o bug bounty para um modelo quase corporativo, em que o acesso aos prémios sérios depende de ter conseguido entrar no círculo certo. Isso pode reduzir a diversidade de olhares sobre a plataforma, sobretudo de investigadores independentes fora dos grandes centros ou sem redes de contacto confortáveis com a Microsoft.
Para quem programa em Portugal e depende do GitHub no dia a dia, o impacto direto é mais psicológico do que económico, poucos vivem aqui de bug bounty em plataformas gigantes. Mas há um sinal mais amplo: as grandes empresas começam a fechar válvulas sempre que a IA torna um canal demasiado barato de abusar. Primeiro foram os formulários de suporte, agora os programas de segurança. A pergunta que fica é quanto talento fresco nunca chegará a ser convidado para a liga VIP porque a primeira porta foi drasticamente encolhida.
Fonte: The Register
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0