Fedora 45 prepara-se para ligar Shadow Stack por defeito em 64 bits
A próxima versão do Fedora quer ativar proteção Shadow Stack em todo o x86_64 suportado. É mais um passo na lenta transição de segurança “best effort” para segurança obrigatória.
A próxima versão do Fedora quer ativar proteção Shadow Stack em todo o x86_64 suportado. É mais um passo na lenta transição de segurança “best effort” para segurança obrigatória.
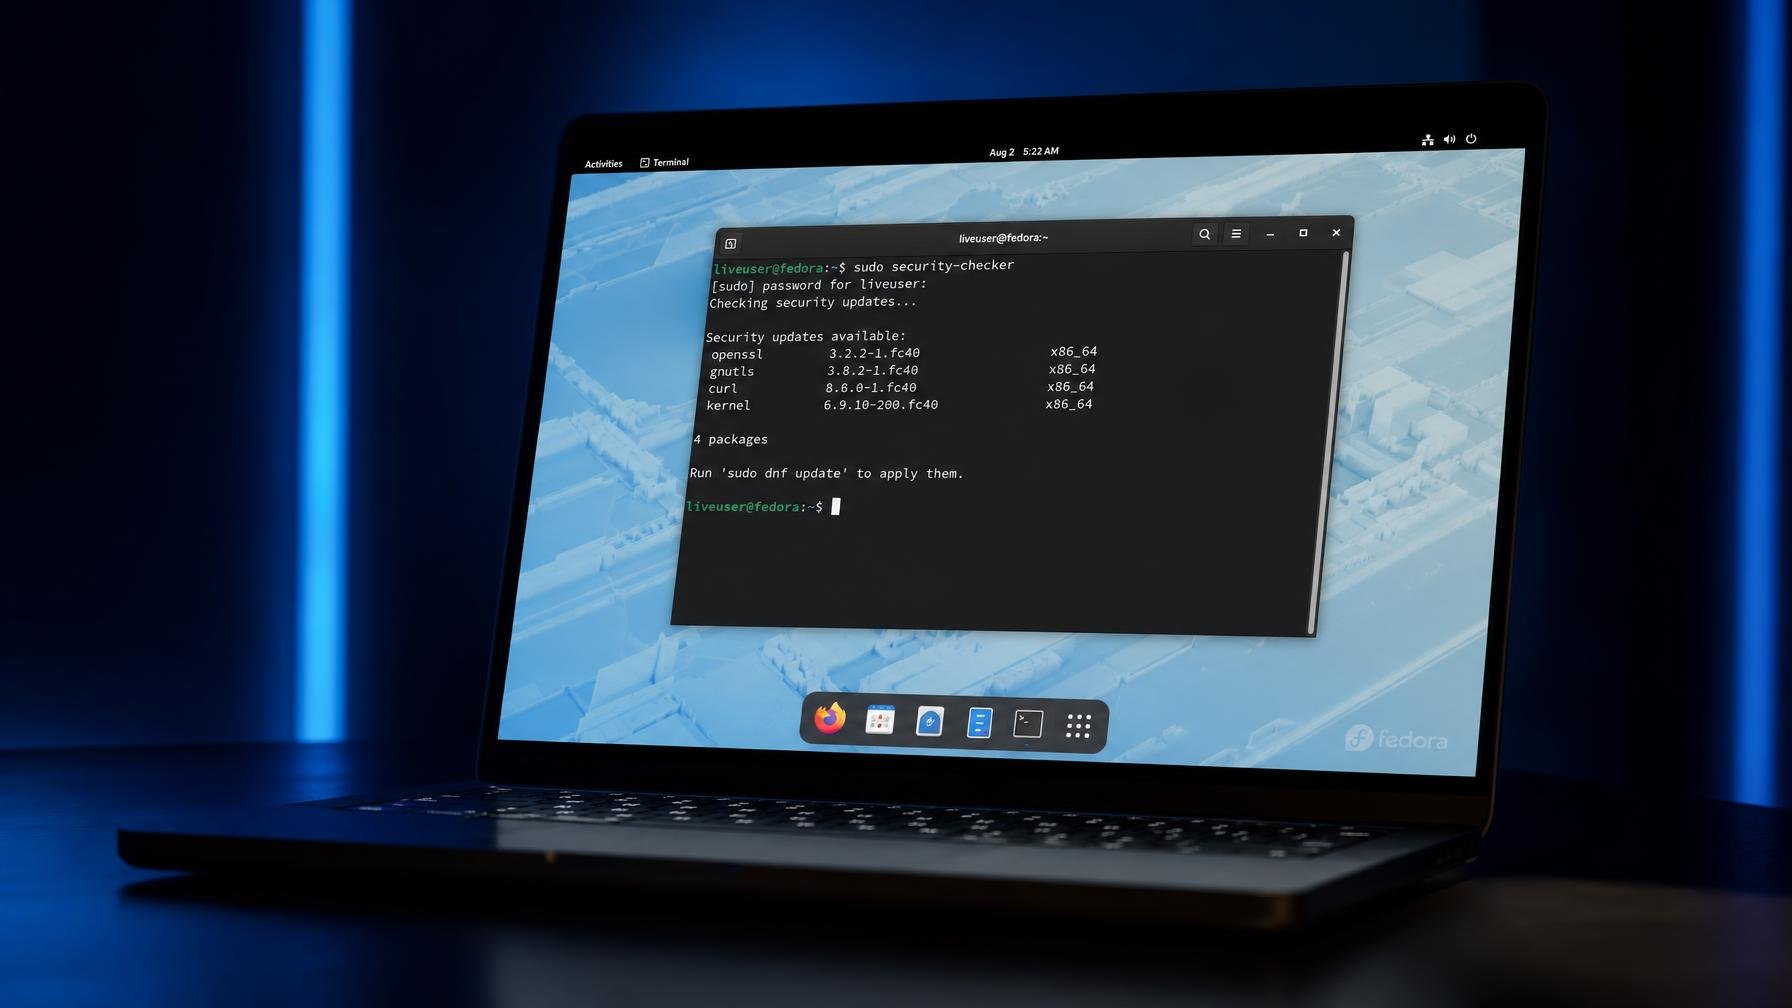
O Fedora Linux 45 quer chegar ao fim de 2026 a fazer algo que muita gente em Linux anda a adiar há anos: ligar por defeito a proteção Shadow Stack em máquinas x86_64 compatíveis. Não é uma feature para nerds de CTF, é um travão de mão para uma classe inteira de ataques ao controlo de fluxo.
Shadow Stack é uma funcionalidade de hardware pensada para impedir ataques de hijacking ao fluxo de execução, como ROP (Return-Oriented Programming) e JOP (Jump-Oriented Programming). Na prática, mantém uma “pilha sombra” dos endereços de retorno e impede que um atacante os brinque à vontade. A proposta do Fedora é simples e ambiciosa: compilar aplicações e bibliotecas x86_64 com suporte Shadow Stack em GCC, Clang e Rust, marcar os binários com metadados ELF, e deixar que o dynamic linker ou o arranque estático ativem a proteção, de forma transparente, sempre que seja possível.
Há custo, claro. Os developers admitem um pequeno overhead de desempenho. A questão é se continuamos a tratar segurança como um toggle opcional ou se aceitamos finalmente que um par de pontos percentuais de performance valem menos do que evitar uma cadeia de exploits em produção. Para quem vive em Fedora Workstation ou Server, isto pode nem ser visível. Em workloads mais sensíveis a latência, vai haver benchmarks, flamewars e tuning. Normal. O que importa é a direção: o Fedora continua a comportar-se como laboratório de segurança para o resto do mundo Linux, o que já vimos também em áreas como a adoção de tecnologias para virtualização confidencial no Ubuntu.
Há outro detalhe relevante: ligar Shadow Stack é meio caminho para o objetivo maior, a proteção CET (Control-Flow Enforcement Technology) completa. Com esta mudança, os developers do Fedora ficam com o caminho aberto para ativar no futuro o IBT (Indirect Branch Tracking), que complementa Shadow Stack e fecha ainda mais a porta a gadgets criativos de ROP/JOP. Para o utilizador comum isto resume-se a uma frase seca: quando corre Fedora recente em hardware moderno, uma classe inteira de exploits fica simplesmente mais difícil de executar.
Nem tudo é magia. A proteção só funciona em máquinas x86_64 com suporte de hardware para Shadow Stack. Em hardware mais antigo, nada feito. A mudança é desenhada para ser transparente: se as dependências de uma aplicação tiverem a marcação Shadow Stack, essa app ganha proteção assim que corre em Fedora 45 com suporte ativo. Se não tiverem, continua tudo como dantes. É um modelo de transição gradual, mas com o sistema operativo a puxar pela barra em vez de atirar a responsabilidade para cada developer isolado.
O Fedora Linux 45 é esperado para o fim de outubro ou início de novembro e não vive só desta novidade. A release traz ainda oo7 como serviço Secrets por defeito, possibilidade de instalar Fedora em sistemas de ficheiros Stratis, suporte a metadados PURL (Package-URL) e builds totalmente reprodutíveis. Há também uma modernização dos live media, com novos scripts livesys-scripts e uso de funcionalidades recentes do dracut para ativar automaticamente overlays persistentes em pens USB. Pelo meio, chegam melhorias como suporte por omissão a redes “IPv6-mostly” no NetworkManager, uma aplicação web para o mecanismo DRM Panic, suporte a mkosi-initrd como builder alternativo de initrd e integração de PAM para as utilidades chpasswd e newusers. O resumo é simples: enquanto outras distros andam distraídas com wallpapers, o Fedora continua a mexer naquilo que realmente importa à base do sistema.
Fonte: 9to5Linux
Não é preciso um comando desastroso para rebentar uma instalação Linux. Pequenas rotinas erradas, repetidas durante meses, chegam para transformar um sistema estável num campo minado.
Primeira atualização de manutenção do Plasma 6.8 arruma falhas chatas no gestor de tarefas, acessibilidade, RDP e ferramentas como Spectacle e Klipper. Quem vive em KDE quer isto…
A distribuição minimalista baseada em Gentoo chega à versão 26.10 com kernels recentes, builds otimizados x86-64-v3 e novas edições COSMIC e KDE mais polidas.
Bug PwnEscape, já com CVE atribuído e severidade 9,3, mostra que a virtualização Linux não é muralha inquebrável. Nuvens públicas e privadas têm correções a aplicar, rápido.
Comentários · 0