Falha crítica no KVM expõe fronteira entre guest e host em Linux
Bug PwnEscape, já com CVE atribuído e severidade 9,3, mostra que a virtualização Linux não é muralha inquebrável. Nuvens públicas e privadas têm correções a aplicar, rápido.
Bug PwnEscape, já com CVE atribuído e severidade 9,3, mostra que a virtualização Linux não é muralha inquebrável. Nuvens públicas e privadas têm correções a aplicar, rápido.
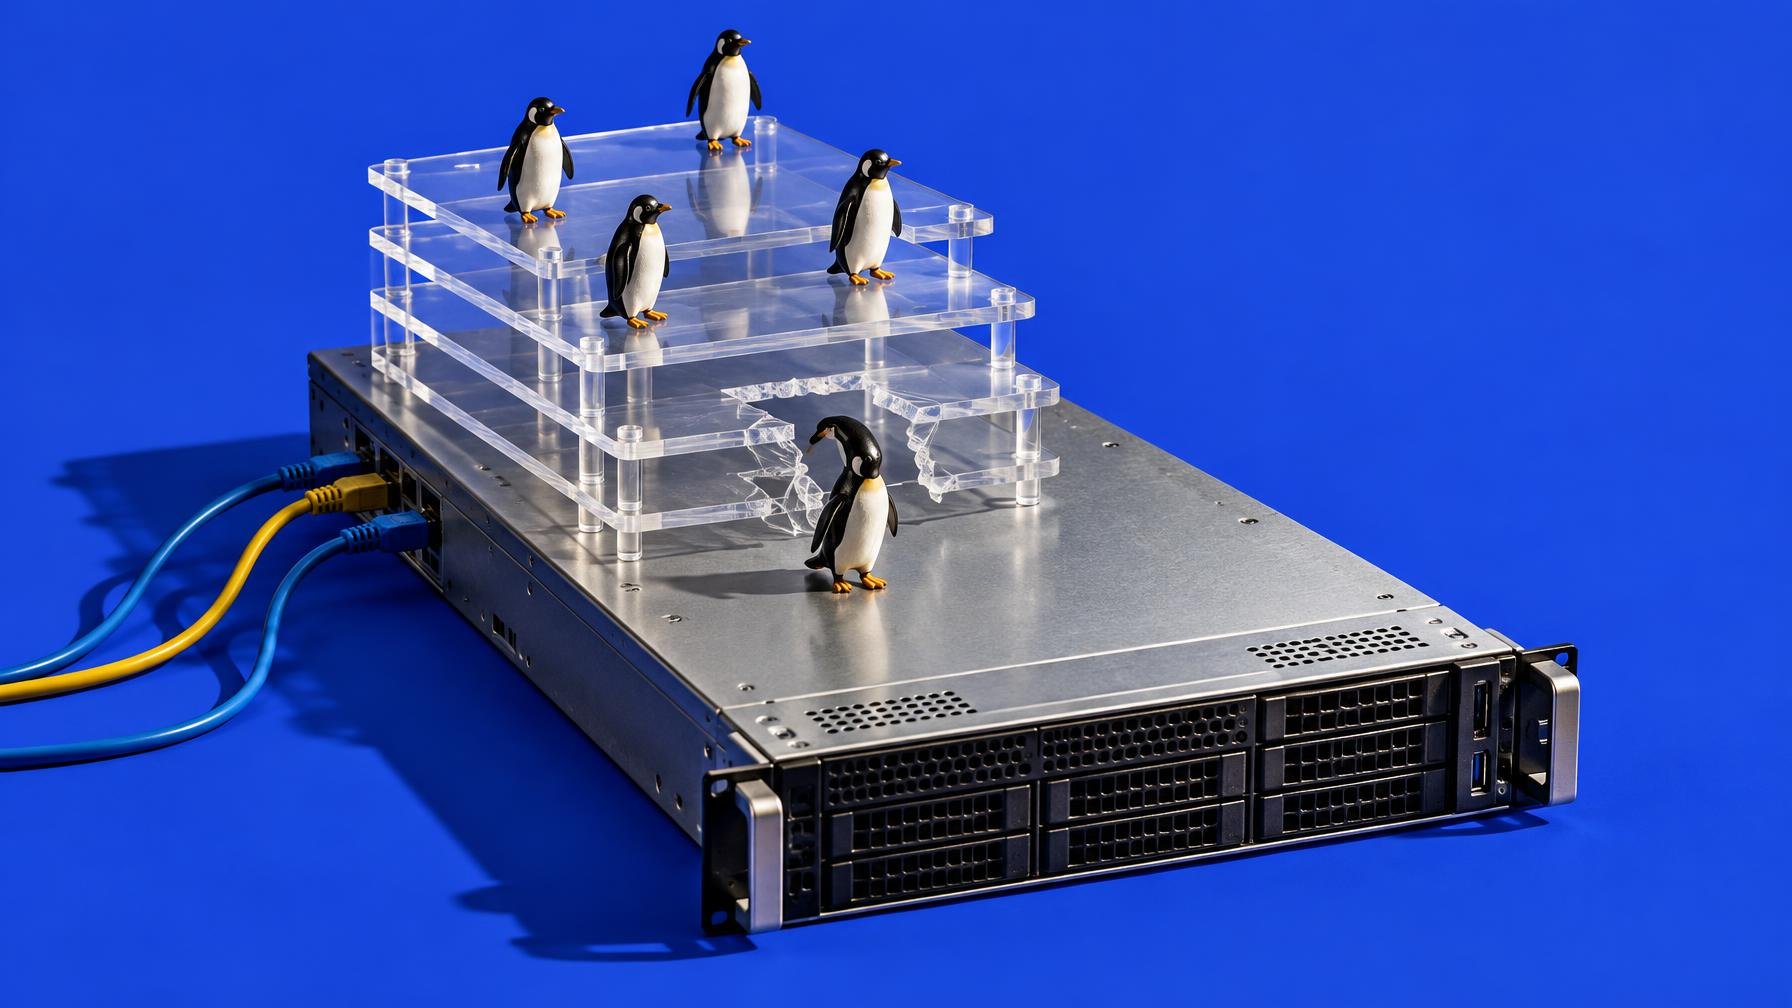
Uma vulnerabilidade batizada de PwnEscape está a pôr em causa um dos pressupostos básicos da virtualização em Linux: a fronteira estanque entre máquina virtual e anfitrião. De acordo com o The Register, a falha em Linux KVM foi catalogada como CVE-2026-99999, com severidade 9,3 em 10, e permite um guest-host escape usando apenas alguns pacotes IPv4 malformados.
O problema vive na forma como o kernel trata metadados de checksum em pacotes de rede. Numa mensagem ao ramo estável do kernel, um engenheiro da Red Hat explica que, se um pacote com metadados errados entrar na pilha IPv4, a função skb_checksum_help pode corromper o cabeçalho e abrir a porta a comportamentos imprevisíveis. A SOC Prime, que analisou o caso em detalhe, nota que o Linux permite que os pacotes tragam informação sobre onde começar o checksum e onde escrever o resultado. Otimização legítima, mas explosiva quando metadados controlados por um guest conseguem influenciar escrita em memória depois de o cabeçalho já ter passado por validações anteriores.
Traduzido para o dia a dia: uma VM maliciosa consegue forçar o host a mexer em memória que não devia, quebrando o isolamento que sustenta clouds públicas e privadas. O relatório citado aponta que a divulgação de informação pode ser repetida, o que significa que um atacante com controlo de uma só carga de trabalho em guest pode ir acumulando dados de domínios de segurança que, em teoria, nunca deveria inspeccionar. Se esse guest estiver num servidor com centenas ou milhares de VMs, o impacto deixa de ser teórico e passa a cenário de pesadelo para qualquer equipa de segurança.
O investigador Paulos Yibelo, que já tinha chamado a atenção para o bug no início de outubro, baptizou agora publicamente a vulnerabilidade como PwnEscape e sublinha que isto pode representar uma nova classe de ataque a Linux, não apenas mais um CVE ruidoso a pedir patch. A própria Red Hat publicou aviso de segurança, e o código de correção já está a circular nas árvores estáveis do kernel. Mas patches no Git não significam hosts protegidos: é preciso que distribuições integrem a correção e, mais difícil, que operadores de infraestruturas apliquem atualizações a hipervisores que muitas organizações relutam em reiniciar.
Para quem gere clouds privadas baseadas em KVM ou clusters de virtualização em empresas, a prioridade é clara: identificar versões de kernel afetadas, aplicar as atualizações assim que os fornecedores de distro as libertarem e rever políticas de exposição de VMs potencialmente maliciosas, incluindo ambientes de teste ou serviços multi-inquilino. É o mesmo padrão que se tem visto noutras falhas críticas recentes, como na falha grave dos datacenters Atlassian ou nas 12 vulnerabilidades corrigidas em XOrg Server e Xwayland: o código abre a porta, mas é a lentidão operacional a fechá-la que transforma bugs em incidentes.
A moral é pouco confortável para quem confiou que a segmentação em VMs era blindagem suficiente. Quando um punhado de pacotes IPv4 chega para furar a barreira entre guest e host, a virtualização deixa de ser o cofre e passa a ser mais uma camada frágil na pilha de segurança. O kernel já reagiu, agora o verdadeiro teste passa para administradores e equipas de operações, que vão ter de provar que conseguem acompanhar o ritmo dos CVE antes de alguém explorar o atraso.
Fonte: The Register
O novo kernel aposta em sandboxing, melhorias de ficheiros em rede e afinamentos no agendamento, mas também traz pequenas boas notícias para quem corre Linux em portáteis e…
CMS corrige duas vulnerabilidades graves em módulos core e contribuído. Equipa de segurança avisa que exploits públicos podem surgir em horas ou dias.
Não é preciso um comando desastroso para rebentar uma instalação Linux. Pequenas rotinas erradas, repetidas durante meses, chegam para transformar um sistema estável num campo minado.
Primeira atualização de manutenção do Plasma 6.8 arruma falhas chatas no gestor de tarefas, acessibilidade, RDP e ferramentas como Spectacle e Klipper. Quem vive em KDE quer isto…
Comentários · 0