Fedora 45 prepara-se para ativar Shadow Stack por defeito em 64 bits
A próxima versão do Fedora quer ligar a proteção Shadow Stack em todo o x86_64 compatível. Mais segurança ao nível do hardware, com um ligeiro custo de desempenho.
A próxima versão do Fedora quer ligar a proteção Shadow Stack em todo o x86_64 compatível. Mais segurança ao nível do hardware, com um ligeiro custo de desempenho.
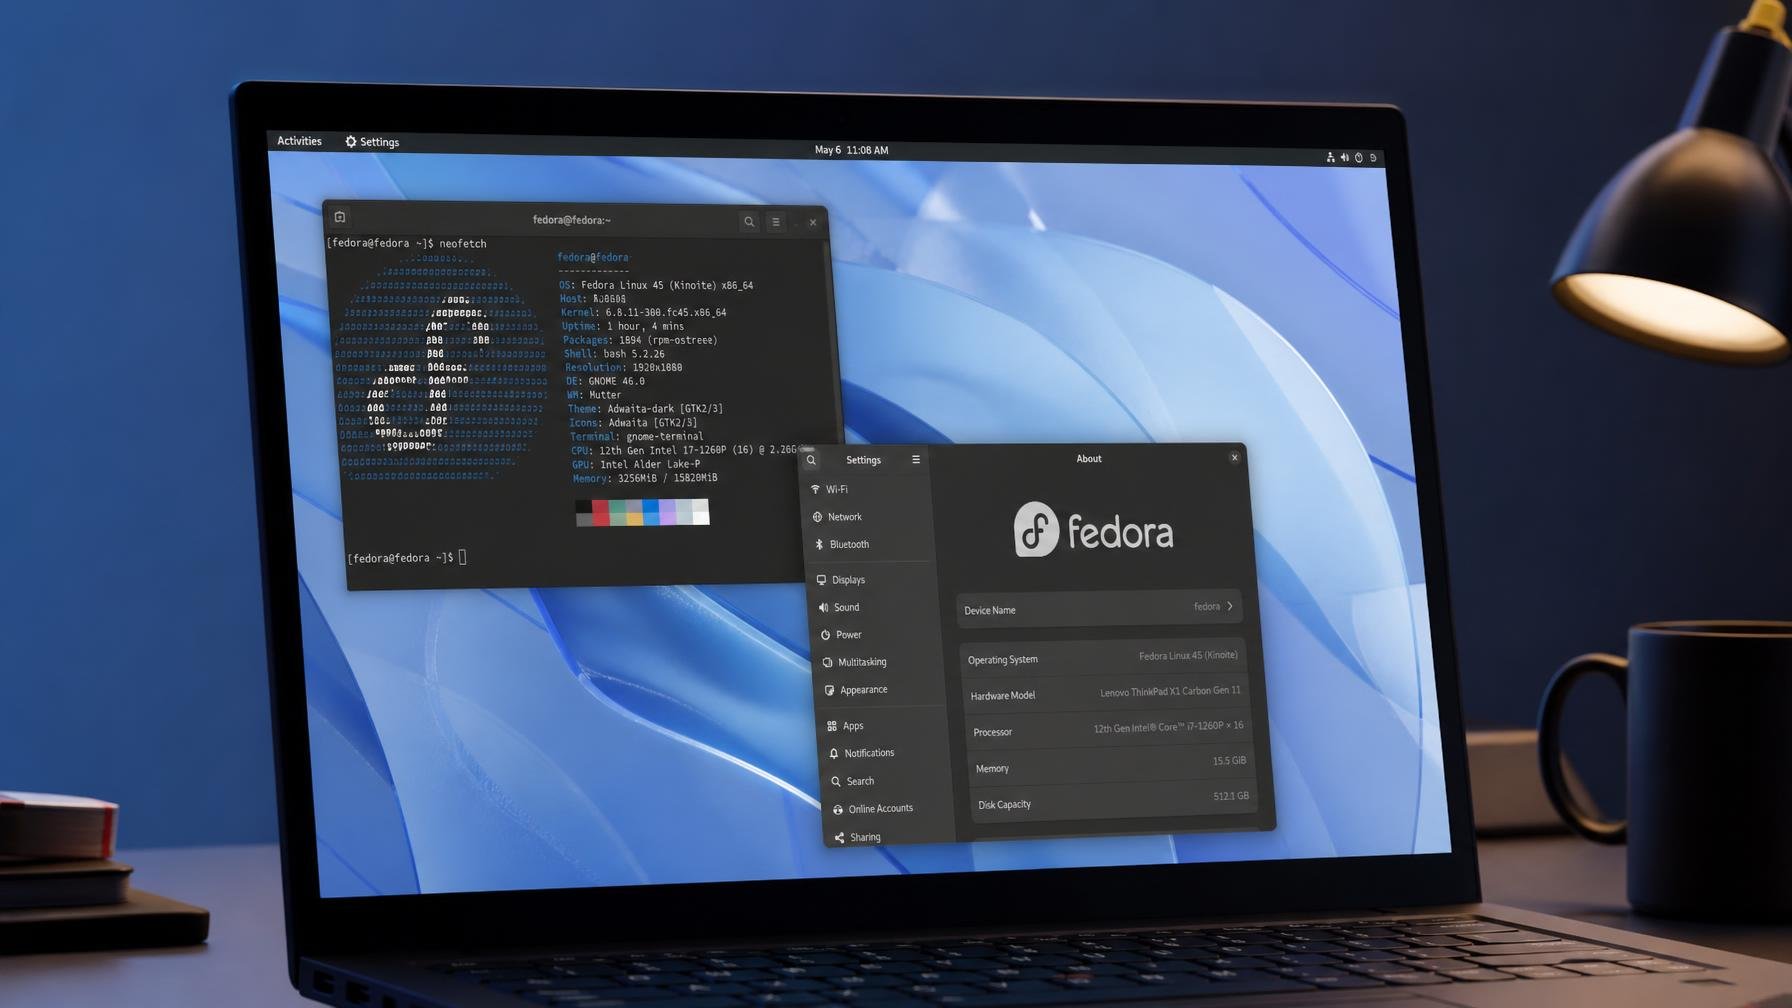
O Fedora gosta de ser banco de ensaio para o resto do mundo Linux. Na versão 45, prevista para final de outubro ou início de novembro, a distro da Red Hat quer dar mais um passo na frente: ativar por defeito a proteção Shadow Stack em sistemas x86_64 que tenham suporte de hardware.
Shadow Stack é uma funcionalidade de segurança suportada pelo próprio CPU, pensada para travar ataques de hijacking de fluxo de controlo, como ROP (Return-Oriented Programming) e JOP (Jump-Oriented Programming). Em vez de confiar apenas na pilha “normal” em memória, o processador mantém uma pilha sombra protegida com os endereços de retorno. Se alguém tentar manipular o fluxo de execução, a discrepância entre as duas pilhas denuncia o ataque e o processo é travado. Não é magia, é engenharia de hardware: mais segura, mas com um pequeno custo de desempenho que os developers do Fedora admitem logo à partida.
No plano está compilar aplicações e bibliotecas x86_64 com suporte Shadow Stack usando GCC, Clang e Rust. Quando Shadow Stack estiver ativo por defeito, o linker dinâmico ou as rotinas de arranque estático vão ligar automaticamente a proteção para qualquer processo cujos binários e dependências tragam a tal metadata ELF apropriada. Traduzindo: se o teu conjunto de binários estiver marcado, ganhas proteção sem mexer em nada. Se não estiver, continuas como dantes. É uma abordagem pragmática, ao estilo Fedora, parecida com o que o Ubuntu está a fazer ao puxar a segurança mais para perto do hardware em coisas como a stack HWE focada em virtualização confidencial.
Este passo também abre a porta a algo maior: Indirect Branch Tracking (IBT). A ideia dos developers é, numa futura versão, juntar IBT a Shadow Stack para ter a proteção CET completa, a Control-Flow Enforcement Technology da Intel. Ou seja, não é só mais uma flag de compilador, é um movimento estratégico para usar o que o hardware moderno já oferece e que muitas instalações continuam a ignorar por inércia ou medo de regressões.
Há limites. Isto só funciona em máquinas x86_64 (amd64) com suporte efetivo para Shadow Stack. Em hardware mais antigo não vai acontecer nada de especial, a mudança é transparente. As aplicações cujas dependências tiverem a marcação Shadow Stack passam a estar protegidas assim que o sistema de base for Fedora 45 com a funcionalidade ativa. Quem administra parques grandes vai querer testar bem cargas específicas, mas para o utilizador comum o impacto deverá ser invisível, tirando algum benchmark a cair um ou dois pontos.
À volta desta mudança de segurança, o Fedora Linux 45 traz mais novidades: oo7 como Secrets Service por defeito, instalação em sistemas de ficheiros Stratis, suporte para metadata PURL (Package-URL) e builds totalmente reprodutíveis. A equipa vai ainda modernizar os live media com novos scripts livesys-scripts e tirar partido do dracut para ativar automaticamente overlays persistentes quando se grava a ISO para uma pen USB. Juntam-se ainda suporte por defeito a redes “IPv6-mostly” no NetworkManager, uma aplicação web para o sistema de DRM Panic, suporte a mkosi-initrd como builder alternativo de initrds e PAM para os utilitários chpasswd e newusers. É aquele típico lançamento Fedora: muitas mudanças de base que quase não se veem no ecrã, mas definem o que o resto do mundo Linux vai achar “normal” daqui a um ou dois anos.
Fonte: 9to5Linux
Não é preciso um comando desastroso para rebentar uma instalação Linux. Pequenas rotinas erradas, repetidas durante meses, chegam para transformar um sistema estável num campo minado.
Primeira atualização de manutenção do Plasma 6.8 arruma falhas chatas no gestor de tarefas, acessibilidade, RDP e ferramentas como Spectacle e Klipper. Quem vive em KDE quer isto…
A distribuição minimalista baseada em Gentoo chega à versão 26.10 com kernels recentes, builds otimizados x86-64-v3 e novas edições COSMIC e KDE mais polidas.
Bug PwnEscape, já com CVE atribuído e severidade 9,3, mostra que a virtualização Linux não é muralha inquebrável. Nuvens públicas e privadas têm correções a aplicar, rápido.
Comentários · 0