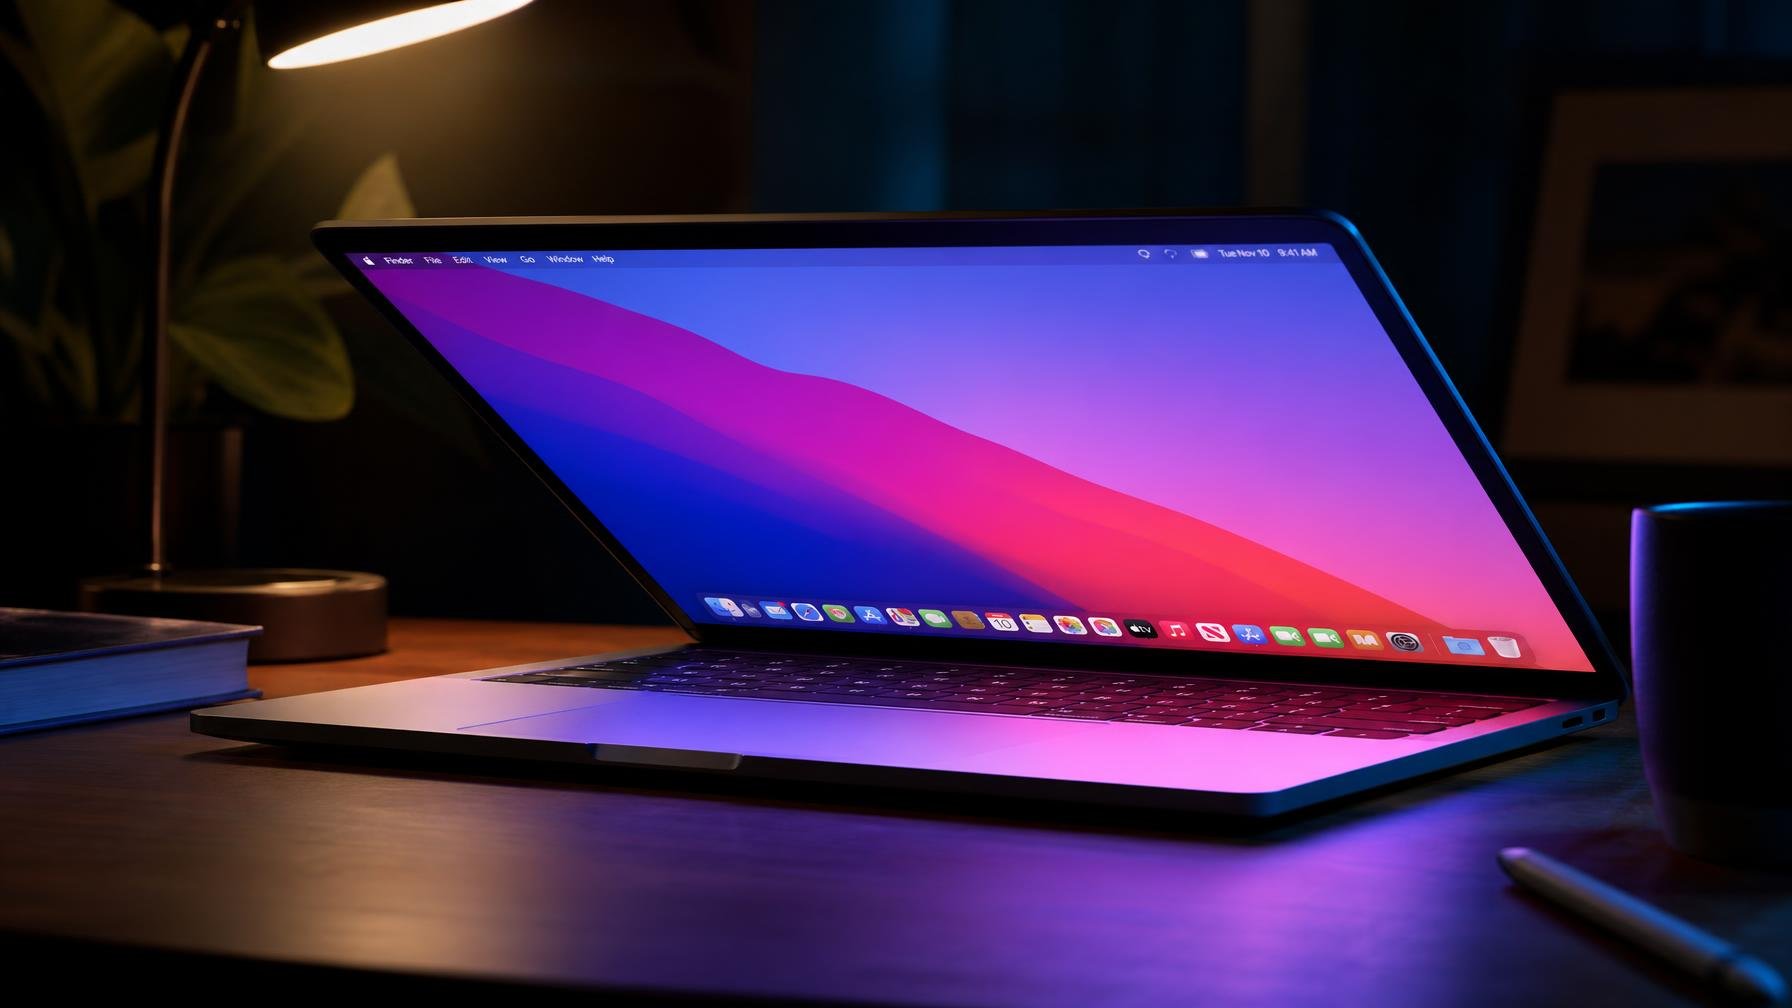
A partilha de ecrã do macOS teve um daqueles bugs que fazem os administradores de sistemas engolir em seco: permitir autenticação sem credenciais válidas. A Apple já corrigiu o problema em três versões do sistema, mas centros de cibersegurança europeus confirmam que a falha foi explorada em Macs reais antes (e provavelmente depois) da atualização.
O caso afeta o macOS Sonoma 14.8.9, macOS Sequoia 15.7.9 e macOS Tahoe 26.6.1, versões em que a Apple diz ter resolvido um “problema de autenticação” na funcionalidade de Screen Sharing. Em bom português: alguém na mesma rede ou com acesso ao porto 5900 aberto para a internet podia autenticar-se no serviço sem ter nome de utilizador nem palavra-passe válidos. Para um serviço que te dá acesso remoto ao ecrã e rato de um Mac, isto é o jackpot errado.
O Centro Nacional de Cibersegurança dos Países Baixos, citado pelo Ars Technica, confirmou “abuso ativo” da vulnerabilidade em múltiplos sistemas com o porto 5900 exposto. Em todos os casos analisados, o atacante tinha conseguido acesso root e instalado um minerador de criptomoeda Monero. Isto é o cenário barato: se alguém pode tomar conta da máquina ao ponto de minar, também pode roubar credenciais, documentos sensíveis ou plantar malware mais discreto. A diferença entre um cryptominer barulhento e um kit de espionagem é só intenção.
Quem trabalha em Portugal com acesso remoto a servidores, VPNs corporativas, dados de clientes ou backoffice bancário devia assumir isto como crítico. Se usas partilha de ecrã para assistência remota ou teletrabalho, o mínimo é garantir que o Mac está atualizado para uma destas versões corrigidas ou posteriores. E sim, vale a pena ir já a Definições de Sistema > Geral > Partilha e confirmar se a opção de Partilha de Ecrã está mesmo desligada quando não precisas dela. O princípio é simples: serviços expostos em rede só deviam estar ativos quando são estritamente necessários. Esta não é a primeira vez que partilha de ecrã abre portas a mais do que devia, basta lembrar a falha no Zoom que permitia controlo remoto de dispositivos via partilha de ecrã.
As empresas portuguesas com parques mistos de Macs em escritórios e em teletrabalho têm aqui um teste de realidade à sua higiene digital. Se ainda há máquinas sem atualizações automáticas, sem inventário de serviços expostos e com portos como o 5900 abertos na firewall “porque sempre foi assim”, o problema não é só da Apple. A vulnerabilidade já está corrigida no código, mas a superfície de ataque continua a ser a mesma se ninguém faz a parte chata: atualizar, desligar o que não usa e rever regras de rede.
O caso volta a lembrar que funcionalidades “práticas” como partilha de ecrã são também vetores de risco preferidos por atacantes. A Apple tapou este buraco relativamente rápido, mas não há patch que substitua disciplina. Em segurança, o deslize raramente começa no exploit, começa na preguiça.
Fonte: 9to5Mac
Comentários · 0