Falha crítica no Elementor Pro já está a ser usada para atacar sites
Bug no plugin WordPress com mais de 6 milhões de instalações permite upload de webshells e execução remota de comandos. Há patch desde 19 de agosto, mas os ataques já rolam.
Bug no plugin WordPress com mais de 6 milhões de instalações permite upload de webshells e execução remota de comandos. Há patch desde 19 de agosto, mas os ataques já rolam.
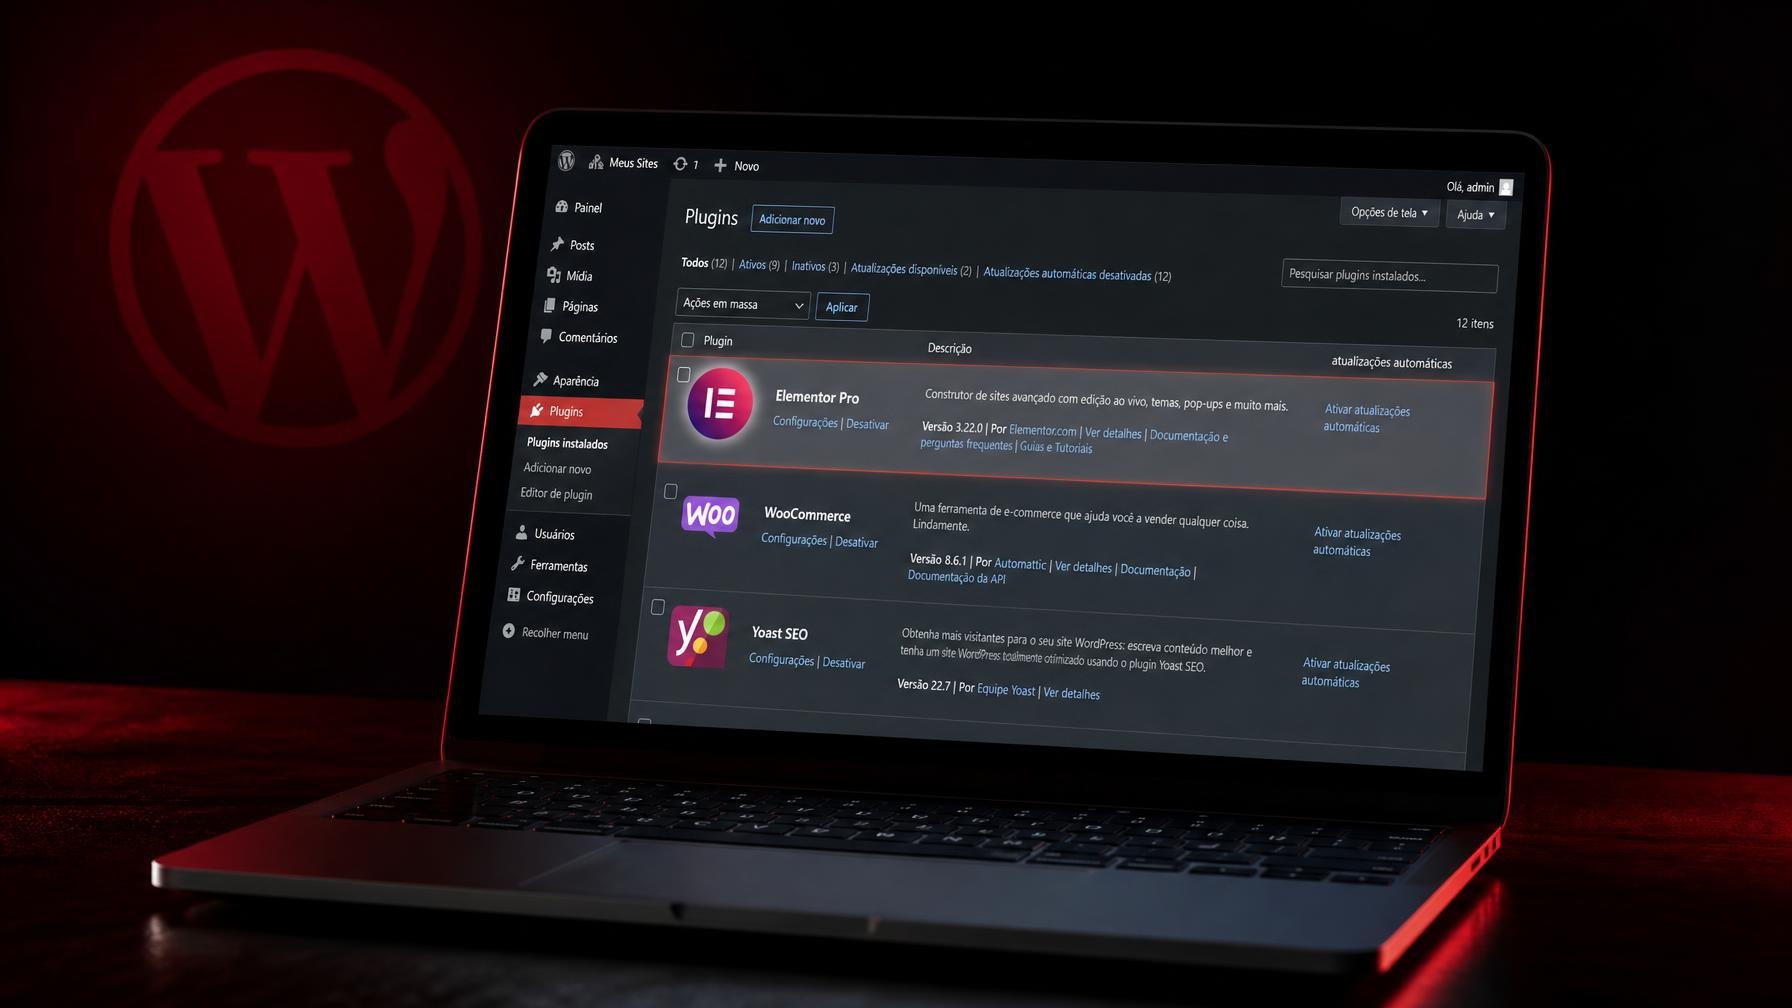
A partir de 19 de agosto, quem corre Elementor Pro desactualizado passou a ter um alvo colado à testa. Uma vulnerabilidade crítica, CVE-2026-32475, está a ser usada para tomar conta de sites WordPress através de uploads maliciosos em formulários.
O caso é particularmente sensível porque o Elementor Pro é tudo menos de nicho. São mais de 6 milhões de instalações activas, muitas delas a alimentar sites de empresas, lojas online e projectos que confiam no “arrasta e larga” para construir páginas. É precisamente nesse conforto visual que se esconde o problema: uma validação defeituosa dos arrays de upload de ficheiros nos formulários do Elementor Pro, em versões 4.2.1 e anteriores.
O truque dos atacantes é simples e feio: submetem o campo de upload como um array, com o primeiro elemento vazio e o segundo a conter um ficheiro PHP malicioso. O plugin pára de validar a partir do momento em que vê o primeiro elemento vazio e deixa passar o segundo. Resultado, uma webshell em PHP é gravada no servidor, em /wp-content/uploads/elementor/forms/, com um nome aleatório mas com extensão .php. A partir daí, basta chamar esse ficheiro no browser para executar comandos à vontade no servidor.
Segundo a Defiant, responsável pelo firewall Wordfence, já foram bloqueadas perto de 200.000 tentativas de exploração desde que a falha foi corrigida na versão 4.2.2. Ou seja, os atacantes começaram a disparar no próprio dia em que o patch saiu. Não é azar, é rotina: assim que um fornecedor publica uma correcção, a diferença entre notas de versão e exploit funcional mede-se em horas. Quem actualiza depressa sobrevive, quem adia “para o fim-de-semana” arrisca limpar estragos depois.
Importa sublinhar que a exploração só é possível quando o site tem um widget Elementor Pro Form publicado com pelo menos um campo de upload de ficheiros. Mas isto descreve muitos sites de pequenas empresas portuguesas que aceitam currículos, pedidos de orçamento ou submissão de documentos via formulário. Se geres um WordPress com Elementor Pro num alojamento partilhado da praça, não assumas que o fornecedor vai cuidar disto por ti.
A recomendação é pouco glamorosa e muito concreta: actualizar já para o Elementor Pro 4.2.2 ou superior e inspecionar manualmente a pasta /wp-content/uploads/elementor/forms/. Qualquer ficheiro .php ali dentro é, na prática, um alarme de intrusão e deve levar a uma limpeza séria: remover o ficheiro, rever contas de administração, chaves de API e, se possível, comparar o código do site com um backup anterior. A Web montada em WordPress e page builders está madura. Também está a ser caçada como tal.
Fonte: BleepingComputer
O Android tem um gestor de tarefas escondido que mostra tudo o que está a correr em fundo. Dá jeito para diagnosticar problemas, mas usado à bruta consegue…
Mesmo sem jogos gigantes nem vídeos 4K, o armazenamento do telemóvel enche-se depressa. O problema está em serviços de IA, chats, downloads de streaming, mapas offline e até…
A página “Para programadores” (agora “Avançadas”) do Windows 11 não é só para quem escreve código. Esconde atalhos úteis para matar apps presas, pôr o sudo a trabalhar…
Um portátil com i3 e 8GB não tem de engasgar só por abrir meia dúzia de separadores. Três definições escondidas do Windows 11 podem estar a roubar-te o…
Comentários · 0