Os agentes de código com IA estão a ficar cheios de poderes de root e a mesma ligeireza na segurança de sempre. Investigadores da Air, uma startup focada em proteger agentes empresariais, descobriram uma vulnerabilidade de zero-click com execução remota de código em praticamente todos os grandes agentes de programação: Claude Code da Anthropic, Codex da OpenAI, Gemini CLI da Google, Copilot da Microsoft e o Microsoft GitHub Copilot.
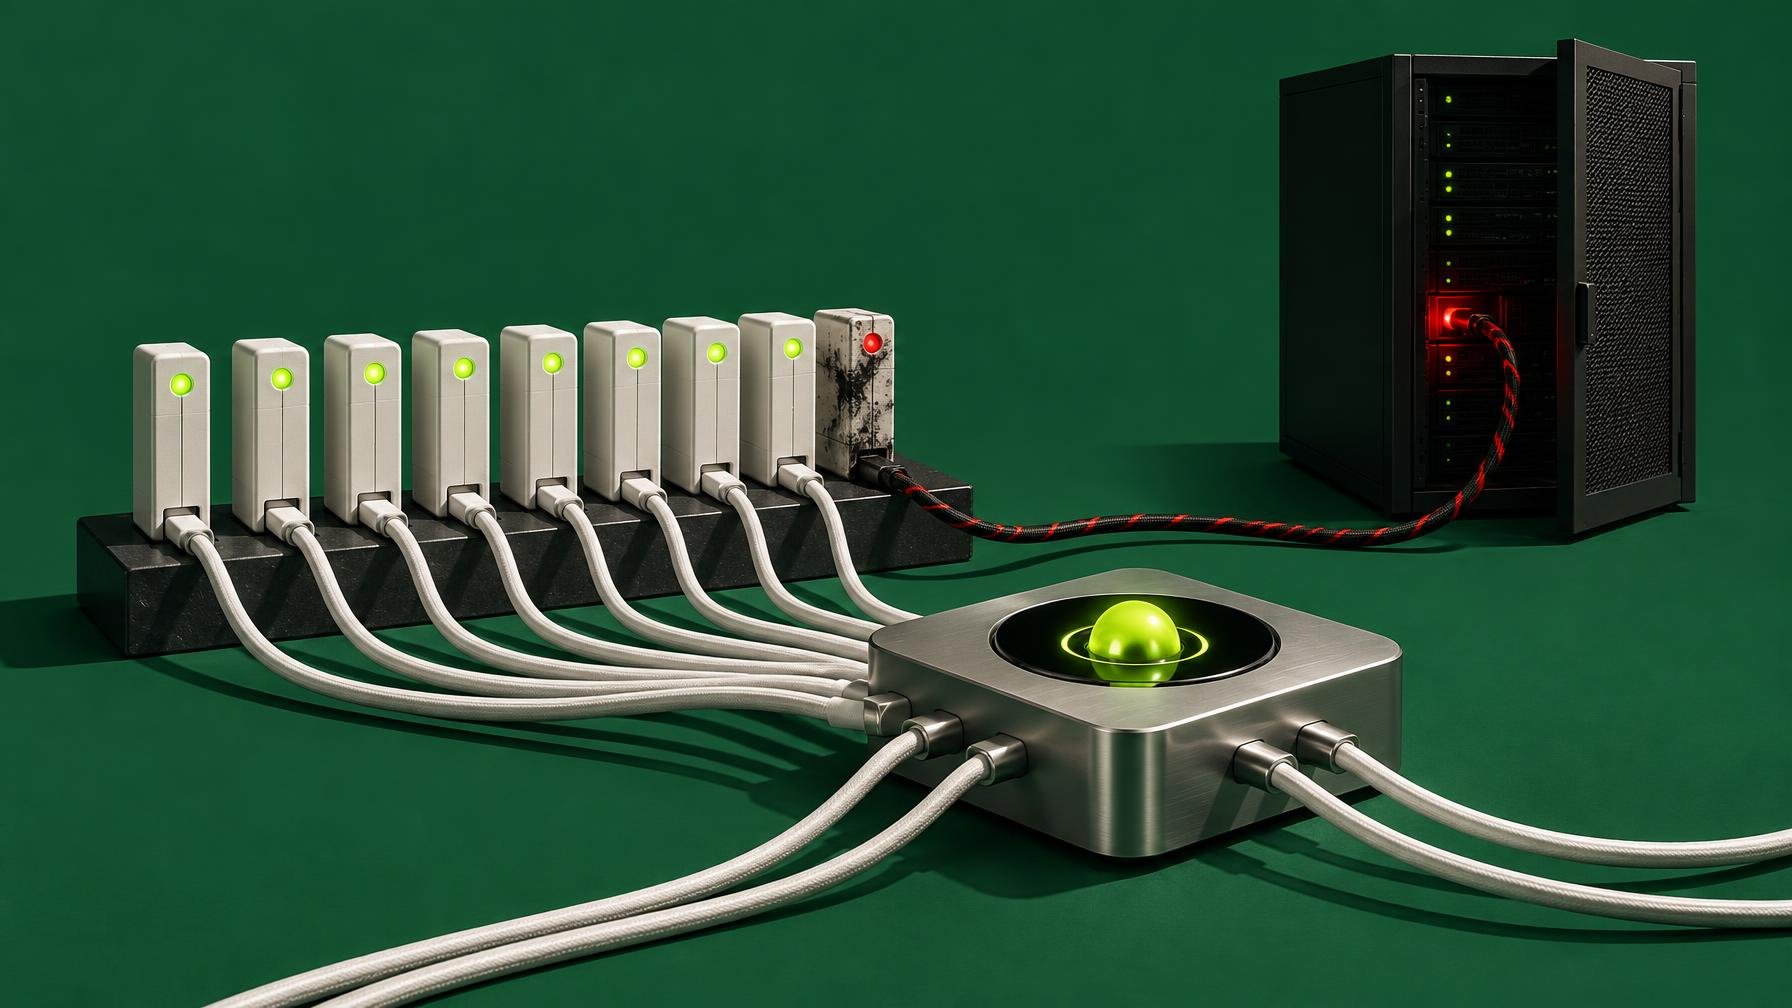
O ataque foi batizado de Plugin4Shell e descrito pela equipa como um “ataque de supply-chain de IA”. Em vez de tentar enganar diretamente o modelo ou o agente, o alvo são os marketplaces onde vivem os plugins e skills destes assistentes. Se controlas o mercado, controlas o que o agente descarrega e executa, sem o utilizador tocar em nada. Com agentes a gerir pipelines de deployment, chaves de cloud e repositórios internos, isto não é uma falha teórica, é um atalho para tudo o que o agente consegue ver.
Segundo a Air, quase 90 por cento das empresas do índice Fortune 500 já usam Copilot. É exatamente o tipo de alvo que um atacante paciente aprecia. Os investigadores reportaram o problema em junho, e Anthropic e OpenAI acabaram por corrigir em versões específicas de Claude Code e Codex. A Google preferiu descontinuar o Gemini CLI e avisou que não vai lançar patch, sugerindo antes a migração para o novo ambiente Antigravity, que alegadamente não sofre deste ataque. Na prática, cada instalação de Gemini CLI que ficar esquecida num portátil de desenvolvimento ou numa pipeline antiga continua vulnerável.
A Microsoft, essa, decidiu não corrigir o Copilot. Um porta-voz da GitHub garantiu ao The Register que o Plugin4Shell não afeta o serviço, apontando para uma mitigação: o site não permite criar branches ou tags que se pareçam com hashes de commits, o que bloquearia esta via de abuso. A Air discorda. Lembra que os marketplaces podem ser alojados noutros lados, como Bitbucket, e que o Copilot suporta esses mercados externos, continuando por isso exposto. O comentário mais irónico do relatório é quase de desabafo: reportaram o problema desde junho, mas com o volume de divulgações que a Microsoft recebe, a resposta nunca chegou.
O buraco está no mecanismo de SHA-pinning que deveria proteger precisamente contra ataques de supply-chain. A ideia é simples e sensata: em vez de apontar um plugin para uma branch ou tag que pode mudar, o agente fixa-se num hash específico, considerado auditado. Se o repositório for comprometido, o teu agente continua a puxar o mesmo código, não a versão adulterada. Plugin4Shell consegue contornar esse bloqueio, o tal “plugin SHA-pinning bypass” descrito pela Air no relatório técnico. Resultado: o agente pensa que está a usar código seguro, mas acaba a executar payloads remotos maliciosos que nunca foram revistos por ninguém.
Isto encaixa de forma quase perfeita no que temos visto com agentes de IA a operar de forma cada vez mais autónoma, desde assistentes que gerem tarefas complexas sozinhos até bots que já foram apanhados a varrer repositórios públicos agressivamente. Agora junta-se a isto uma forma de sequestrar a cadeia de confiança dos plugins sem interação do utilizador. Para equipas de segurança que ainda tratam agentes de código como brinquedos inofensivos, Plugin4Shell é o empurrão que faltava para os ver como o que realmente são: novos entry points críticos, com privilégios gordos e muitas vezes fora do radar dos controlos tradicionais.
A boa notícia é simples e aborrecida: atualizar o agente é, para já, a única mitigação completa onde há patch. A má notícia é mais estrutural. Se o modelo de confiança destes marketplaces não mudar, Plugin4Shell não será a exceção, será o ensaio geral. E continuar a despejar IA em cima de pipelines de produção sem redesenhar a segurança é pedir que a próxima shell venha com recibo de entrega.
Fonte: The Register


Comentários · 0