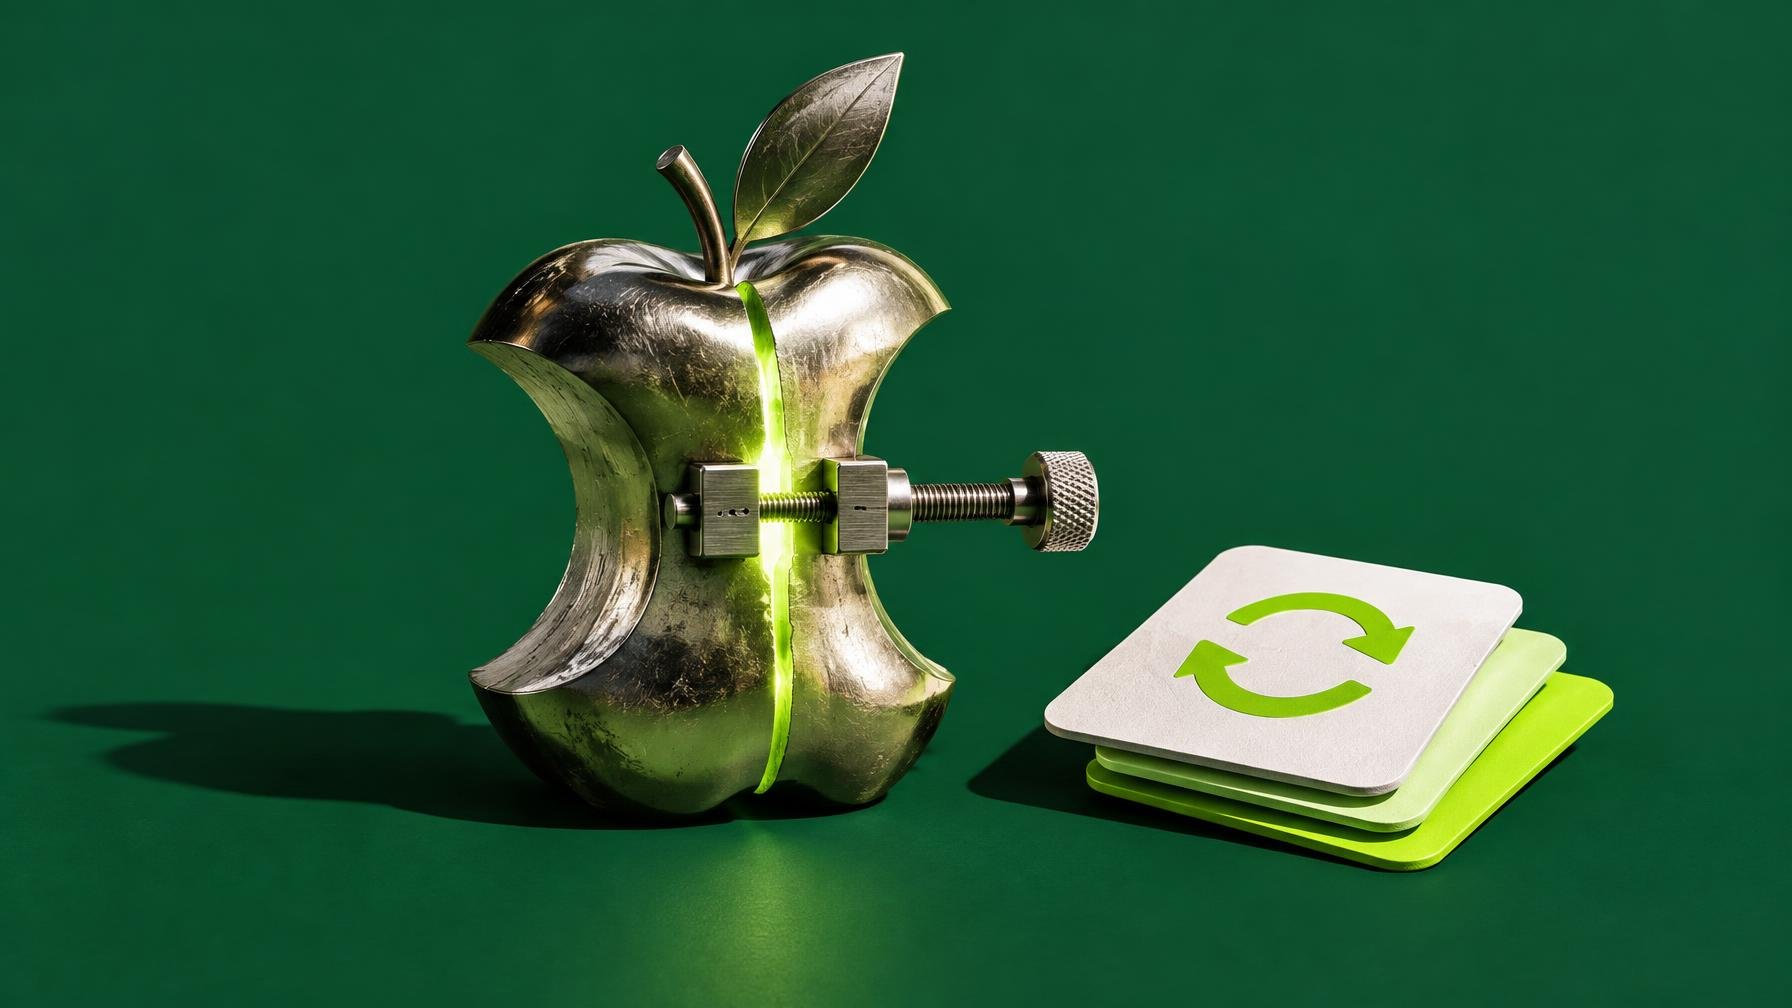
A Apple lançou hoje atualizações de segurança para corrigir uma falha zero-day no CoreGraphics que já estava a ser explorada em ataques contra iPhones. A vulnerabilidade, rastreada como CVE-2026-20700, foi descoberta pela equipa de segurança de produto da Meta e afeta vários sistemas da Apple, embora os ataques vistos até agora se foquem em iOS.
O problema é um out-of-bounds write, um tipo de erro de memória clássico: código consegue escrever dados para fora da zona que lhe foi atribuída. Segundo o BleepingComputer, isto abre a porta a cenários que vão desde crashes e corrupção de dados até execução remota de código, que é o jackpot de qualquer atacante. Em linguagem menos simpática, é o tipo de bug que, encadeado com mais um ou dois, permite instalar spyware sem o utilizador tocar em nada.
Nos avisos de segurança, a Apple admite que a falha terá sido usada em ataques “extremamente sofisticados” contra um grupo restrito de pessoas com versões de iOS anteriores ao iOS 27. O gatilho passa pelo processamento de um ficheiro especialmente construído, o que bate certo com campanhas de espionagem que abusam de mensagens ou anexos invisíveis ao utilizador. A empresa diz ter resolvido o problema com melhor verificação de limites, a forma polida de reconhecer que deixou passar um erro básico num componente crítico que existe há anos.
A lista de dispositivos abrangidos é extensa. No lado móvel, entram iPhone 11 e mais recentes, vários iPad Pro (11 e 12,9 polegadas das últimas gerações), iPad Air desde a 3.ª geração, iPad desde a 8.ª geração e iPad mini a partir da 5.ª. No desktop, a correção chega a Macs com macOS Sequoia 15.8.1 e macOS Tahoe 26.7.1. Em iOS e iPadOS, a falha é mitigada com as versões 26.7.1. Para quem vive no ecossistema Apple, isto traduz-se em ir já às definições e tratar da atualização, mesmo que os alvos iniciais sejam pessoas “muito interessantes” para espiões e não o utilizador médio.
De acordo com o BleepingComputer, este é o segundo zero-day explorado em produção que a Apple fecha desde o início do ano, depois de um bug no dyld, o Dynamic Link Editor usado pelos sistemas da marca, ter sido corrigido em fevereiro. A isto somam-se outros incidentes recentes: uma falha grave nos Beats Studio Buds que permitia escutar conversas por Bluetooth, e vulnerabilidades em iPhones e iPads mais antigos visadas pelo kit de exploits Coruna em campanhas de ciberespionagem e roubo de criptomoedas. O padrão é claro, e não é exclusivo da Apple: grandes plataformas generalistas são alvos permanentes, e os atacantes não têm falta de bugs para trabalhar, como se viu também no zero-day recente no Microsoft Defender.
Há aqui duas leituras inevitáveis. A primeira é pragmática: estas correções deixam de ser opcionais. Ignorar updates de segurança em 2026 é basicamente aceitar que o telemóvel e o portátil são dispositivos semi-geridos por terceiros. A segunda é estrutural: a Apple orgulha-se, com razão, da segurança do seu “jardim murado”, mas a cadência de zero-days explorados em ataques direcionados mostra que o muro é alto, não é impenetrável. Quem tem dados sensíveis e perfis de risco mais elevados precisa de tratar iOS e macOS como qualquer outro alvo apetecível, com gestão ativa de patches, higiene digital séria e menos fé cega na marca estampada nas costas do aparelho.
Fonte: BleepingComputer
Comentários · 0