É seguro carregar o telemóvel nas portas USB do aeroporto?
O alarmismo sobre juice-jacking é maior que o risco, mas não é zero. Com meia dúzia de hábitos, deixas de ter de escolher entre bateria e paranoia.
O alarmismo sobre juice-jacking é maior que o risco, mas não é zero. Com meia dúzia de hábitos, deixas de ter de escolher entre bateria e paranoia.
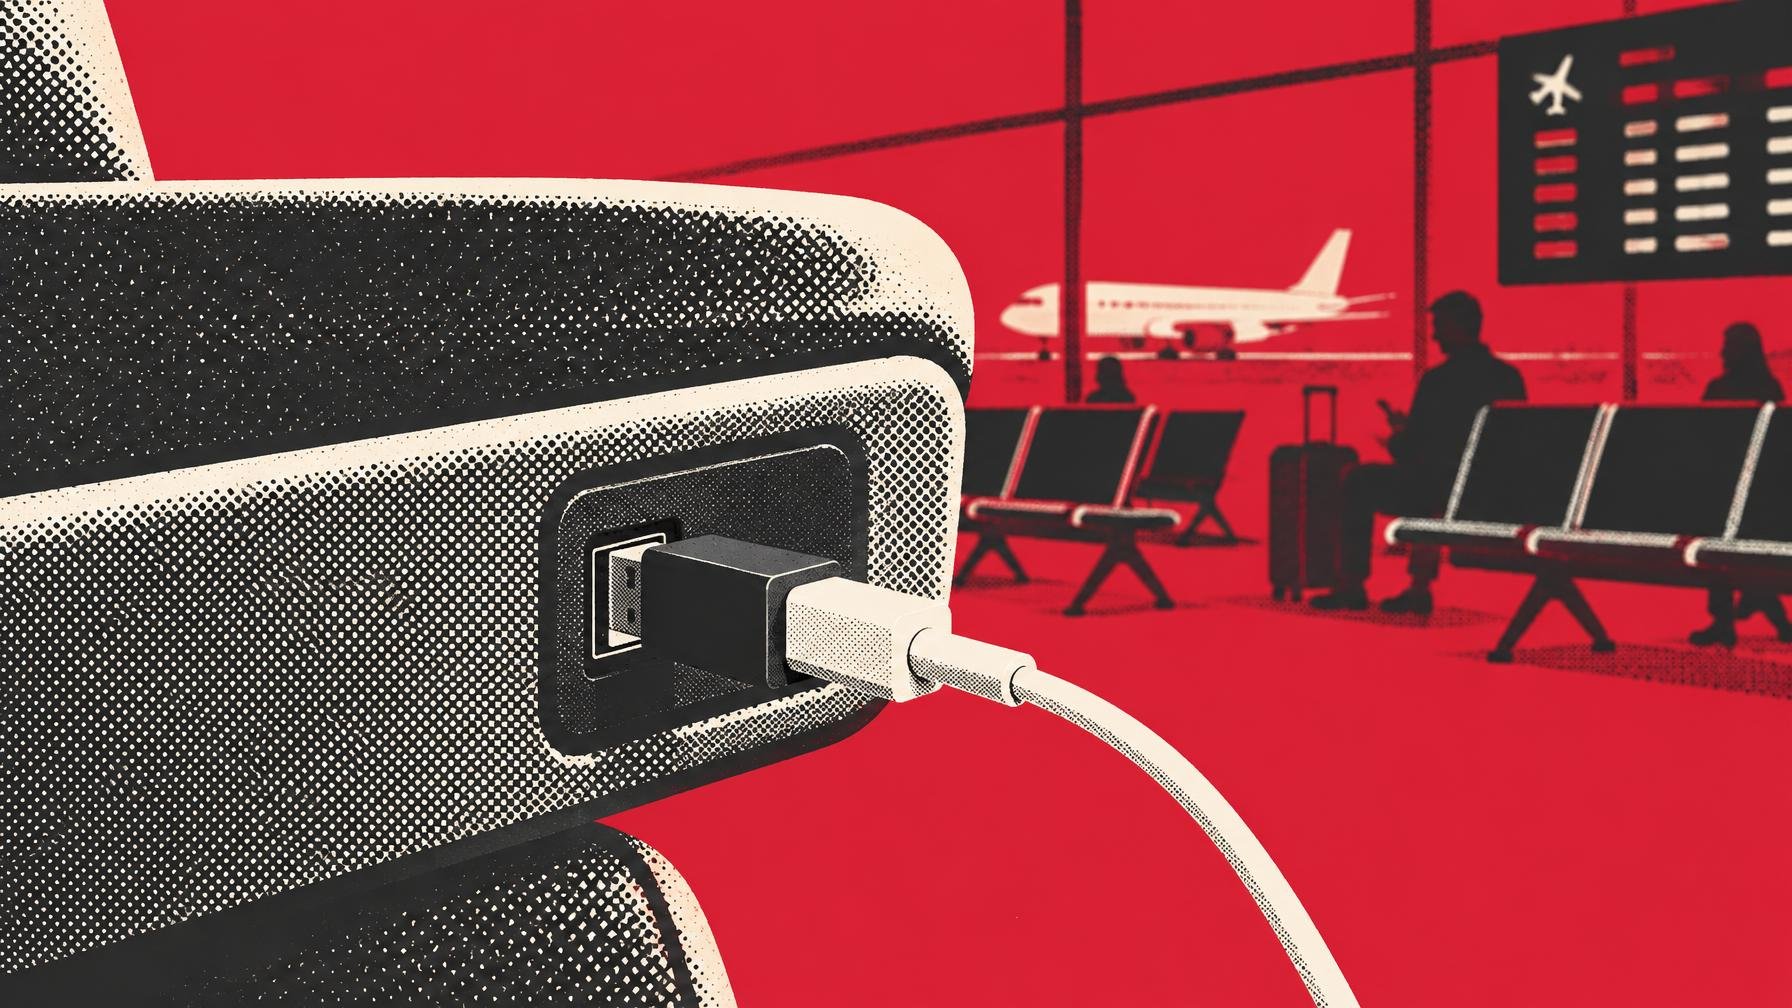
As portas USB dos aeroportos ganharam fama de armadilha digital: avisos de autoridades nos EUA, siglas em maiúsculas e a expressão “juice-jacking” a circular nas redes. No meio do ruído, o ponto importante é simples: o risco existe em teoria, mas é muito mais baixo do que o pânico sugere. E é relativamente fácil de reduzir quase a zero.
O receio não apareceu do nada. A TSA, a autoridade de segurança dos transportes dos EUA, chegou a escrever que as pessoas não deviam ligar o telemóvel diretamente às portas USB públicas e que deviam usar o seu carregador ou power bank. A FCC (Federal Communications Commission) também publicou um alerta sobre ataques de juice-jacking, embora o tenha retirado mais tarde depois de especialistas em segurança contestarem a gravidade do problema. Em Los Angeles, o procurador do distrito chegou a lançar um aviso em 2019 e acabou por admitir que não tinha um único caso concreto para mostrar.
É aqui que está o contraste: na teoria, o ataque é possível, e há provas de conceito em conferências de segurança. Na prática, não há registo credível de ataques em larga escala contra passageiros em aeroportos. Para quem segue cibersegurança, isto coloca o juice-jacking ao lado de tantos outros riscos potenciais que quase nunca se materializam, mas que justificam alguns cuidados básicos.
O problema está no próprio USB. O cabo que usas para carregar o telemóvel leva energia e também dados, em pinos separados. Em teoria, alguém pode adulterar uma tomada USB pública para se ligar aos pinos de dados do cabo e tentar instalar malware ou copiar informação. Foi isso que investigadores da Georgia Tech mostraram em 2013 na conferência Black Hat, com um carregador malicioso chamado Mactans, que conseguia instalar software num iPhone com iOS 6 ligado àquela ficha especialmente manipulada.
Desde então, os sistemas operativos endureceram bastante. No iPhone, por exemplo, a partir dessa altura passou a aparecer o aviso “Confiar neste computador?” quando ligas o telemóvel a um dispositivo novo que tenta estabelecer uma ligação de dados. Se te aparece qualquer pedido de confiança quando ligas o cabo para carregar em público, a regra é básica: toca sempre em “Não Confiar”. Se o objetivo é só carregar, não há necessidade nenhuma de abrir uma porta de dados a um sistema desconhecido.
Se quiseres risco praticamente nulo, a abordagem mais sensata continua a ser a que as próprias autoridades sugerem: evita usar portas USB públicas para carregar e leva contigo um power bank ou o teu carregador com ficha normal para uma tomada de parede. Se já andas com cabo atrás, um carregador ocupa pouco espaço e resolve o problema de raiz sem dramas.
Quando não há alternativa e tens mesmo de usar a porta USB do aeroporto ou de um comboio, há outra camada de proteção barata e eficaz: os adaptadores conhecidos como USB data blockers. Estes pequenos dongles cortam os pinos de dados e deixam passar apenas energia, o que reduz o ataque a algo próximo de inexistente. A única limitação é que muitos modelos USB-A mais antigos não suportam carregamento rápido, porque alguns standards usam precisamente a linha de dados para negociar tensões mais altas. Com esses, o telemóvel carrega, mas mais devagar. Nos bloqueadores modernos para USB-C esse compromisso deixa praticamente de existir.
Em Portugal, o cenário não é muito diferente: a maioria dos carregadores públicos são simples pontos de energia com pouco interesse para um atacante sofisticado, e o retorno de comprometer meia dúzia de tomadas num aeroporto é muito mais baixo do que explorar falhas em apps, redes Wi-Fi ou phishing. Vale a pena lembrar que já mostramos como certos cabos USB-C manhosos conseguem danificar um telemóvel, o que diz tudo sobre como o elo mais fraco costuma ser mesmo o acessório mais barato.
O resto é higiene digital normal, que devia ser rotina quer estejas num aeroporto quer estejas no sofá: manter o sistema e as apps atualizados, evitar introduzir dados sensíveis em redes Wi-Fi públicas sem encriptação, usar autenticação multifator nas contas críticas e não instalar apps fora das lojas oficiais sem uma razão muito forte. Em termos de prioridades de segurança, tudo isto pesa bem mais do que o tipo de tomada onde ligas o cabo meia hora enquanto esperas pelo embarque.
Para quem usa iPhone com USB-C, há ainda outro ângulo: quanto mais acessórios ligas à porta do telefone, mais aumenta a superfície de ataque. Já explorámos o que faz sentido ligar à porta USB-C do iPhone, mas o princípio mantém-se: em contexto público, o melhor amigo continua a ser um simples cabo ligado a um carregador teu, ou a um data blocker se tiver mesmo de ser uma porta estranha.
No fim, a questão fica menos dramática do que os avisos em maiúsculas fazem parecer. O juice-jacking é um risco interessante para apresentações em conferências e pouco mais, desde que não facilites. Se recusares sempre pedidos de “confiar” em dispositivos desconhecidos e usares o teu carregador ou um bloqueador de dados quando apelas à USB do aeroporto, o verdadeiro perigo continua a ser perder o telemóvel no controlo de segurança, não a tomada da sala de embarque.
Fonte: Engadget
Um Linux instalado num pen drive, com persistência, pode ser um desktop portátil que arranca em quase qualquer portátil. Dá trabalho a montar, mas fica surpreendentemente utilizável se…
Um Android antigo continua a correr apps de banco e redes sociais sem drama. O problema sério é invisível: falhas de segurança conhecidas e nunca corrigidas.
Entre Google Translate, Google Lens, Live Text e apps de IA, a câmara do telemóvel já chega para decifrar menus, sinais e formulários noutras línguas. O truque é…
O novo topo de gama com selo Max herda muito do X300 Ultra, mas perde exatamente o que fazia da câmara anterior algo especial. É potente, caríssimo e…
Comentários · 0