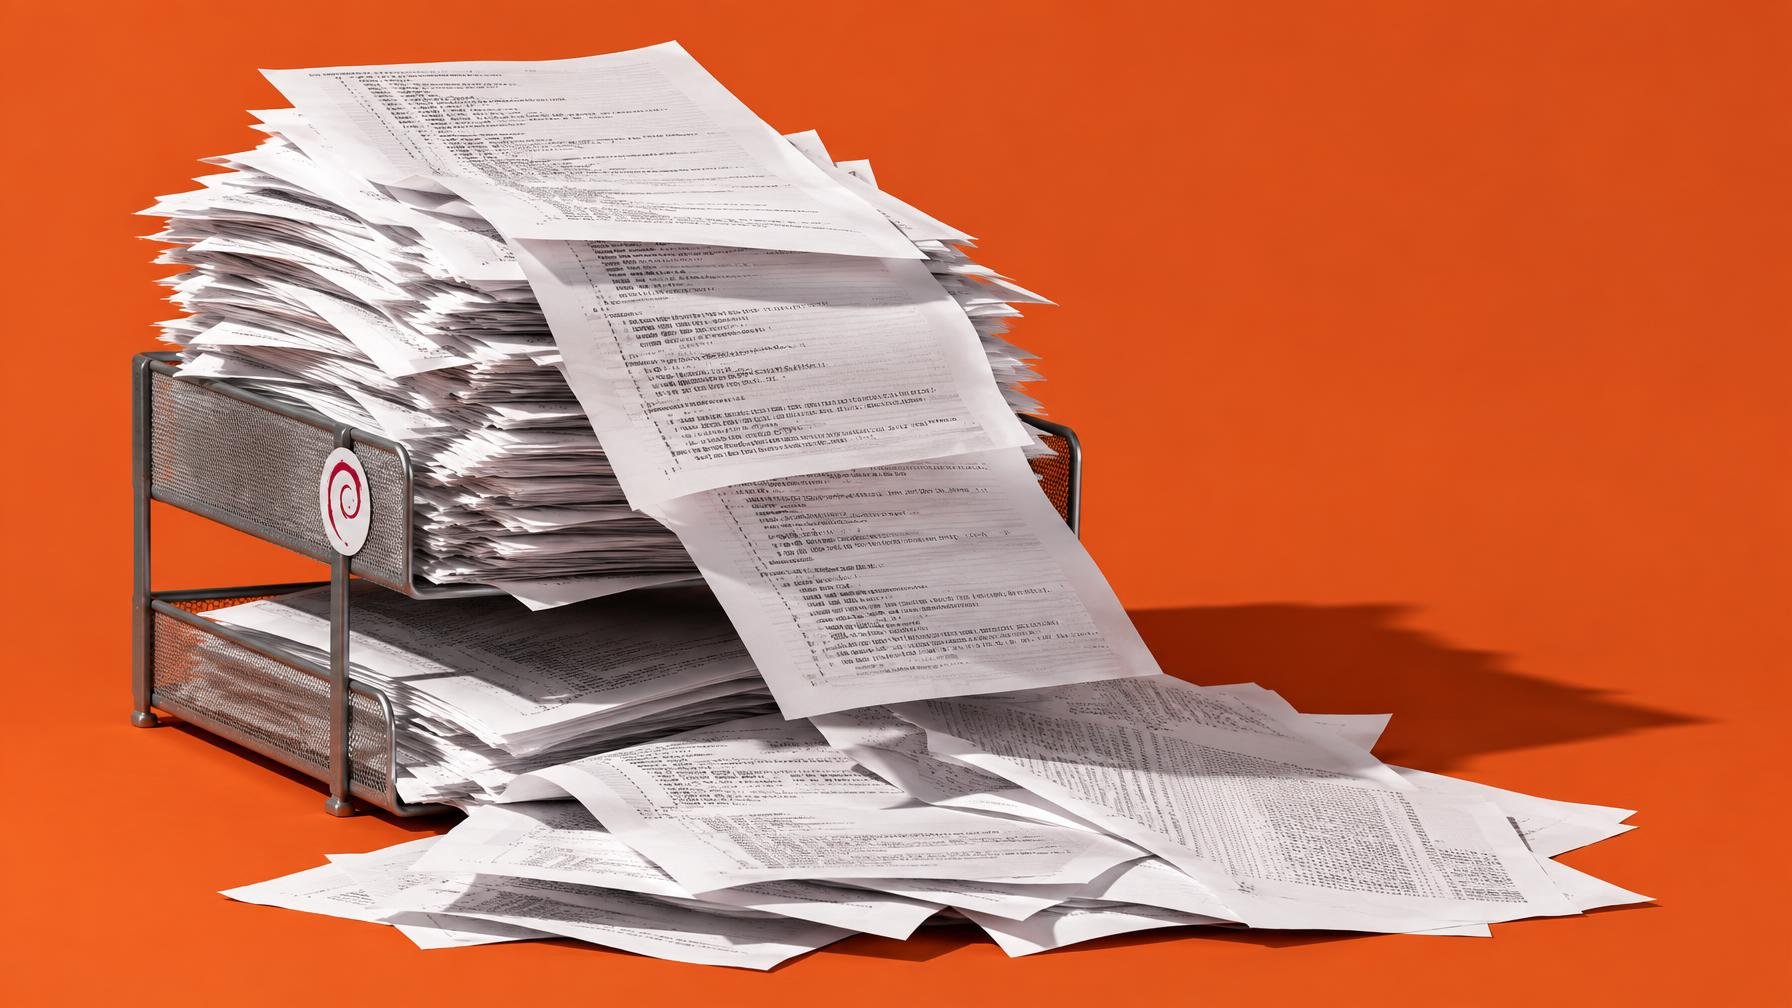
Mil trezentas e treze vulnerabilidades num único aviso de segurança. Não é um erro de tipografia, é o número oficial do mais recente update de kernel para Debian 13. Segundo o The Register, a DSA-6528-1 cobre o pacote Linux 6.12.111-1 em Debian 13 Trixie e vem com uma lista de CVE que parece mais o índice de um livro do que um changelog.
O aviso de segurança foi publicado a 29 de setembro e apanha a versão estável atual de Debian 13.7, lançada a 12 de setembro, pouco antes de o kernel 6.12.111 ter chegado a upstream. O Debian security tracker liga a descrições individuais de cada falha. Ninguém em juízo perfeito vai ler aquilo linha a linha, e o próprio site britânico admite que não o fez: algumas entradas verificadas ao acaso afetam versões mais antigas do kernel, por isso a lista não corresponde a bugs novos introduzidos nesta release.
Há contexto para este dilúvio de CVE. O projeto Linux tornou-se CVE Numbering Authority (CNA, autoridade de atribuição de CVE) em 2024 e passou a ter regras próprias para decidir o que ganha identificador. De acordo com o The Register, Greg Kroah-Hartman, um dos principais mantenedores, explicou no início do ano que o desenvolvimento do kernel ronda nove mudanças por hora e cerca de 30 correções de bugs conhecidas por dia, que servem de base à revisão da equipa que trata dos CVE.
A política publicada pelo kernel é conservadora: um CVE passa a ser atribuído de forma automática a bugs corrigidos assim que o patch entra numa árvore estável. A lógica é simples e algo paranoica, no bom sentido: muitas falhas não parecem de segurança quando são encontradas, mas podem acabar exploráveis em condições muito específicas. O resultado é que o número de CVE deixa de ser um bom proxy para a gravidade real, nem garante que existe exploit prático. Torna-se em grande parte burocracia de rastreio, que os administradores são obrigados a seguir mesmo quando o risco é baixo.
O detalhe inquietante está na origem de muitos destes relatórios. Como avança o The Register, a probabilidade é alta de boa parte desta lista vir de bots de IA generativa a fazer bug hunting e, em alguns casos, também a sugerir as próprias correções. Nem o kernel Linux nem Debian se posicionaram contra ferramentas de IA, pelo contrário, e a comunidade tem acolhido contributos assistidos por modelos de linguagem. Em maio, o mesmo jornal já dava conta de que a lista de correio de segurança do kernel estava praticamente ingovernável por causa do volume de reports automatizados.
Olhe-se para o outro lado do espelho: Kroah-Hartman acabou de lançar o kernel 6.12.112, cujo changelog passa as 27.000 linhas. Com este ritmo e escala, seria ingénuo fingir que os mantenedores não precisam de ajuda automática. A questão é outra. Se cada pequeno bug detetado por IA passa a alimentar um novo CVE, o modelo de segurança começa a colapsar sob o seu próprio peso. Projetos como Debian 13 ficam presos a maratonas de patches com centenas ou milhares de entradas, e quem administra servidores acaba a tratar tudo como ruído de fundo. A conta entre o benefício real dos bots e o custo de gestão ainda está longe de fechar, e por enquanto a única certeza é que há mesmo 1.313 bons motivos para atualizar, mas muito poucos para continuar a medir segurança ao quilo de CVE.
Fonte: The Register
Comentários · 0