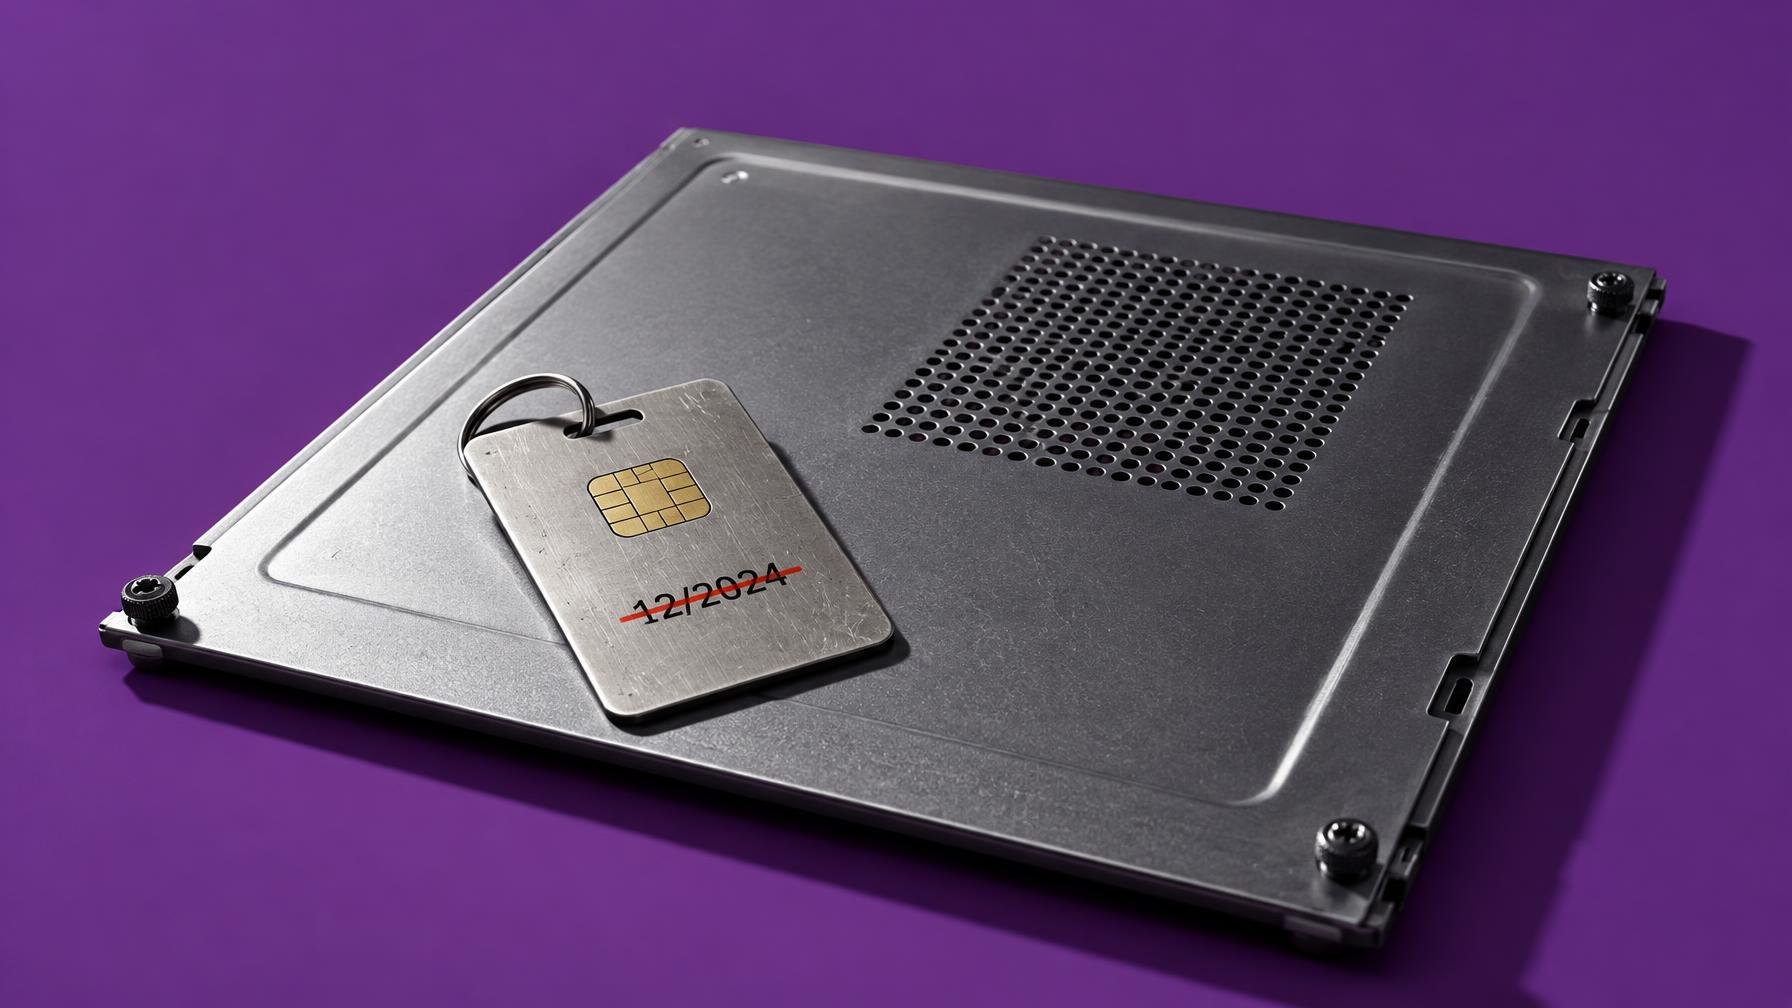
Hoje, 19 de outubro, não é só mais um patch day discreto. A última grande chave de 2011 usada pelo Secure Boot do Windows, a Windows Production PCA 2011, expira oficialmente. Segundo o MakeUseOf, a maioria dos PCs vai continuar a arrancar como se nada fosse, mas isso não significa que continue tudo igualmente protegido.
O Secure Boot é aquela camada que valida o que entra em cena antes do Windows aparecer. Confia em certificados digitais para garantir que o bootloader não foi trocado por malware. O problema: muitas máquinas ainda dependem de certificados emitidos em 2011, precisamente os que a Microsoft está a reformar em favor de um conjunto novo de 2023. Duas destas chaves já tinham caducado em junho, hoje cai a última peça antiga. Se o firmware do teu PC não recebeu os certificados recentes a tempo, ficas num estado de segurança degradada e podes deixar de receber certas atualizações ligadas ao arranque seguro.
Convém sublinhar que isto não é teatro académico. Quem anda a ignorar updates de BIOS/UEFI e de Windows há meses, sobretudo em hardware mais antigo, está a pedir problemas. Primeiro passo: garantir que o Windows está em dia. Vai a Definições, Atualização e segurança, verifica se há atualizações pendentes e instala tudo o que for de sistema e firmware. A seguir, abre o Windows Security, entra em Segurança do dispositivo e carrega em Secure Boot. Aí vês uma mensagem simples: se aparecer um visto verde e algo na linha de configuração de confiança atual, respira fundo, já tens os certificados necessários.
Se o aviso falar em configuração de confiança antiga ou surgir um ícone amarelo, a probabilidade é que faltem atualizações. Fecha o que estiver aberto, instala os updates que restarem e volta a reiniciar. A Microsoft até facilitou a vida aqui, não é preciso qualquer comando obscuro. Já um ícone vermelho com um “requer ação” ou indicação de que o sistema deixou de conseguir receber atualizações necessárias é outro campeonato. Aí, a chave velha já caducou e falta instalar o firmware que sabe lidar com os certificados novos.
Nesse cenário, quem adianta o procedimento base é o MakeUseOf: ir ao site do fabricante do PC ou motherboard, procurar o modelo exato (costuma estar nas informações de sistema), descarregar a última versão da BIOS/UEFI e seguir à risca o guia de atualização. Antes disso, é prudente salvaguardar o essencial: liga o portátil à corrente e, em máquinas com BitLocker ativo, exporta a chave de recuperação para não acordares com um loop de desbloqueio depois do update. Não é a atualização de firmware que deve meter medo, é continuar anos com firmware desatualizado, certificados caducados e uma sensação de falsa segurança.
Para quem já achava o Secure Boot um tema distante, entre chaves e certificados obscuros, o dia de hoje é um lembrete: a base de confiança do Windows também envelhece. Ignorar isto porque a máquina “ainda arranca” é o mesmo que dizer que não precisas de travões novos porque o carro continuou a pegar. E olhando para o calendário de fim de suporte que a Microsoft tem alinhado para versões antigas de Windows, como já se viu quando se falou de máquinas que vão perder correções em 2027, fica claro que a empresa prefere apertar o cerco pela via das atualizações do que por grandes alarmes visuais. Hoje o aviso é discreto, mas ignorá-lo é que sai caro.
Fonte: MakeUseOf

Comentários · 0