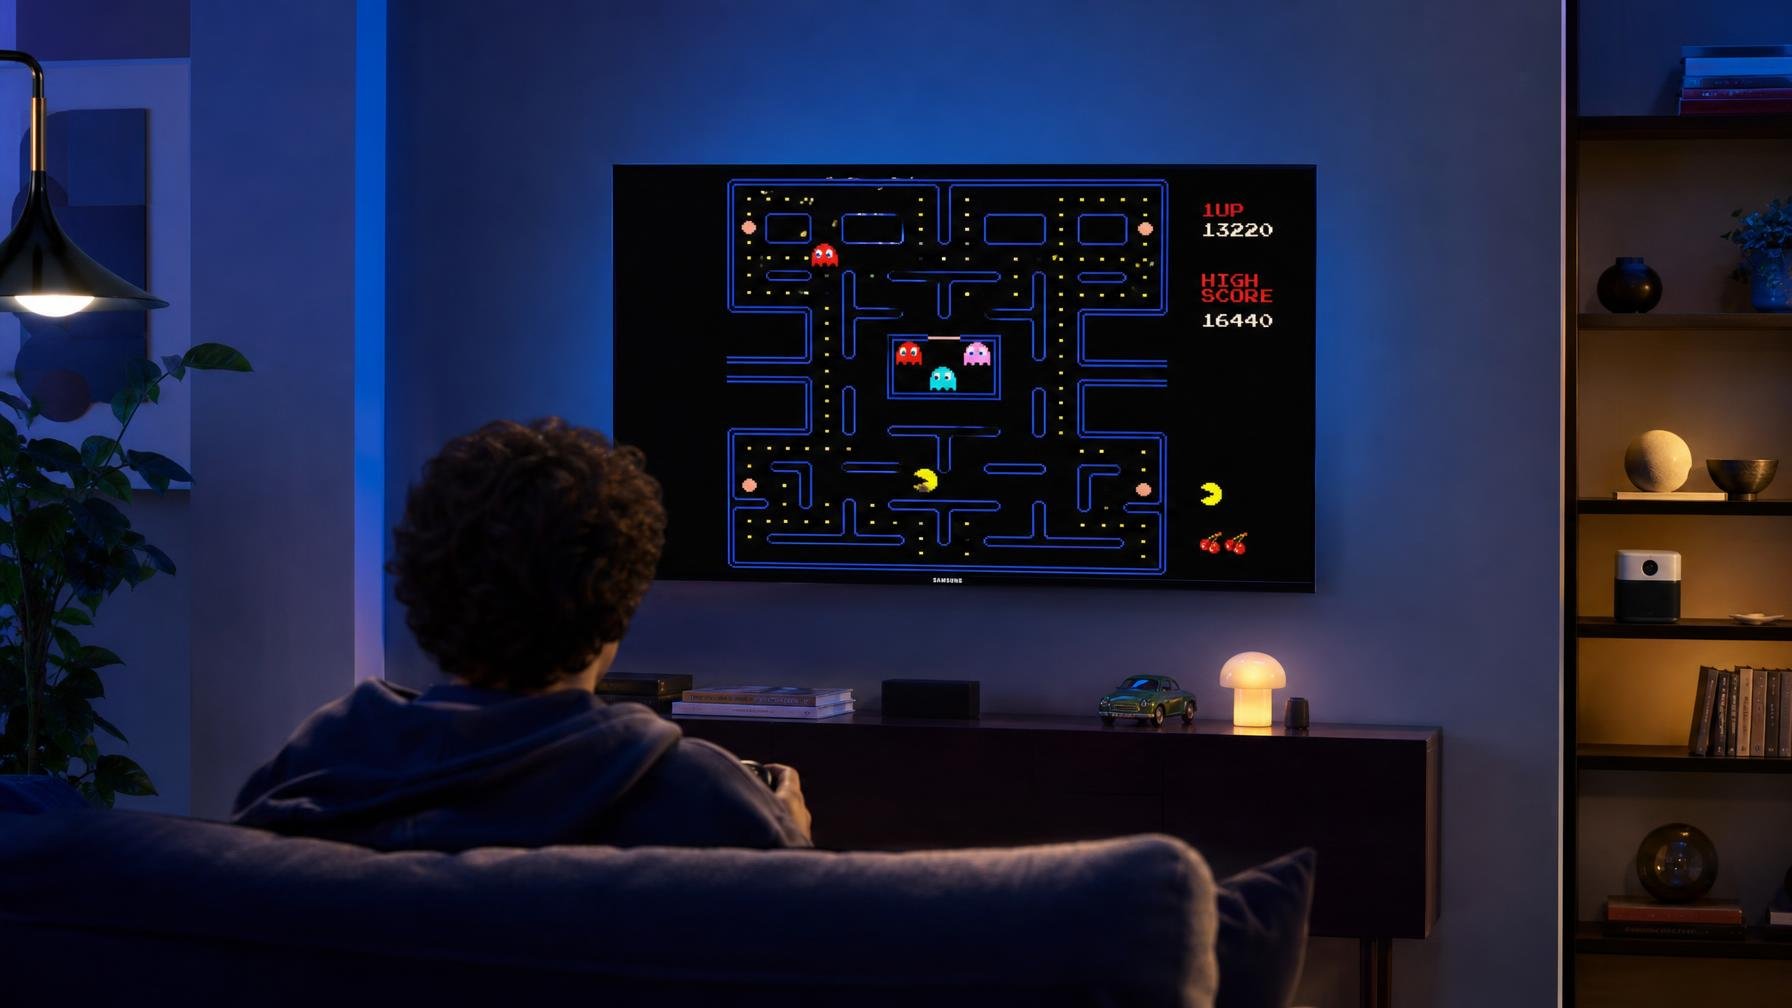
Enquanto tu jogavas Pac-Man na sala, havia quem usasse a tua internet como máscara. Uma investigação da empresa de cibersegurança Mnemonic, revelada pelo TechCrunch, apanhou várias apps de smart TV da Samsung, incluindo um jogo do Pac-Man marcado como “Editor’s Choice”, a transformar televisores em nós de uma rede de proxies residenciais. Em bom português: tráfego de terceiros a atravessar a tua ligação, com o teu IP na linha da frente.
O truque é preguiçoso e eficaz. Muitas destas apps são quase vazias, só meia dúzia de linhas de código que abrem um site num webview. Dentro desse código entra um SDK de proxy residencial, neste caso da empresa israelita Bright Data. O utilizador aceita um ecrã de consentimento, que quase ninguém lê, e a partir daí o televisor passa a encaminhar tráfego na calada, mesmo sem a app estar aberta. Mnemonic diz que, no caso do Pac-Man, o código estava a ser usado para scraping de perfis do LinkedIn e recolha de dados para treino de IA.
Samsung reagiu em modo contenção de danos, garantindo ao TechCrunch que já bloqueou novos envios de apps com estas funcionalidades e que está a implementar políticas para proibir explicitamente SDKs de proxy residencial. Promete também remover da loja todas as apps contaminadas. É o mínimo. A mesma Samsung que quer a casa inteira ligada ao televisor, dos jogos em cloud aos hubs domésticos, não pode fingir surpresa quando a porta de entrada da sala vira ponto de passagem de tráfego opaco. E isto soma-se à pressão que a marca já sente noutros segmentos, dos telemóveis a darem prejuízo à necessidade de manter utilizadores dentro do seu jardim murado.
Antes de apontar o dedo só à Samsung, convém olhar para o resto da parede da sala. Há dias, o site KrebsOnSecurity expôs um esquema praticamente igual em TVs LG, obrigando a marca a prometer a remoção destes SDKs em colaboração com os programadores. E a verdade desconfortável é esta: smart TVs são alvos perfeitos. Ficam sempre ligadas, não têm bateria para denunciar consumos anómalos, raramente são monitorizadas pelo utilizador e as lojas de apps têm controlo muito mais laxo do que em Android ou iOS.
A questão central não é se a tua TV anda a sacar perfis do LinkedIn. É o modelo de negócio que se instalou no hardware doméstico: compras uma TV cara, aceitas meia dúzia de termos opacos e, anos depois, descobres que o fabricante abriu espaço para terceiros monetizarem a tua largura de banda e a tua identidade de rede. Na Europa, isto encosta-se perigosamente a temas de consentimento válido, tratamento de dados e responsabilidade partilhada ao abrigo do RGPD.
O que é que podes fazer hoje, sem esperar por patches milagrosos? Desinstalar tudo o que não usas, desconfiar de jogos e apps “grátis” sem função óbvia, desligar o televisor da rede quando não faz falta e, se possível, empurrar a parte “smart” para fora da TV usando uma box externa que consigas controlar melhor. E, sobretudo, tratar a smart TV como o que ela é: um computador grande na parede, não um objecto neutro de decoração que por acaso dá séries.
Fonte: Android Police
Comentários · 0