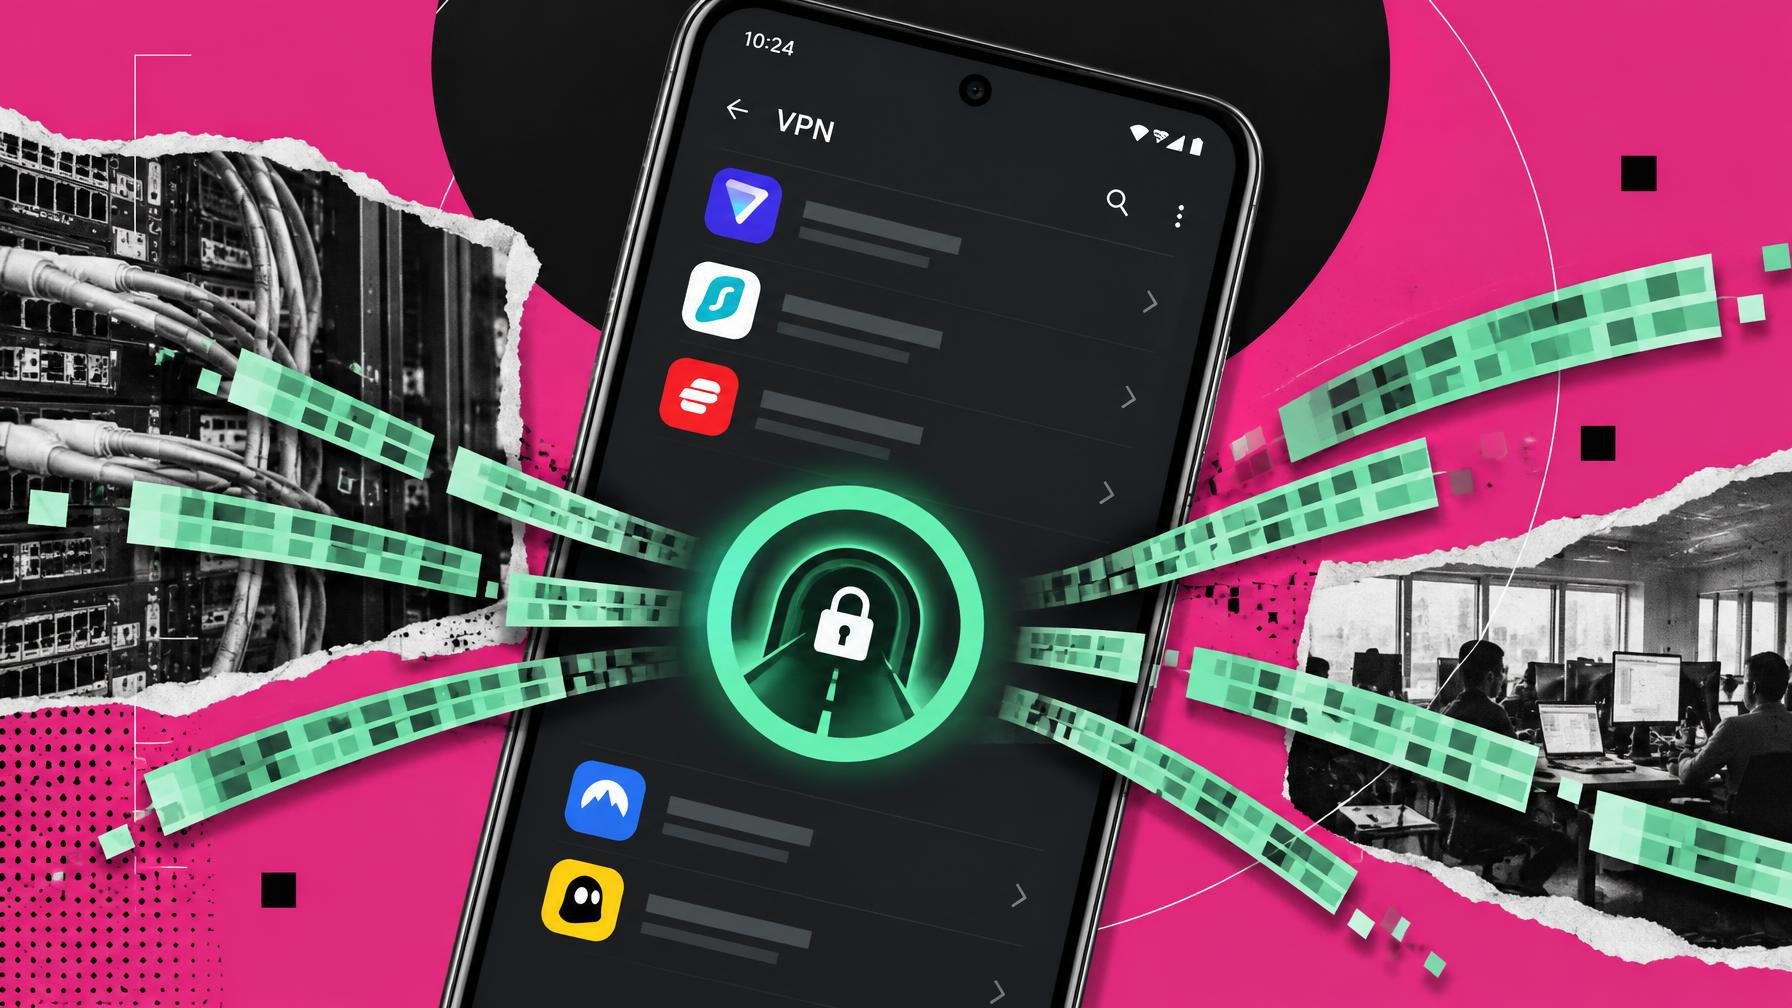
Uma VPN deveria ser a app que mais protege a tua privacidade. No Android, muitas das que são grátis fazem o contrário: deixam escapar dados fora do túnel encriptado, seguem-te à distância e ainda alimentam redes de publicidade e tracking.
Segundo um estudo de 2026 de universidades dos EUA e da Índia, que usou uma ferramenta chamada MVPNalyzer em aparelhos com Android 14, 29 das 281 apps de VPN analisadas enviavam tráfego fora do túnel encriptado. Ou seja, falhavam na função mais básica de uma VPN. Outras 61 apps enviavam parte dos dados em texto simples, legível por qualquer pessoa a espreitar a rede.
O mesmo trabalho detetou ainda que 246 das 281 apps contactavam servidores de publicidade ou de tracking. Em 76 casos, a app enviava o identificador de publicidade do telemóvel, suficiente para criar um perfil detalhado de uso. Em pelo menos uma app, eram enviados os dados exatos de GPS. No total, estas aplicações problemáticas somam mais de 2,4 mil milhões de downloads. Não é um nicho obscuro, é o que muita gente tem instalado sem pensar muito nisso.
O cenário não melhora quando se alarga a amostra. A Proton, conhecida pelo Proton VPN, fez uma análise de vários meses a mais de 7.000 apps de VPN móveis em todo o mundo. Nas contas da empresa, 85% das VPNs descarregadas nos EUA incluem trackers integrados, e um quarto monitoriza ativamente a tua localização física. Pior, 64 das 390 VPNs descarregadas a partir da Google Play e da App Store nos EUA pertencem a empresas chinesas. À luz da legislação chinesa de partilha de dados com o Estado, isto acrescenta uma camada de risco que muitos utilizadores nem imaginam.
A Proton identificou ainda que dezenas dessas empresas tentam esconder quem manda realmente nelas, recorrendo a estruturas de fachada no Reino Unido, Hong Kong, Singapura e outros países. Em apenas um mês, utilizadores nos EUA descarregaram mais de 3 milhões de vezes estas 64 apps com ligação chinesa, com centenas de milhões de instalações acumuladas ao longo do tempo. O problema deixa de ser técnico e passa a ser político: quem controla o fluxo de dados de milhões de utilizadores anónimos.
Outras equipas de investigação, como a Top10VPN e investigadores de segurança móvel da Zimperium, têm chegado a conclusões semelhantes noutros estudos: muitas VPNs gratuitas são frágeis, cheias de falhas de implementação e permissões excessivas, ou simplesmente desenhadas para extrair o máximo de dados possível. Alguns trabalhos anteriores, como o da CSIRO em colaboração com Berkeley e a Universidade de New South Wales, já vinham a mostrar há quase uma década que o problema não é pontual, é estrutural.
A notícia do MakeUseOf lembra ainda um ponto desconfortável: a Google Play continua cheia de VPNs gratuitas com descrições vagas, políticas de privacidade pouco claras e termos genéricos sobre anonimato. A filtragem automática da loja não chega para separar serviços sérios de apps que vivem de recolher dados. Quem instala uma VPN destas para se “proteger” em redes Wi-Fi públicas acaba muitas vezes a expor ainda mais informação.
Para quem usa Android em Portugal, isto tem duas consequências práticas. Primeiro, VPN grátis genérica da Play Store deve ser tratada com desconfiança séria. Vale mais optar por serviços com histórico público de auditorias independentes e políticas de privacidade transparentes, mesmo que tenham versão paga. Segundo, convém olhar para o resto das definições de segurança: controlar permissões das apps e rever o acesso a localização e identificadores é tão importante como escolher bem a VPN. Guias como três definições de segurança no Android que valem a pena ligar já e como controlar as permissões das apps são um bom ponto de partida.
O retrato que estes estudos traçam é consistente: na economia das VPNs gratuitas, o produto raramente é o túnel encriptado, és tu. Quem quiser mesmo privacidade vai ter de investir um pouco mais de tempo e, provavelmente, algum dinheiro. O barato, neste caso, sai demasiado caro.
Fonte: MakeUseOf
Comentários · 0