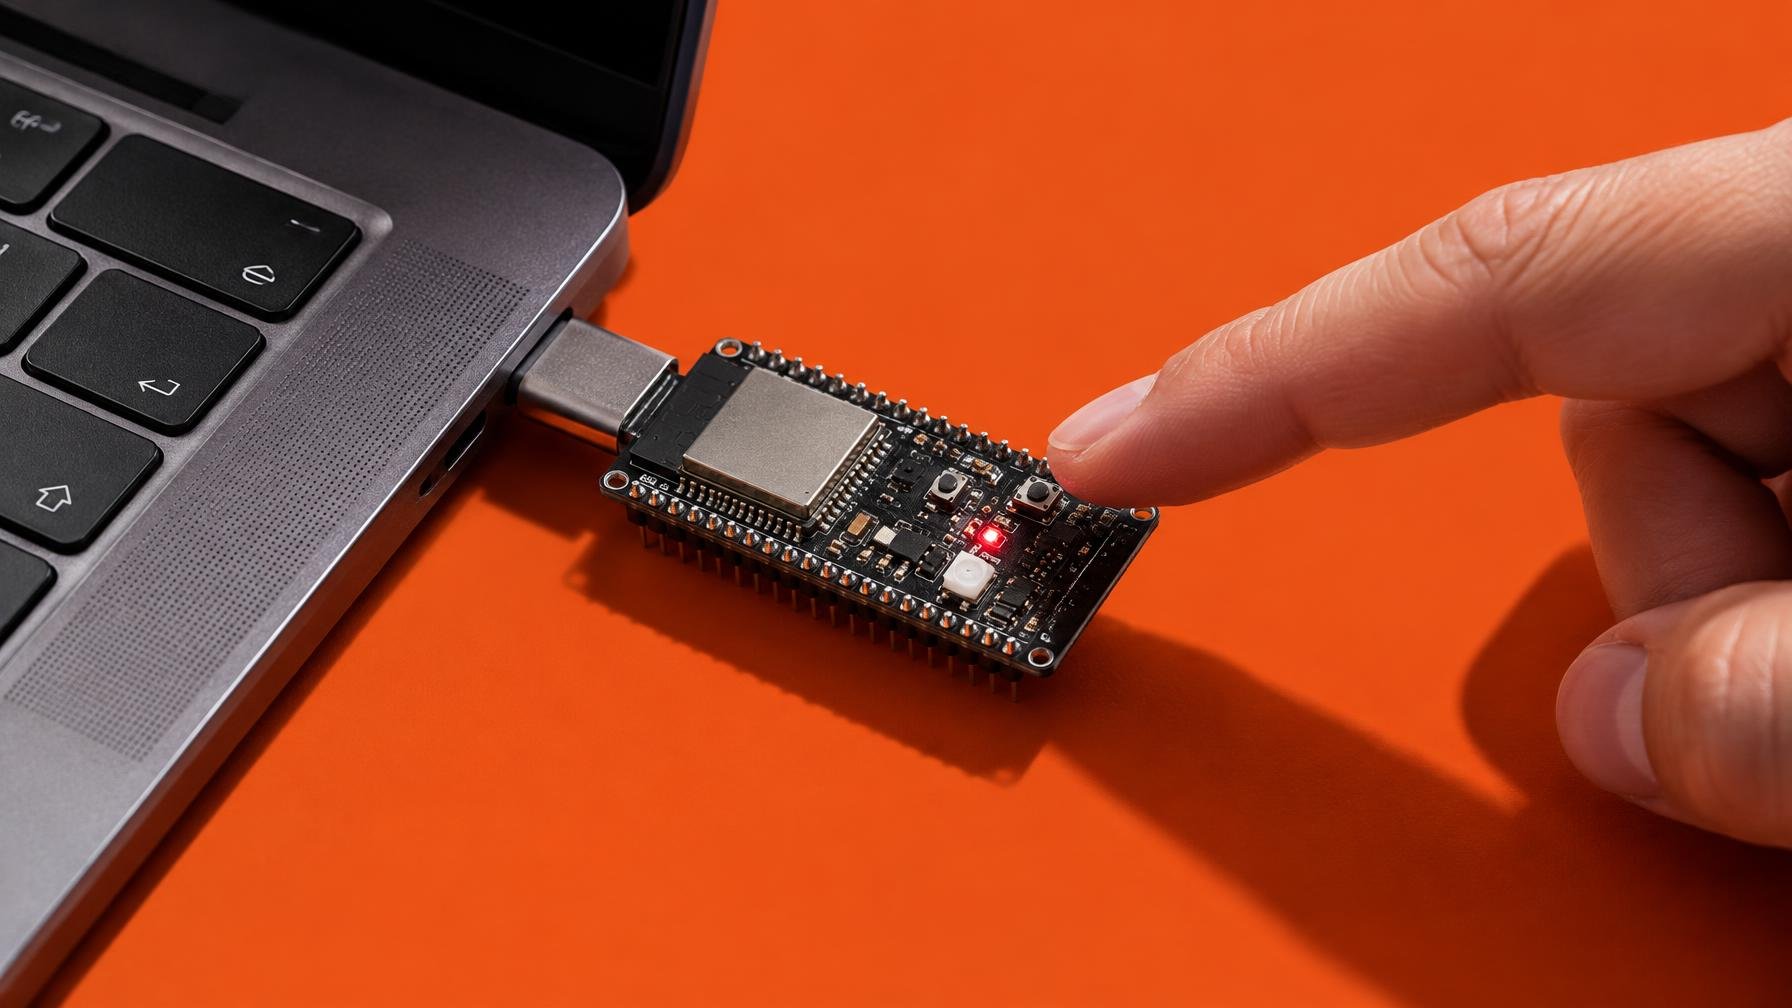
Uma YubiKey custa à volta de 30 dólares, perto de 28€. Uma placa ESP32 custa menos de um terço disso. O How-To Geek decidiu ver até onde dava para esticar esta diferença: pegou num ESP32-S3 de 6 dólares, seguiu um tutorial que transforma a placa numa chave de segurança compatível com WebAuthn e confirmou que, na prática, a coisa funciona para inícios de sessão sem palavra-passe.
Para contexto, o ESP32 é um microcontrolador barato e omnipresente em projectos de maker: Wi-Fi, Bluetooth, um pouco de capacidade de computação e uma comunidade que já fez quase tudo com ele, de sensores a robots. A ideia descrita na peça do How-To Geek passa por aproveitar um firmware específico para ESP32 que emula uma chave de segurança USB, com suporte para protocolos modernos como FIDO2 e WebAuthn. No fim, o computador vê a placa como se fosse uma chave de hardware normal, pronta para aprovar logins por toque num botão.
Em termos de utilização, quem testou para o How-To Geek conseguiu registar o ESP32 como chave de segurança em serviços compatíveis com passkeys e WebAuthn, e usá-lo depois para autenticação em vez de palavra-passe. A experiência é descrita como surpreendentemente estável para algo montado com uma placa de desenvolvimento genérica, cabos pendurados e firmware descarregado de terceiros. Há até ferramentas simples, como o site de testes WebAuthn.io, que ajudam a confirmar se o dispositivo está a falar a “língua certa” com o browser.
Convém, no entanto, separar o fascínio do hack do cenário de segurança real. Chaves como a YubiKey não são só um microcontrolador com firmware, são também cadeia de produção controlada, auditorias, certificações, aprovisionamento de chaves em fábrica e um histórico de segurança que empresas e governos aceitam. Um ESP32 comprado ao desbarato e programado em casa não oferece nada disto. Quem escreve no How-To Geek não vende este projecto como substituto directo de uma chave comercial para contas críticas, antes como prova de conceito e brinquedo sério para perceber melhor como funcionam as passkeys.
Para quem gosta de meter as mãos no hardware, o projecto tem mérito pedagógico: obriga a olhar de frente para temas como WebAuthn, FIDO2, armazenamento seguro de chaves e ameaça física. Também mostra porque é que chaves comerciais custam mais do que parece justo quando olhamos só para a lista de componentes. A diferença está menos no silício e mais no processo e na responsabilidade quando algo corre mal.
Da perspetiva de quem gere contas de email, banca e redes sociais, a conclusão é menos glamorosa: brincar com um ESP32 como chave de segurança é excelente laboratório e pode até servir para proteger serviços menos sensíveis, mas continua a ser difícil recomendar que alguém troque uma YubiKey certificada por uma placa de breadboard. Em segurança, o barato sai mesmo caro, sobretudo quando o preço real não está no hardware, está nos dados que se arriscam perder.
Fonte: How-To Geek
Comentários · 0