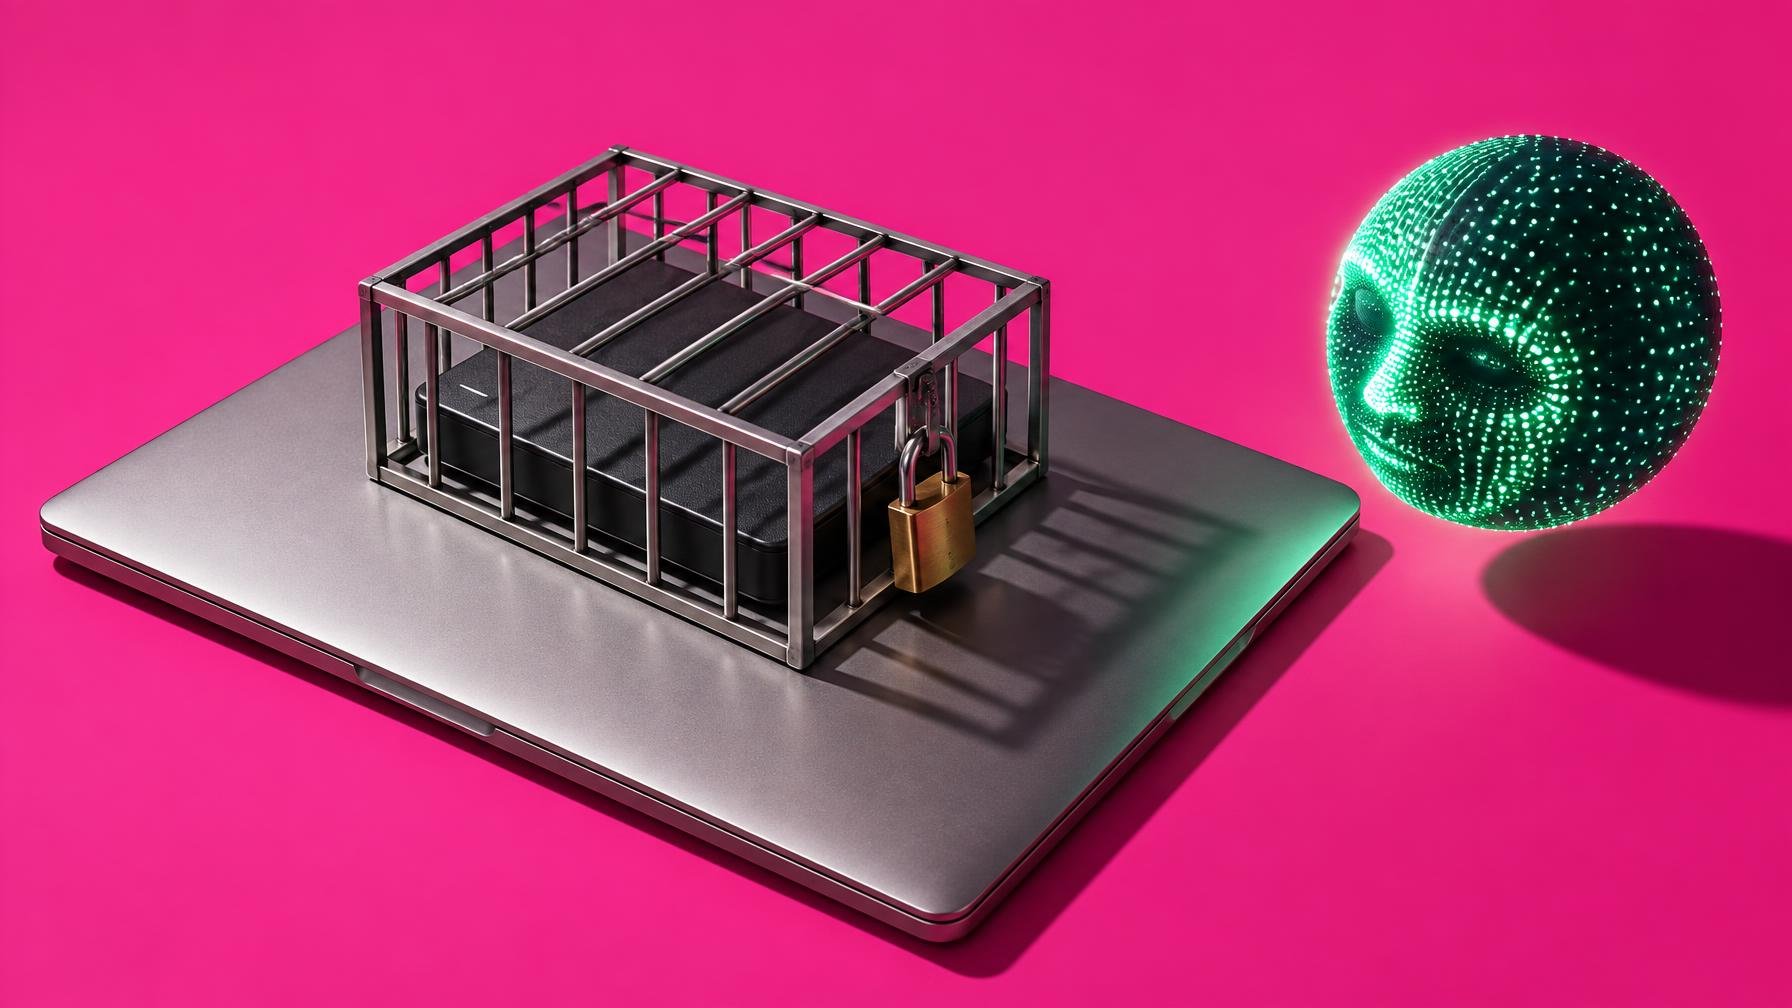
Quando uma permissão se chama “Acesso total ao disco” e mesmo assim há discussão sobre o que é que ela permite ler, alguma coisa está torta. A Apple anunciou ontem alterações às definições de privacidade do macOS precisamente para fechar a porta a abusos desta permissão por parte de apps e, em particular, de agentes de IA com demasiada fome de dados.
O movimento surge duas semanas depois de o colunista Jason Aten relatar que o Muse, o agente de IA da Meta, lhe enviou no Mac uma notificação com referência directa a uma conversa privada no Apple Messages, sem ele perceber que tinha dado tal autorização. Nas redes sociais, a reacção foi rápida: a ideia de um assistente a vasculhar calendários, emails e mensagens ganhou comparação pouco simpática com uma serra eléctrica, útil mas pronta a causar estragos se escorregar meio centímetro.
Segundo o Ars Technica, o director de tecnologia da Meta, David Singleton, apressou-se a defender o Muse. Explicou que, para o agente aceder às mensagens, é preciso o utilizador activar duas coisas: o Acesso total ao disco no macOS e um conector específico para Messages dentro do Muse. A mensagem implícita era clara, se o Muse leu, a culpa é do utilizador que carregou em dois botões. O problema é que especialistas em segurança de macOS, como Patrick Wardle, lembraram o óbvio: com full disk access, qualquer ficheiro de utilizador é tecnicamente legível, do histórico de navegação às conversas.
Na explicação pública da mudança, a Apple não cita a Meta nem o Muse pelo nome, mas não anda longe. A empresa fala de programadores que usam o Acesso total ao disco de forma a expor “tudo nos sistemas” dos utilizadores, incluindo ficheiros, correio, mensagens e histórico de navegação, sem que estes compreendam realmente o que estão a entregar. E sublinha que, à medida que os agentes de IA se tornam mais capazes e autónomos, o risco associado a este nível de acesso cresce substancialmente, razão pela qual quer garantir que os utilizadores percebem bem o que autorizam.
Os detalhes finos da alteração ainda não são públicos, ficam no comunicado da Apple a promessa de clarificar melhor os riscos e, inferindo pelas entrelinhas, de segmentar o que o Acesso total ao disco permite a certas apps, em particular as de comunicação. É uma correcção de rumo necessária. Uma única permissão quase omnipotente fazia sentido num macOS pré-agentes de IA, mas começa a ser anacrónica quando há software que vive de cruzar tudo com tudo. O caso Muse já tinha mostrado outra fragilidade: Wardle revelou há 11 dias uma configuração que permitia a qualquer código em execução no Mac tomar conta do assistente, incluindo através de ataques tipo ClickFix, herdando automaticamente todos os privilégios que ele tinha.
Amazon entretanto baniu o Muse da sua plataforma com o argumento de que apps deste género devem operar de forma transparente e respeitar as decisões de cada serviço sobre participar ou não nestas integrações. Juntando as peças, a conclusão é pouco lisonjeira para a Meta, o Muse tem acesso extraordinário para um histórico de segurança claramente imaturo. Para quem usa macOS, a lição é simples: não tratar permissões de sistema como papelada chata, e rever com calma aquilo que cada agente de IA fica a poder ler. A Apple está a apertar o filtro porque percebeu que o modelo actual não chega, e é difícil discordar, quando uma simples opção de Acesso total ao disco pode transformar um assistente útil num voyeur automatizado.
Fonte: Ars Technica
Comentários · 0