Mudar de servidor DNS virou dica de bolso para tudo: internet mais rápida, menos anúncios, mais privacidade. Há algum mérito, mas não é magia. Como explica o How-To Geek, trocar de DNS melhora partes da tua segurança, porém não transforma o teu histórico num buraco negro para quem realmente manda na rede.
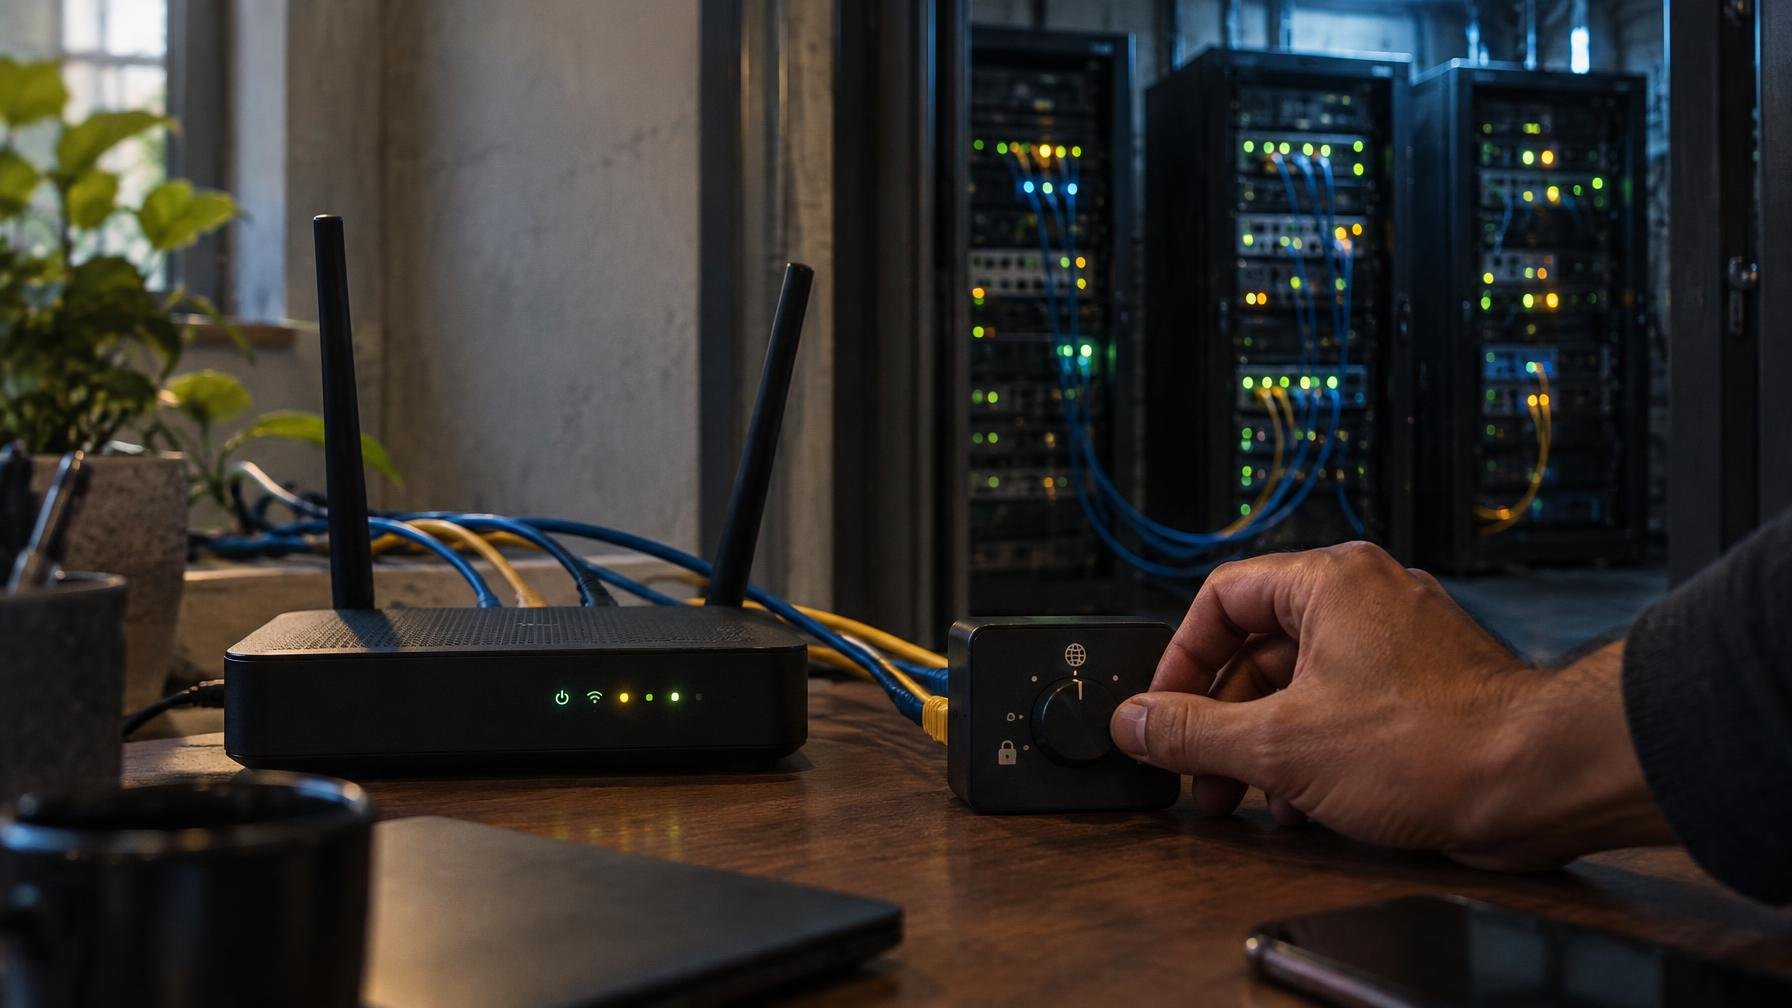
O DNS é basicamente uma lista telefónica da internet. Traduz nomes de domínio em endereços IP, diz ao teu dispositivo para onde deve ligar. Quando mudas de servidor DNS, estás só a escolher outro “tradutor”. O caminho real da ligação continua a passar pelo mesmo operador, pelo mesmo router da escola, da empresa ou lá de casa. Se alguém controla essa infraestrutura, continua com margem para ver muita coisa, mesmo que já não veja diretamente as tuas queries DNS em texto simples.
Porquê mudar então, se não é capa de invisibilidade? Porque continua a haver ganhos reais. Servidores como os da Cloudflare ou Quad9 prometem não registar tanto, responder mais depressa e, em alguns casos, bloquear domínios maliciosos logo à partida. Há ainda soluções mais agressivas, como Pi-hole ou AdGuard, que filtram anúncios e trackers a nível de rede. É um bom primeiro filtro, sobretudo se no router do ISP não consegues mexer em quase nada.
O problema é acreditar que isto chega para esconder o que fazes. Mesmo com DNS encriptado por DNS over HTTPS ou DNS over TLS, o operador continua a ver a que endereços IP te ligas, o tamanho e a cadência do tráfego. Com um bocado de correlação e listas públicas, não é difícil deduzir que aquele IP é do YouTube ou de um serviço adulto. A própria encriptação da ligação (HTTPS) protege o conteúdo, não o facto de estares a falar com aquele serviço. E se a rede estiver a usar inspeção profunda de pacotes, o ângulo de fuga encolhe ainda mais.
Em redes mais controladas, como escolas e empresas, a ilusão é ainda maior. Quem gere a rede pode simplesmente forçar o uso de um DNS interno, bloquear saídas por portas usadas para DNS over HTTPS, ou inspecionar o tráfego a partir de proxies próprios. Se nessa rede tens de instalar um certificado corporativo, abres a porta a monitorização muito mais detalhada. Trocar o DNS no telemóvel ou no portátil não ganha a essa política, tal como já se viu em casos em que os próprios browsers furam filtros DNS de rede para usar serviços próprios.
Em casa, o controlo costuma estar em quem manda no router. Mesmo que troques o DNS no portátil, o router pode continuar a registar ligações e alguns operadores têm logging próprio na sua infraestrutura. Se queres subir de nível na privacidade, a conversa passa por configurar o router para usar DNS encriptado, ponderar uma VPN decente (sabendo que as VPN também podem vazar informação) e, sobretudo, conhecer as limitações de cada camada. Em Android, vale a pena combinar um servidor DNS fiável com outras definições de privacidade mais agressivas, como as que já explicámos em detalhe em “três definições de privacidade no Android que vale a pena ligar”.
No fim, trocar de DNS é uma daquelas mudanças que faz sentido, desde que seja enquadrada: bom para cortar lixo e evitar alguns perigos óbvios, insuficiente para fugir à vigilância estruturada de um ISP, de uma escola ou de um empregador. Confundir truques de configuração com anonimato é o que alimenta as promessas mais duvidosas de marketing de segurança. E essas, sim, convém bloquear logo ao primeiro pedido.
Fonte: How-To Geek
Comentários · 0