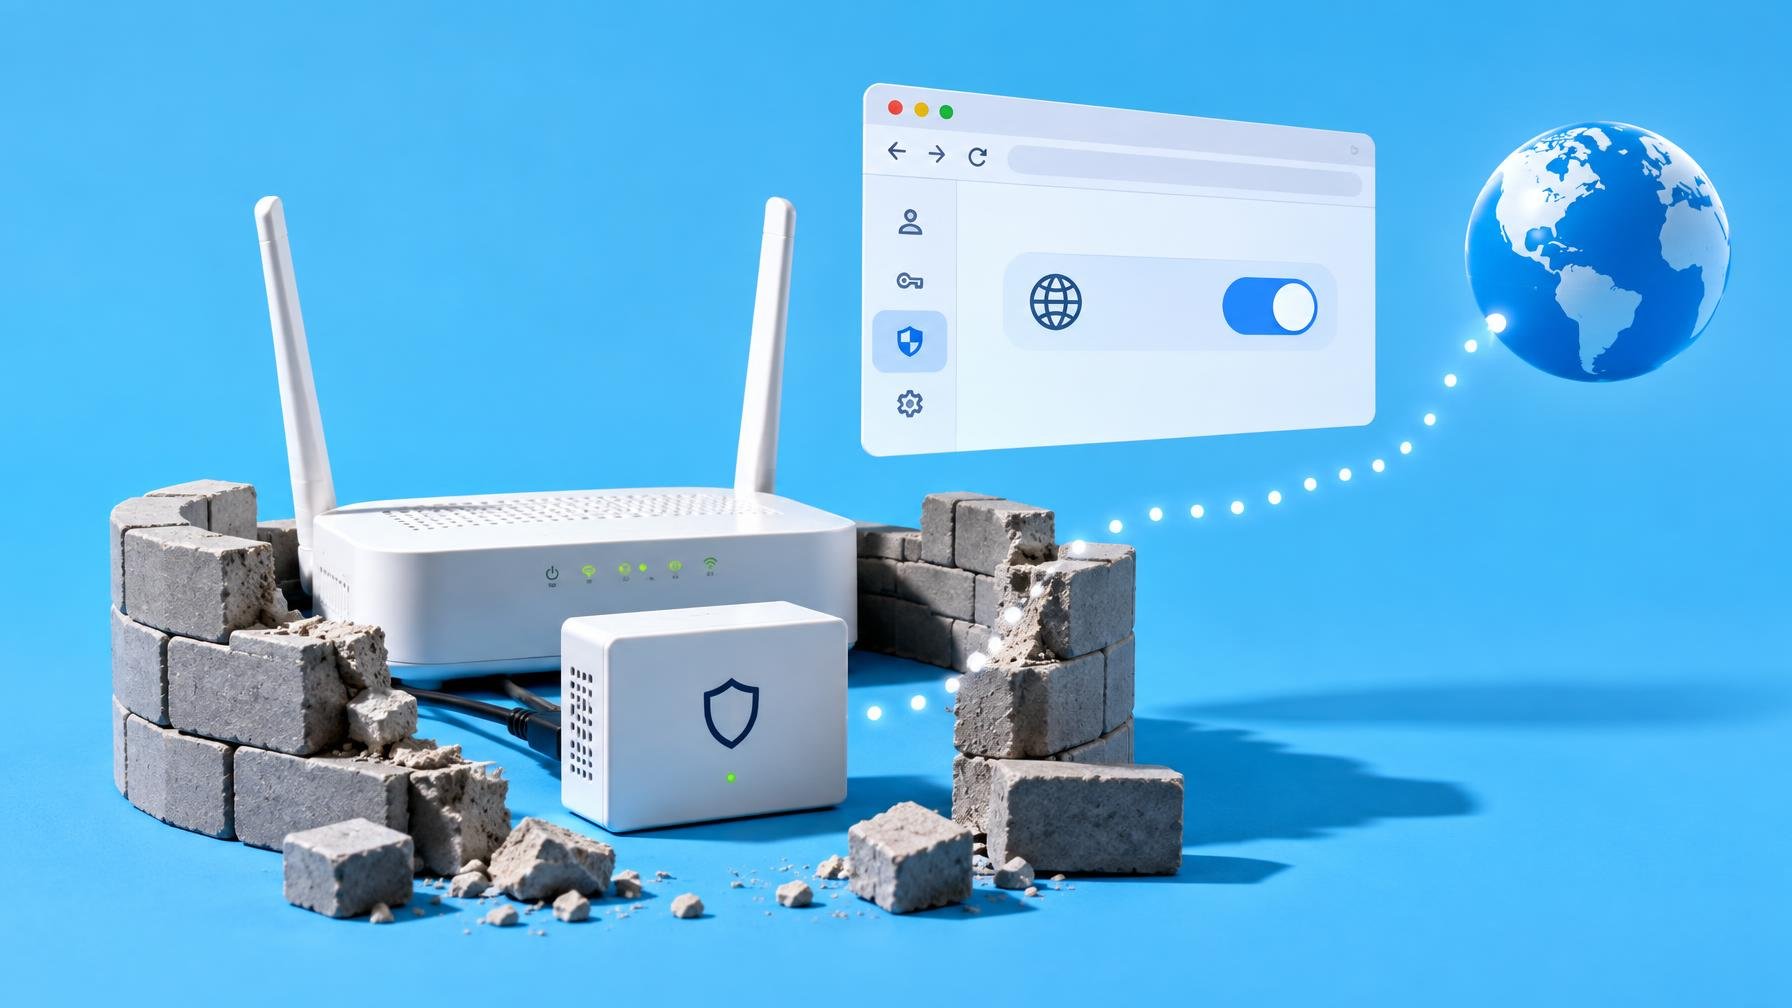
Bloqueaste um site no Pi-hole ou num serviço como o NextDNS e ficaste descansado. Depois abres o Chrome, mexes num único separador de privacidade e, de repente, o tal site volta a carregar como se nada fosse. O cenário descrito pelo MakeUseOf não é bug, é design: todos os grandes browsers têm hoje uma opção de DNS próprio que passa por cima de qualquer filtro a nível de rede.
No teste relatado pelo MakeUseOf, o autor colocou um site de futebol na lista de bloqueio do NextDNS, aplicado ao router. No Windows, a resolução DNS para esse domínio passou a falhar, como seria de esperar. Mas bastou ativar o “DNS seguro” no Chrome, escolhido para usar um fornecedor externo, e a página abriu logo. O mesmo comportamento repetiu-se no Edge e no Firefox. A mensagem é simples: filtros DNS no router, Pi‑hole ou firewall só mandam até ao momento em que o browser decide usar outro servidor DNS, normalmente via DNS-over-HTTPS (DoH).
Na prática, isto significa que qualquer utilizador com acesso às definições do browser pode contornar um bloqueio de anúncios, de tracking ou de conteúdos, mesmo sem privilégios de administrador no sistema operativo. E não é preciso grande literacia técnica. Em Chrome e Edge, a opção aparece como “Usar DNS seguro” ou equivalente, com uma lista de fornecedores populares. No Firefox, o DoH também vem em destaque nas definições de rede. Em Opera, Brave e afins, o padrão repete-se: mais um toggle com ar inocente que altera por completo o caminho dos pedidos DNS.
Do ponto de vista da privacidade individual, o argumento é tentador. Ativar DoH para um servidor em que se confia pode impedir que o operador de telecomunicações construa um histórico detalhado de navegação, algo que já foi discutido quando se fala em ajustes discretos no Android para cortar trackers. Mas há o outro lado: escolas, empresas ou até famílias que contam com o DNS de rede para impor limites ou reduzir exposição a malware ficam com um buraco aberto por defeito. Um buraco que, em muitos casos, vem ativado ou semi-ativado de raiz após uma atualização do browser.
O MakeUseOf sublinha ainda um detalhe pouco falado: alguns serviços de filtragem DNS, como o próprio NextDNS, surgem como opções dentro destas listas de “DNS seguro” dos browsers. Se o browser estiver apontado para esse mesmo fornecedor, o filtro continua a funcionar. Se, num clique, mudar para outro qualquer, a barreira desaparece. É uma espécie de braço de ferro silencioso entre política de rede e autonomia do software cliente, em que o browser tende a ganhar por omissão.
Se dependes de filtros DNS de rede, a única atitude sensata é assumir que eles já não são absolutos. Convém rever hoje as definições de DoH em cada browser, e, em contextos mais sensíveis, usar políticas centralizadas ou perfis que impeçam o utilizador de lhes mexer. A ilusão de controlo a partir do router dura até ao próximo toggle perdido num menu de privacidade.
Fonte: MakeUseOf

Comentários · 0