Domínios ‘noreply’ estão a receber segredos que nunca deviam sair
Dois investigadores compraram domínios tipo noreply.net e deleteduser.com e descobrem, todos os dias, dados que empresas supostamente apagam ou enviam para lado nenhum.
Dois investigadores compraram domínios tipo noreply.net e deleteduser.com e descobrem, todos os dias, dados que empresas supostamente apagam ou enviam para lado nenhum.
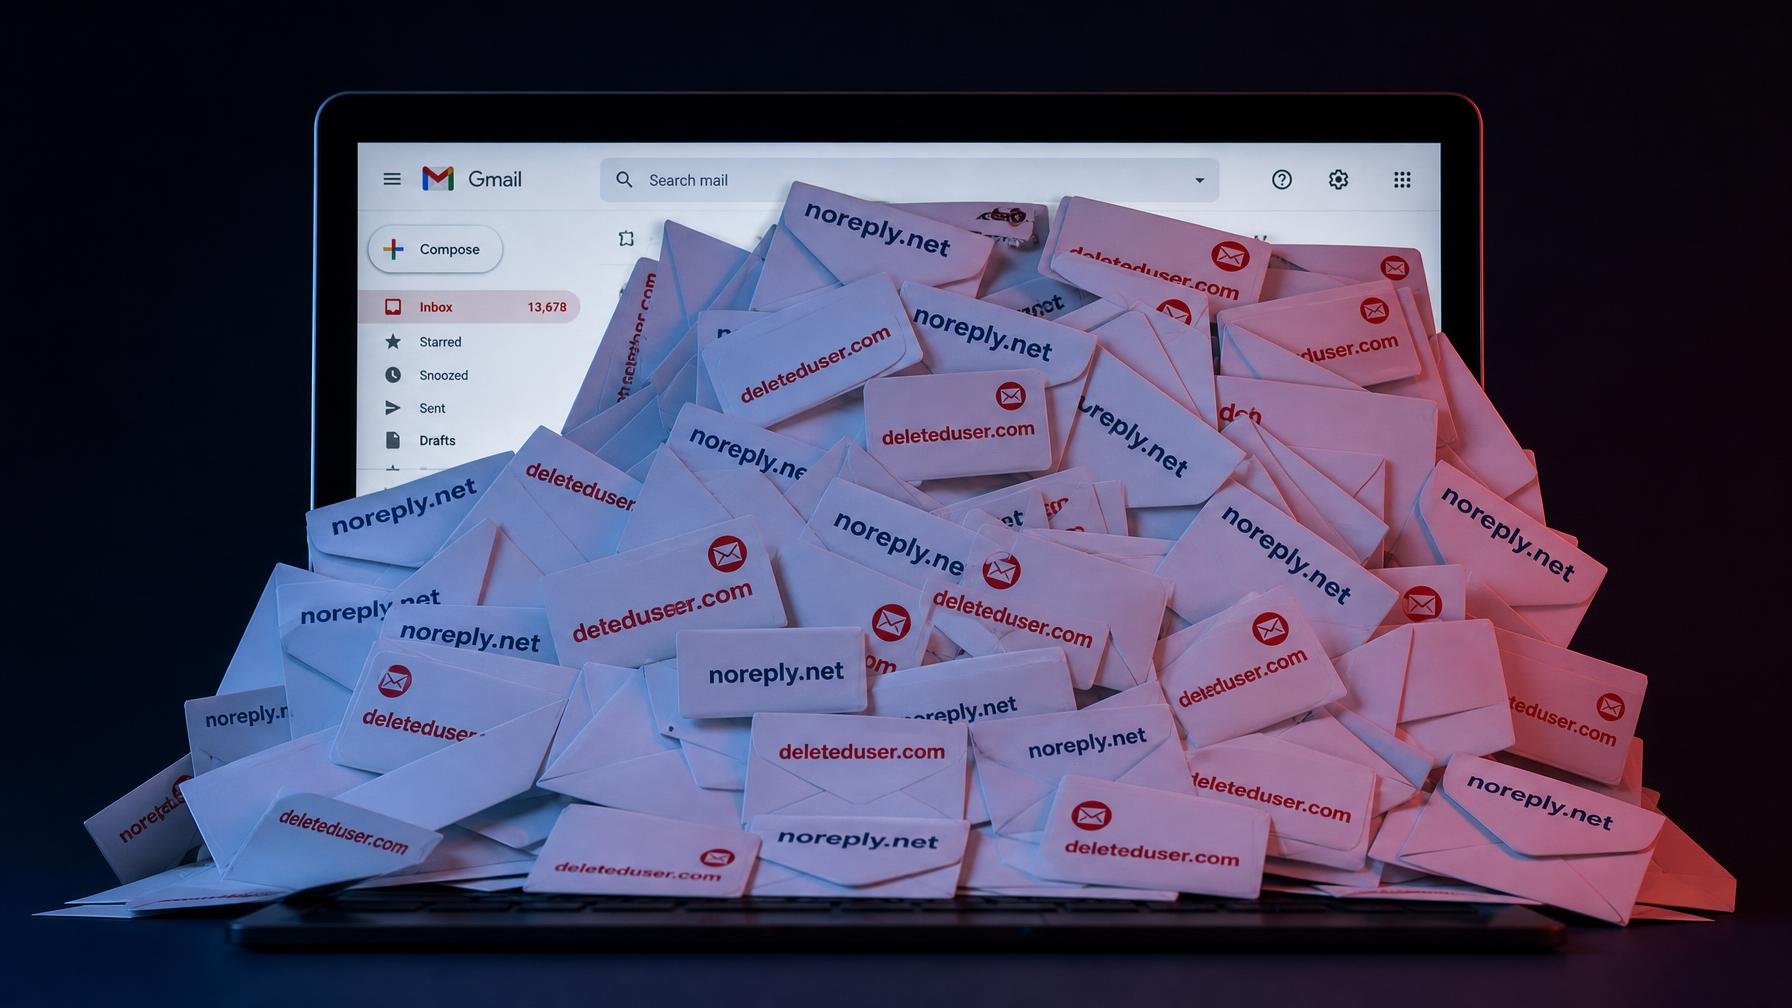
Quando lês um email automático com um endereço do género noreply@qualquercoisa.com, assumes que aquilo é um beco sem saída. Muitas empresas também. O problema é que algumas trocam o lado certo do endereço, mandam para domínios como noreply.net ou deleteduser.com e esses domínios pertencem a alguém. Neste caso, a investigadores de segurança que agora vêem, em directo, o lixo que nunca devia sair dos sistemas internos.
Cory Solovewicz comprou os domínios noreply.us em 2020 e noreply.net em 2024. A ideia inicial era banal, usar um domínio próprio como filtro de privacidade, em modo catch-all, em que qualquer coisa enviada para @noreply.us ia parar ao seu servidor. Rapidamente percebeu que não era só correio dele. Em ano e meio, o noreply.net recebeu cerca de 400 mil mensagens, quase 700 por dia, vindas de mais de 6.200 domínios diferentes. Entre relatórios de ferimentos de um município, ordens de reparação, credenciais de plataformas de teste e emails de criação de contas de escolas, a caixa de entrada transformou-se num honeypot acidental.
O mecanismo é sempre o mesmo, e é preguiça técnica pura. Em vez de apagar contas, alguns sistemas substituem o email real de uma pessoa por um placeholder genérico: algo como utilizador@deleteduser.com ou empresa@noreply.net. Ou então assumem, erradamente, que um domínio genérico “noreply” não existe ou não é controlado por ninguém. O resultado é que relatórios internos, anexos com dados pessoais e até comunicações de segurança são enviados alegremente para quem comprou o domínio por 10 ou 15 dólares. Solovewicz apresentou o trabalho na conferência Defcon, sem expor publicamente as empresas, e anda a avisá-las discretamente. Diz que o alívio é saber que estes domínios não caíram nas mãos de grupos menos éticos.
Não é um problema novo. Há quase 20 anos, Brian Krebs já tinha mostrado o que caía em @donotreply.com. Só que hoje o volume de automatismos é brutal e a sensibilidade dos dados também. Outro investigador, Mike Sheward, chefe de segurança da empresa de carregamento de veículos eléctricos Xeal, comprou o domínio deleteduser.com por cerca de 15 dólares. Na primeira hora já tinha três organizações a despejar dados em @deleteduser.com. Desde então, conta milhares de emails de pelo menos 100 entidades, com encomendas de Viagra, pedidos de aprovação de férias, reservas de hotel com nomes completos, convites para reuniões de Zoom de uma agência governamental britânica e até o convite para um churrasco de verão de uma empresa de São Francisco, simpaticamente dirigido a “Dear Deleted User”.
Há um detalhe particularmente preocupante: uma das fontes mais regulares é uma empresa de IA que faz reconhecimento de objectos em imagens para vigiar se trabalhadores em obras no Médio Oriente cumprem regras de segurança. Sheward diz que recebeu milhares de stills de CCTV, ou seja, imagens de pessoas reais em contexto laboral, todas empurradas para um domínio de “utilizador apagado” em vez de serem devidamente eliminadas. Se isto te faz lembrar a ligeireza com que muitas companhias tratam dados internos noutros contextos, não é coincidência. Basta olhar para casos recentes de fuga de informação, como o ataque à Levi’s por engenharia social ou as intrusões de grupos estatais em fabricantes de tecnologia, para perceber que a superfície de ataque raramente é só técnica, é também cultural.
O mais irónico é que esta fuga específica era evitável com zero drama técnico. Há domínios reservados como o .invalid, definidos em normas como a RFC 6761, garantidos como inexistentes, precisamente para placeholders. Ou podia usar-se um domínio interno que não sai para a internet. Qualquer equipa média de sistemas sabe isto, o que mostra que o problema aqui não é falta de conhecimento, é falta de cuidado. Enquanto as auditorias se focam só em grandes palavras-passe e firewalls, continuam a ignorar detalhes básicos como endereços de email de teste. E são nesses detalhes que, todos os dias, alguém como Solovewicz ou Sheward abre a caixa de entrada e vê, em directo, o que muitas empresas juram que está “apagado”.
Fonte: Wired

Os primeiros Nest Learning Thermostat perderam funções ligadas à cloud em 2025 e ficaram reduzidos ao básico. Um projeto open source devolve-lhes agendamento remoto, integrações e um pouco…

A fuga não é só por causa da IA do Copilot. Há uma lista crescente de queixas e alternativas maduras para onde comunidades inteiras estão a migrar.

Mapas de divisão, câmaras, microfones e cloud transformaram os aspiradores‑robô em sensores ambulantes. O problema não é só técnico, é de modelo de negócio e de políticas de…

Os novos óculos inteligentes da HTC fazem quase o mesmo que os de Meta, mas trocam a sede de dados por limites claros: IA sem login, vídeos cifrados…
Comentários · 0