Ataque via WhatsApp usa falsos documentos de empresa para controlar PCs
Campanha global de malware distribui scripts maliciosos por contas WhatsApp comprometidas e instala software legítimo de gestão remota para tomar conta de computadores Windows.
Campanha global de malware distribui scripts maliciosos por contas WhatsApp comprometidas e instala software legítimo de gestão remota para tomar conta de computadores Windows.
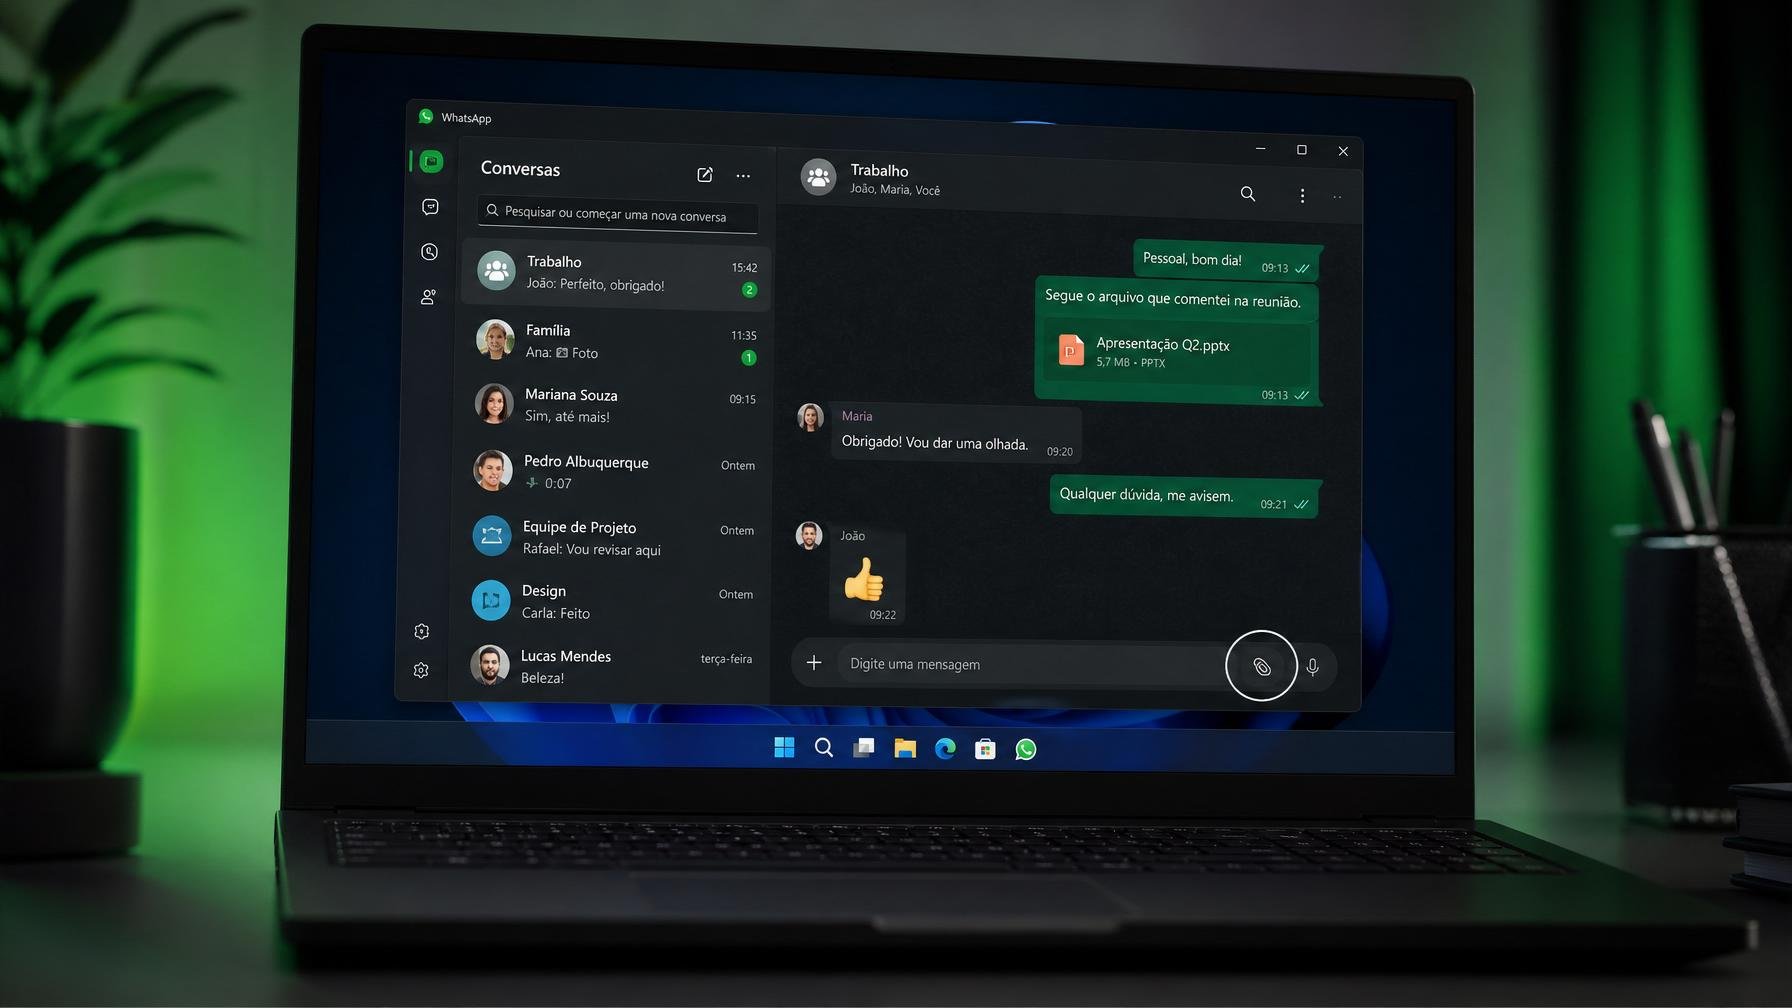
Uma nova campanha de malware anda a percorrer o WhatsApp e não se foca em grupos aleatórios. Usa contas já comprometidas para enviar ficheiros VBScript com nomes de relatórios financeiros, facturas e avisos de conta, tudo com ar de documento legítimo de trabalho.
O esquema, analisado pela Kaspersky, é simples e eficaz. Um contacto de confiança envia um ficheiro VBS altamente ofuscado, com o nome todo certinho em português, espanhol ou outra língua local, a sugerir que é um documento de negócios. O utilizador descarrega, abre no Windows, e a partir daí começa a cadeia de ataque. Não há link duvidoso nem promessa de prémio, há “papelada” de empresa, que é o que muita gente abre sem pensar duas vezes, sobretudo em contexto laboral.
Quando o ficheiro é executado, o script vai buscar mais dois scripts à infraestrutura do atacante. Esses, por sua vez, mexem no Registo do Windows para contornar o Controlo de Conta de Utilizador (UAC) e descarregam um ZIP com o ManageEngine Endpoint Central, um software legítimo de gestão de endpoints usado por equipas de TI para administrar máquinas a partir de uma consola central. O programa é instalado em silêncio, aponta para servidores controlados pelo atacante e transforma o teu PC numa máquina gerida à distância, como se estivesses num parque informático de uma empresa, só que com o administrador errado.
Há um pormenor técnico que torna isto ainda mais traiçoeiro no desktop. Se o VBS chegar por WhatsApp Web, tens de o descarregar e depois abrir manualmente. No cliente WhatsApp para Windows, o ficheiro pode ser executado logo via Windows Script Host, com menos fricção. Não foi revelado como é que as contas WhatsApp iniciais foram comprometidas, mas o padrão é conhecido: basta um clique errado anterior para que a lista de contactos inteira passe a ser canal de distribuição, algo que já vimos noutras campanhas de malware que se espalham em cascata por mensageiros e email.
A Kaspersky encontrou indícios de uso de língua chinesa e sobreposição de infraestrutura com endereços IP associados a actividades dos RATs ValleyRAT e Gh0st RAT, mas sem material suficiente para apontar o dedo com confiança. Atribuição à parte, o modelo de ataque encaixa no padrão que temos visto noutras operações recentes: abusar de software legítimo, assinado e comum em ambientes corporativos, para se esconder no meio do ruído. É o mesmo truque conceptual de muitos ataques que temos acompanhado noutras frentes, em que o problema não é tanto o “vírus exótico”, é o uso criativo de ferramentas normais para fins errados.
Para quem usa WhatsApp no dia a dia, pessoal ou profissional, a conclusão é pouco glamorosa e muito prática. Ficheiro enviado por contacto, mesmo amigo ou colega, não é automaticamente de confiança. Vale a pena confirmar por outro canal antes de abrir scripts, ficheiros ZIP ou executáveis, e manter o antivírus actualizado a examinar tudo o que se descarrega. Empresas que vivem com o WhatsApp como canal “oficial” de partilha de documentos talvez tenham aqui mais um sinal de que delegar processos críticos num mensageiro concebido para conversas informais tem custos de segurança bem reais.
Fonte: BleepingComputer

Os primeiros Nest Learning Thermostat perderam funções ligadas à cloud em 2025 e ficaram reduzidos ao básico. Um projeto open source devolve-lhes agendamento remoto, integrações e um pouco…

A fuga não é só por causa da IA do Copilot. Há uma lista crescente de queixas e alternativas maduras para onde comunidades inteiras estão a migrar.

Mapas de divisão, câmaras, microfones e cloud transformaram os aspiradores‑robô em sensores ambulantes. O problema não é só técnico, é de modelo de negócio e de políticas de…

Os novos óculos inteligentes da HTC fazem quase o mesmo que os de Meta, mas trocam a sede de dados por limites claros: IA sem login, vídeos cifrados…
Comentários · 0