Mundial 2026: golpes online crescem e a IA apaga as pistas
Bilhetes falsos, sites clonados e vídeos deepfake levam o Mundial para o lado negro da internet. E a linha entre legítimo e fraude está a ficar perigosamente fina.
Bilhetes falsos, sites clonados e vídeos deepfake levam o Mundial para o lado negro da internet. E a linha entre legítimo e fraude está a ficar perigosamente fina.
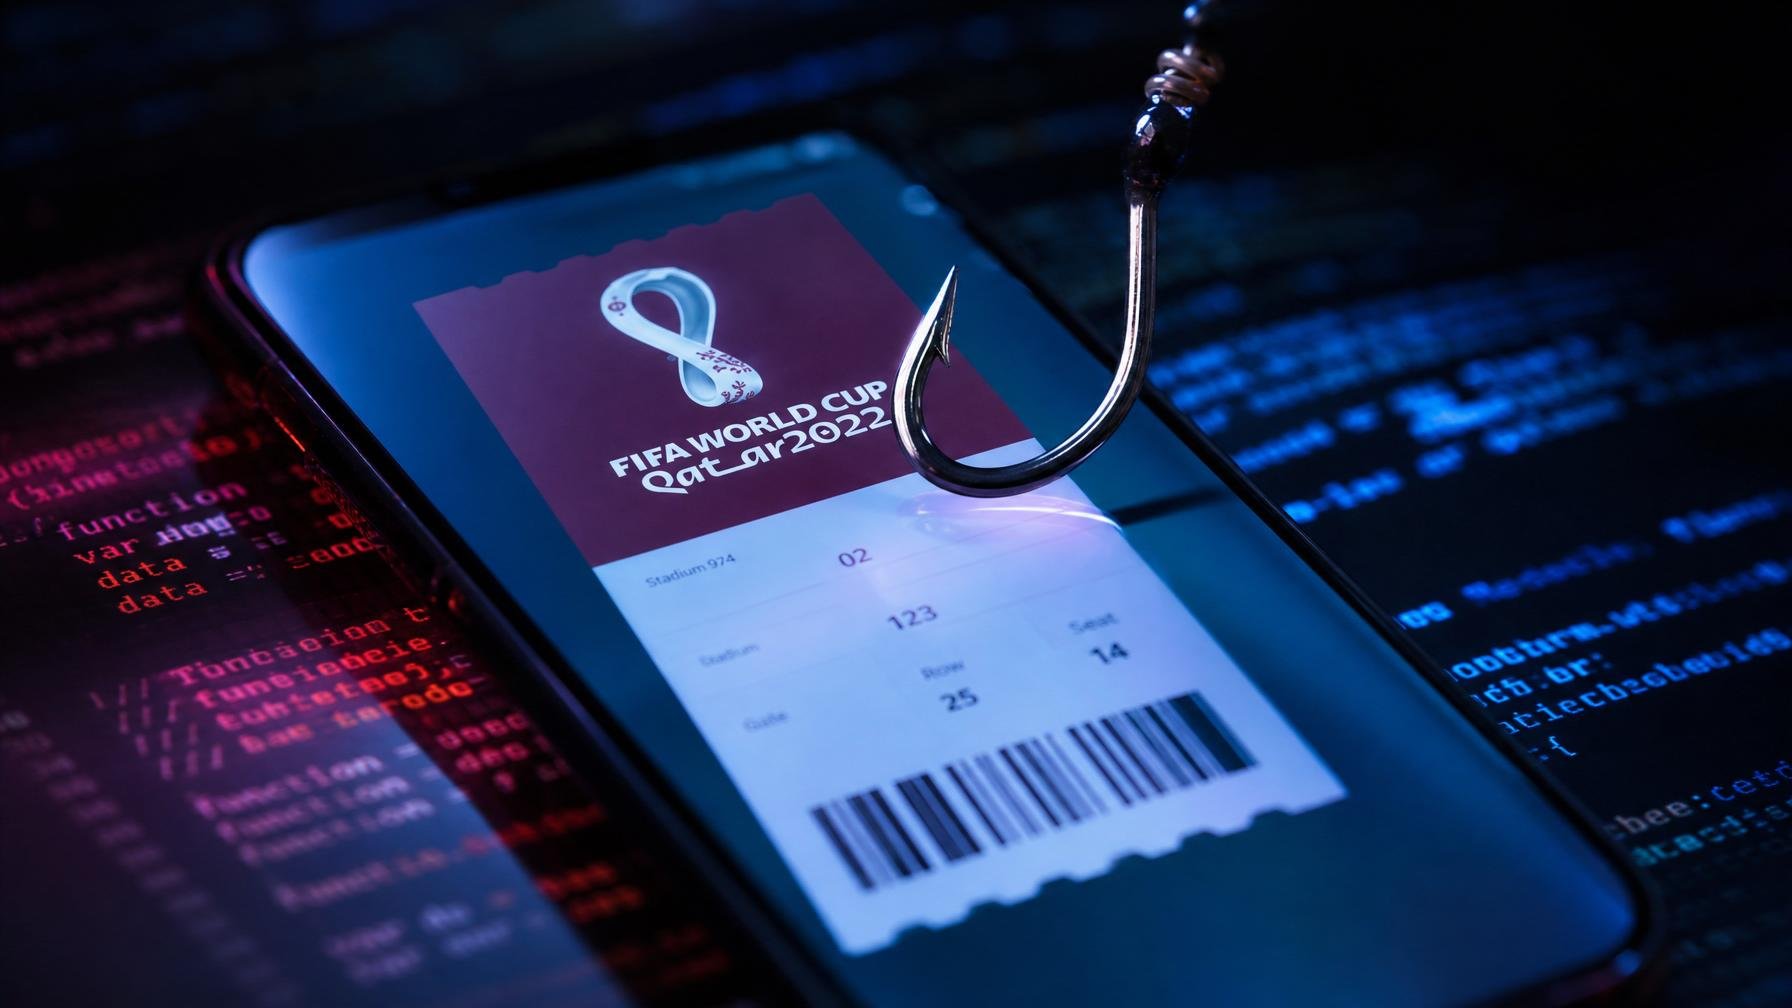
Um email com branding perfeito, QR code pronto para entrar no estádio e uma confirmação que parece saída do sistema oficial. É assim que, em 2026, começa muita ida ao Mundial que acaba no posto de polícia. A diferença para outros anos está no polimento. A gramática já não trai o burlão. O logótipo já não está pixelizado. E a culpa é, em grande parte, da IA.
O Mundial de 2026 espalha-se por 16 cidades nos Estados Unidos, Canadá e México, com 104 jogos e milhões de adeptos a viajar. Esse volume não é só um sonho para a FIFA. É um buffet aberto para quem vive de fraude online. Entre janeiro e maio foram registados mais de 13.000 domínios ligados à FIFA. Cerca de um em cada 41 já foi classificado como suspeito ou malicioso antes de a bola começar a rolar, segundo dados citados pela empresa de cibersegurança TrendAI. Numa competição em que foram pedidos mais de 150 milhões de bilhetes para pouco mais de 6 milhões de lugares, a probabilidade de alguém ceder ao desespero e comprar num site duvidoso aumenta brutalmente.
Os golpes não são particularmente novos: bilhetes falsos, pacotes de alojamento que evaporam à chegada, serviços de visto e imigração fraudulentos, merchandise contrafeito com branding oficial copiado ao pixel. Em 2022, no Qatar, já se viam páginas de streaming falsas, inquéritos a prometer dados móveis grátis e apps Android maliciosas com supostas transmissões em direto. A diferença agora é que as mesmas categorias de fraude surgem escaladas e muito mais credíveis, com sites montados por modelos de IA generativa e textos sem um erro, adaptados à língua e ao contexto de cada alvo.
O phishing continua a ser o prato principal, mas em versão 2026. O spear phishing, quando o atacante usa dados de redes sociais, pesquisa e fugas anteriores para personalizar o email, encaixa particularmente bem num evento como o Mundial. O adepto recebe uma mensagem que cita o clube que segue, a seleção de que gosta e até o banco onde tem conta. Quando se cruza isto com ferramentas de IA que geram milhares de variações em segundos, tens algo muito mais próximo da indústria global do scam do que do velho golpe do príncipe nigeriano.
O lado menos confortável é que a mesma IA que está a refinar golpes é a que as empresas de segurança usam para os caçar. Modelos a varrer padrões de tráfego, detetar domínios suspeitos e antecipar campanhas ajudam a limpar parte do lixo antes de chegar à caixa de correio. Plataformas como a Meta falam em iniciativas de partilha de sinais, com nomes pomposos como GSE (Global Signal Exchange) e FIRE (Fraud Intelligence Reciprocal Exchange), onde empresas e autoridades trocam indicadores de fraude em tempo quase real. Funciona até certo ponto, mas não anula um facto básico: basta um clique distraído para estragar umas férias desportivas planeadas durante anos.
Para quem vê tudo isto de Portugal, a lição é simples e nada confortável. A UEFA e as ligas europeias vão copiar o modelo de Mundial XXL e os burlões vão seguir atrás com as mesmas ferramentas de IA que já usam para montar redes globais, como se viu no caso em que a Google processou uma organização chinesa que usou o Gemini para um golpe em massa no próprio motor de pesquisa. A tecnologia já não é o filtro que separa o verdadeiro do falso. Se for para confiar em alguma coisa, que seja na desconfiança metódica: endereço, domínio, método de pagamento, e sempre o caminho oficial, mesmo que o bilhete dos sonhos nunca chegue a existir.
Fonte: Wired

Os primeiros Nest Learning Thermostat perderam funções ligadas à cloud em 2025 e ficaram reduzidos ao básico. Um projeto open source devolve-lhes agendamento remoto, integrações e um pouco…

A fuga não é só por causa da IA do Copilot. Há uma lista crescente de queixas e alternativas maduras para onde comunidades inteiras estão a migrar.

Mapas de divisão, câmaras, microfones e cloud transformaram os aspiradores‑robô em sensores ambulantes. O problema não é só técnico, é de modelo de negócio e de políticas de…

Os novos óculos inteligentes da HTC fazem quase o mesmo que os de Meta, mas trocam a sede de dados por limites claros: IA sem login, vídeos cifrados…
Comentários · 0