1Password vs Vaultwarden , qual o mais seguro?
Um utilizador fartou-se de pagar por um gestor de palavras-passe na cloud e montou o seu próprio cofre com Vaultwarden. O que muda quando és tu a mandar no servidor.
Um utilizador fartou-se de pagar por um gestor de palavras-passe na cloud e montou o seu próprio cofre com Vaultwarden. O que muda quando és tu a mandar no servidor.
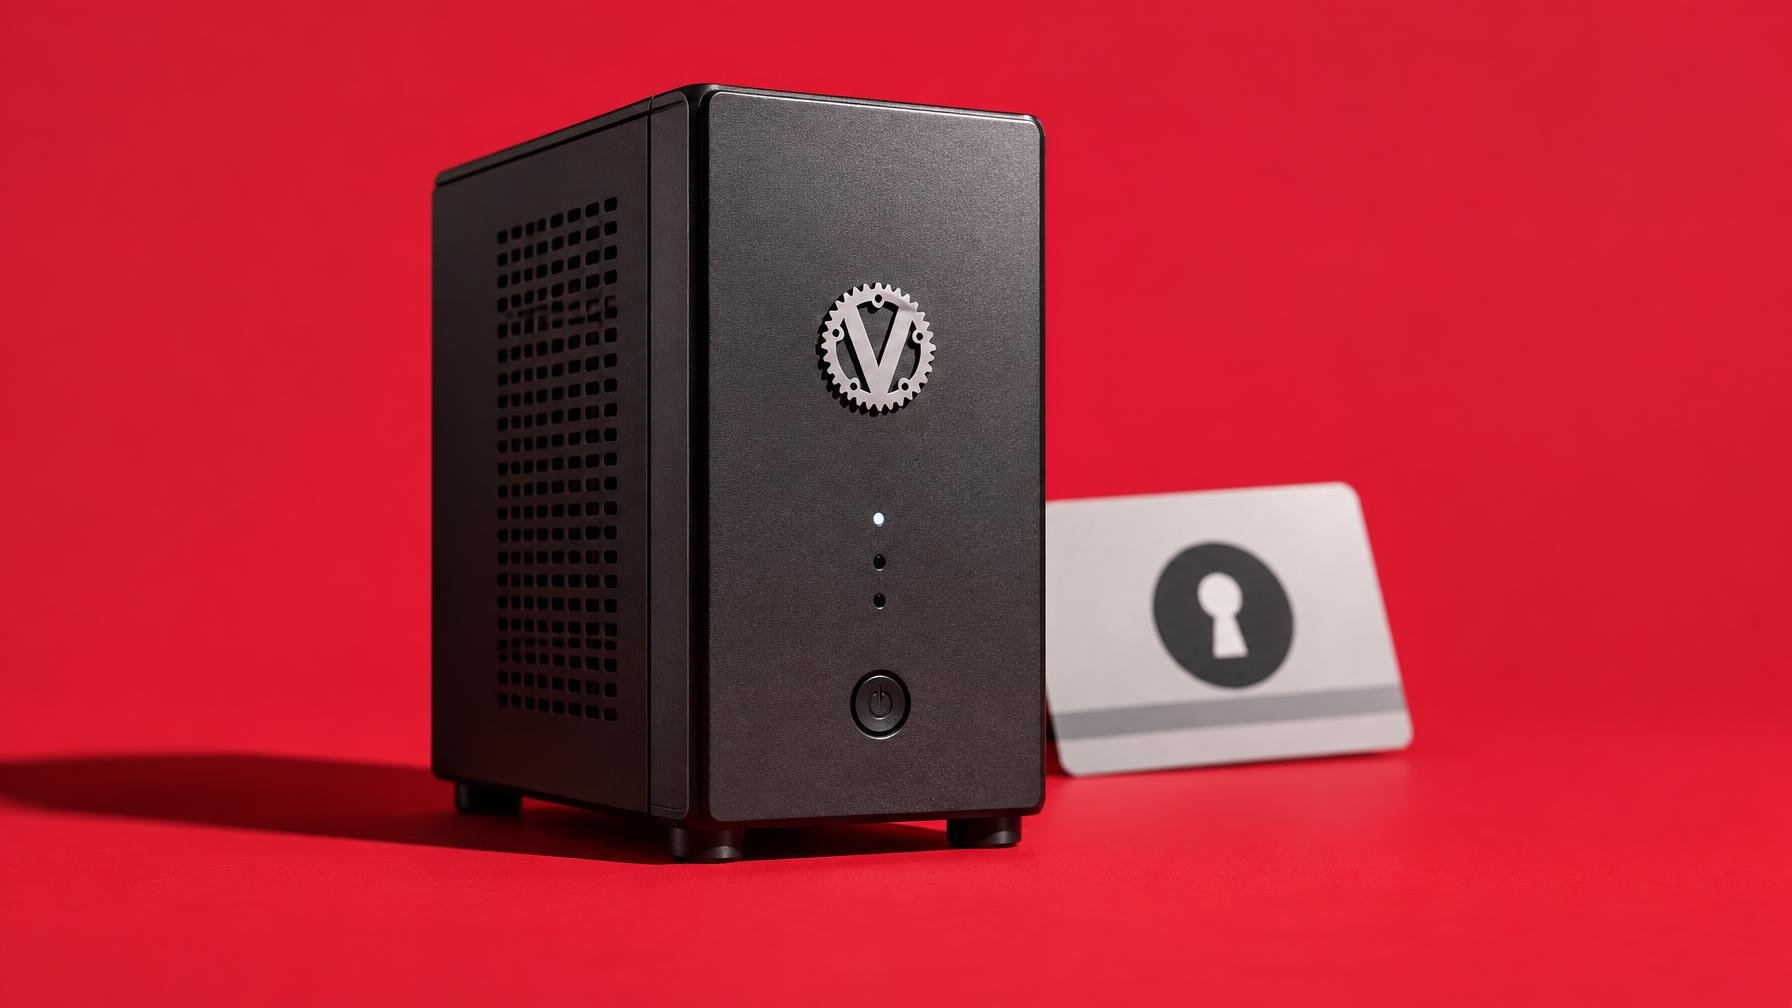
Há uma linha que muita gente não quer cruzar: deixar de pagar a uma empresa conhecida e passar a alojar o próprio gestor de palavras-passe. O Afam Onyimadu cruzou-a. Largou o 1Password pago e montou um servidor com Vaultwarden, a implementação em Rust compatível com Bitwarden, e segundo o MakeUseOf a transição foi menos dramática do que parece.
O raciocínio dele é simples, e faz sentido para quem já vive com um mini-datacenter em casa. Já corria Docker, backups, monitorização, o habitual pacote de serviços auto-hospedados. Confiava no hardware e na sua própria disciplina operacional. Faltava só o cofre das palavras-passe. A mudança começou com um container Docker dedicado a Vaultwarden, um diretório de projeto, um ficheiro .env com as variáveis certas e a geração de um ADMIN_TOKEN para proteger o painel de administração. Tecnicamente não é difícil para quem já sabe o que é um docker-compose.yml. Mas é um degrau acima de instalar mais uma app na App Store.
Depois de o container estar a correr, o resto é quase aborrecido, no bom sentido. O autor apontou as extensões de navegador e apps de Bitwarden para o seu novo servidor, importou o cofre vindo do 1Password e ficou com o mesmo conforto de antes: preenchimento automático, sugestões de login, cofres partilhados. A diferença não está no dia a dia no browser, está debaixo do capot. Os dados passaram a viver num servidor controlado por ele, com encriptação ponta a ponta e sem subscrição mensal pendurada.
Segundo o MakeUseOf, a escolha por Vaultwarden em vez do Bitwarden Lite oficial foi pragmática. Vaultwarden é mais leve, menos exigente em recursos e continua compatível com os clientes Bitwarden oficiais. Ou seja, ficas com infraestrutura open source, mas não abdicas dos clientes polidos que já existem em todas as plataformas. Para quem não quer depender de uma empresa, mas também não quer ficar fechado numa app obscura, é um compromisso sensato.
Claro que isto não é para toda a gente. Se nunca montaste um servidor, delegar num serviço como 1Password ou no próprio Bitwarden alojado por eles continua a ser mais seguro do que improvisar um VPS mal configurado. E há alternativas menos “DevOps”, como o KeePassXC, que guarda o cofre num ficheiro encriptado local e dispensa Docker, portas abertas e certificados TLS. Em Portugal, onde muitos utilizadores ainda reciclam a mesma palavra-passe em tudo, o salto mais urgente nem é auto-hospedar, é usar um gestor decente, qualquer que seja.
O ponto interessante da história não é tanto ter trocado o 1Password por Vaultwarden. É perceber que, para quem já tem literacia técnica e infraestrutura, depender de um serviço centralizado para guardar o segredo mais sensível que tens online começa a soar estranho. E que a fronteira entre “produto polido na cloud” e “serviço que controlas em casa” é cada vez mais ténue, pelo menos para quem está disposto a ler a documentação até ao fim.
Fonte: MakeUseOf
O Android tem um gestor de tarefas escondido que mostra tudo o que está a correr em fundo. Dá jeito para diagnosticar problemas, mas usado à bruta consegue…
O sideloading em Android não é o problema, o problema é de onde vem o APK. Estes quatro canais são basicamente uma carta aberta a malware e esquemas…
Vários estudos recentes mostram que a maioria das apps de VPN gratuitas no Android falha no básico: protege pouco e vigia muito. Os números são maus o suficiente…
A nova opção Enhanced protection usa modelos Gemini para ler o contexto das conversas com desconhecidos e avaliar links suspeitos. Ganha-se defesa contra esquemas mais subtis, à custa…
Comentários · 0