FBI constrói cidade falsa para treinar ciberataques no mundo real
A agência norte-americana montou uma cidade inteira dentro de um edifício para testar ciberataques com consequências físicas. A Europa continua a treinar sobretudo em slides e PDFs.
A agência norte-americana montou uma cidade inteira dentro de um edifício para testar ciberataques com consequências físicas. A Europa continua a treinar sobretudo em slides e PDFs.
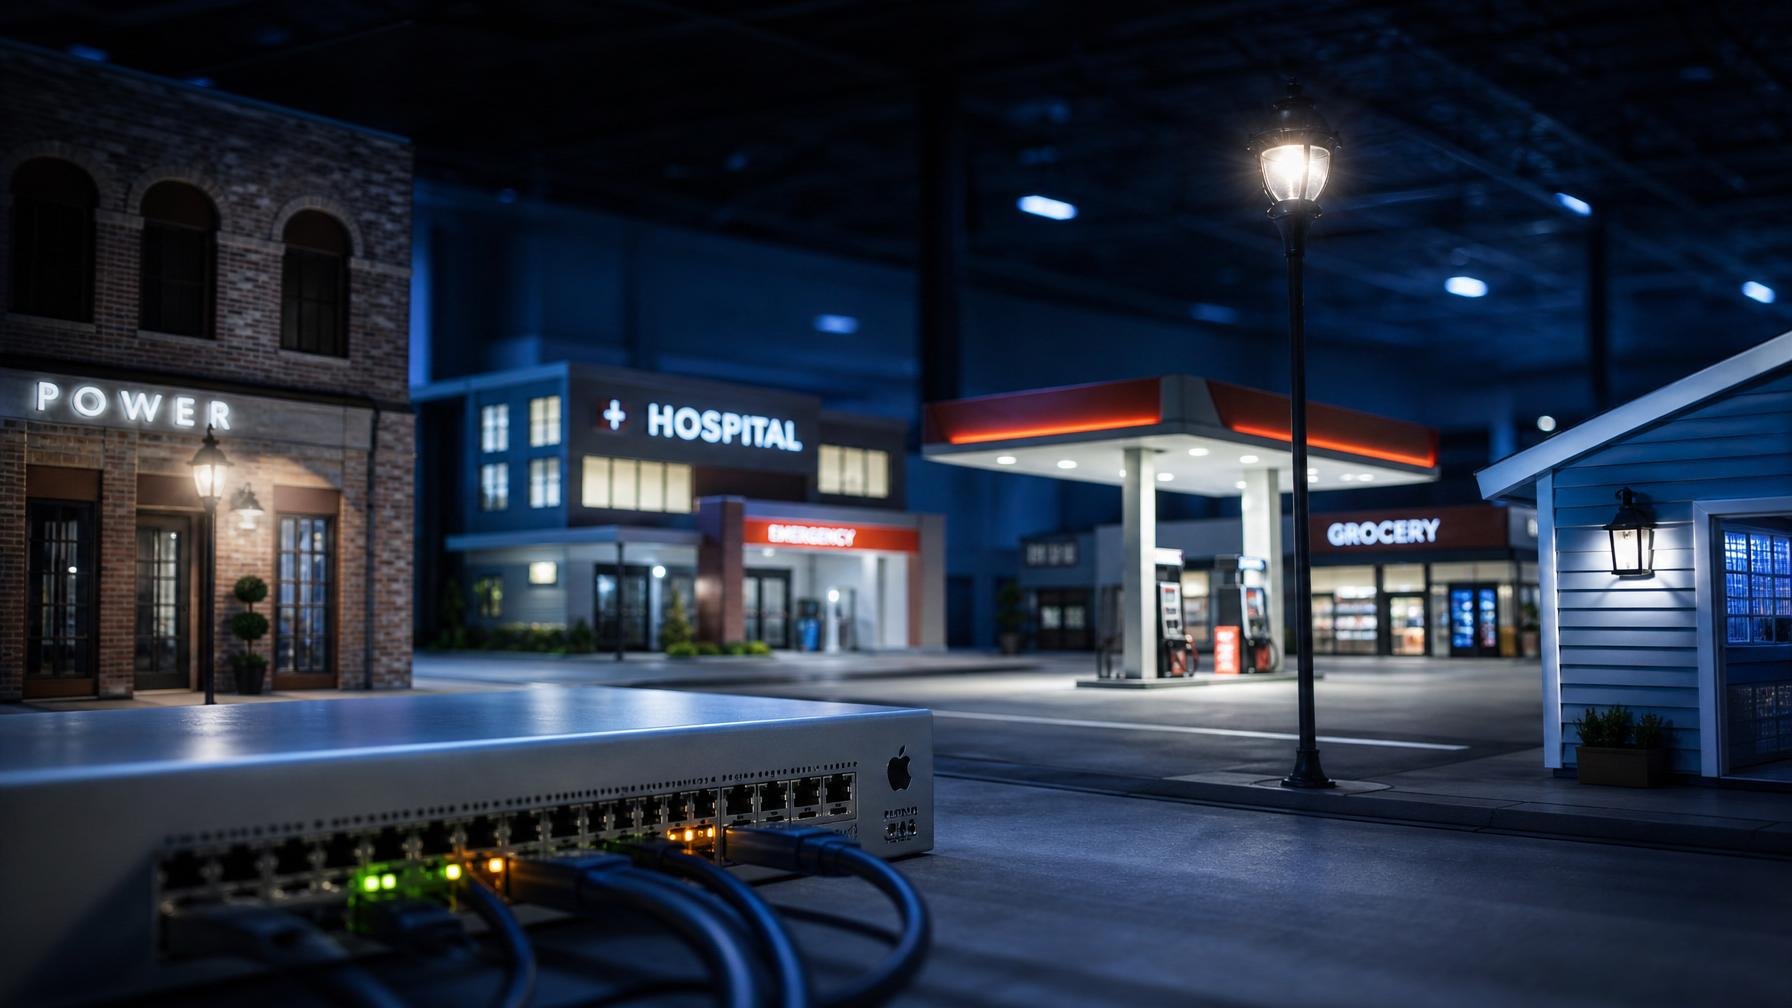
O FBI montou, dentro do seu campus em Huntsville, Alabama, uma cidade de 22.000 pés quadrados cheia de casas mobiladas, hotel, hospital, tribunal, estação de serviço, supermercado e até empresa de energia, tudo interligado por estradas e semáforos. Chama-se Kinetic Cyber Range e serve um propósito simples: simular ciberataques que têm impacto no mundo físico, sem arriscar desligar um hospital verdadeiro ou deitar abaixo uma rede eléctrica real.
Os números que justificam este cenário de filme são pouco glamorosos. O Relatório de Crime na Internet 2025 do FBI, com base em mais de um milhão de queixas, fala em 20,9 mil milhões de dólares em perdas por cibercrime nos EUA, mais 26% que no ano anterior. Ransomware continua no topo das ameaças à infra-estrutura crítica. Traduzindo: hospitais bloqueados, municípios parados, escolas e universidades com dados expostos. Nos Estados Unidos como na Europa, Portugal incluído.
Cada prédio desta “cidade” está cablado com dispositivos e sistemas a funcionar como numa comunidade real. O hospital tem sistemas clínicos e de imagiologia, a empresa de energia replica uma rede industrial, há terminais de pagamento, caixas automáticas, redes Wi-Fi, câmaras IP. Tudo fechado num ambiente controlado para que os ataques não saiam dali. Desde a abertura em fevereiro de 2025, o FBI diz já ter formado mais de 1.400 pessoas, entre agentes federais e outras entidades públicas. Em vez de laboratórios assépticos, os formandos entram em data centers com mais de 200 servidores físicos, alguns Windows, outros Linux, apertados e barulhentos “como na vida real”, descreve o responsável do programa.
A diferença em relação ao treino clássico é o contexto. Não se trata só de aprender comandos de consola ou como funciona um firewall, mas de tomar decisões sob pressão quando, por exemplo, um ataque de ransomware coloca um hospital simulado às escuras. Pagar ou não pagar o resgate, priorizar que sistemas reactivar, negociar com a direcção do “hospital”, falar com “políticos” locais. É teatro, mas com tecnologia real. E é aqui que se nota o fosso para a forma como muitos países europeus ainda treinam resposta a incidentes: exercícios de mesa, relatórios em PDF, pouca prática com sistemas industriais ou ambientes urbanos inteiros.
Há outro lado mais incómodo. O Kinetic Cyber Range é também usado para treinar forense digital e o uso de ferramentas que quebram a segurança de dispositivos modernos para extrair dados, muitas vezes explorando vulnerabilidades não divulgadas a fabricantes como Apple ou Google. Ou seja, o mesmo Estado que alerta para a importância de actualizações e encriptação investe em manter falhas secretas para investigação criminal. É legal e, em alguns casos, útil. Mas é um risco estrutural: cada brecha por fechar é uma porta que também pode ser usada por atacantes menos escrupulosos que o FBI.
Do lado de cá do Atlântico, a NATO e alguns países da UE começaram a montar campos de treino cibernético, mas nada com o grau de teatralização física desta cidade do FBI. Para Portugal, que já viu tribunais, hospitais e universidades afectadas por ataques, a mensagem é clara: se continuarmos a tratar a cibersegurança como assunto de sala de aula e não de rua, vamos entrar em incidentes complexos com equipas treinadas em PowerPoint contra adversários que treinam em cidades inteiras.
Fonte: TechCrunch
Um serviço dos drivers Adrenalin está a escrever dados em excesso em SSDs, sobretudo em PCs com Radeon RX 7000 e 9000. A AMD promete correção em breve,…
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
Comentários · 0