Falha no Private Relay da Apple expõe IP em logins com passkeys
Investigadores mostram que o Private Relay não esconde sempre o teu IP em Safari. O problema está no WebKit e atinge também outros browsers em iOS.
Investigadores mostram que o Private Relay não esconde sempre o teu IP em Safari. O problema está no WebKit e atinge também outros browsers em iOS.
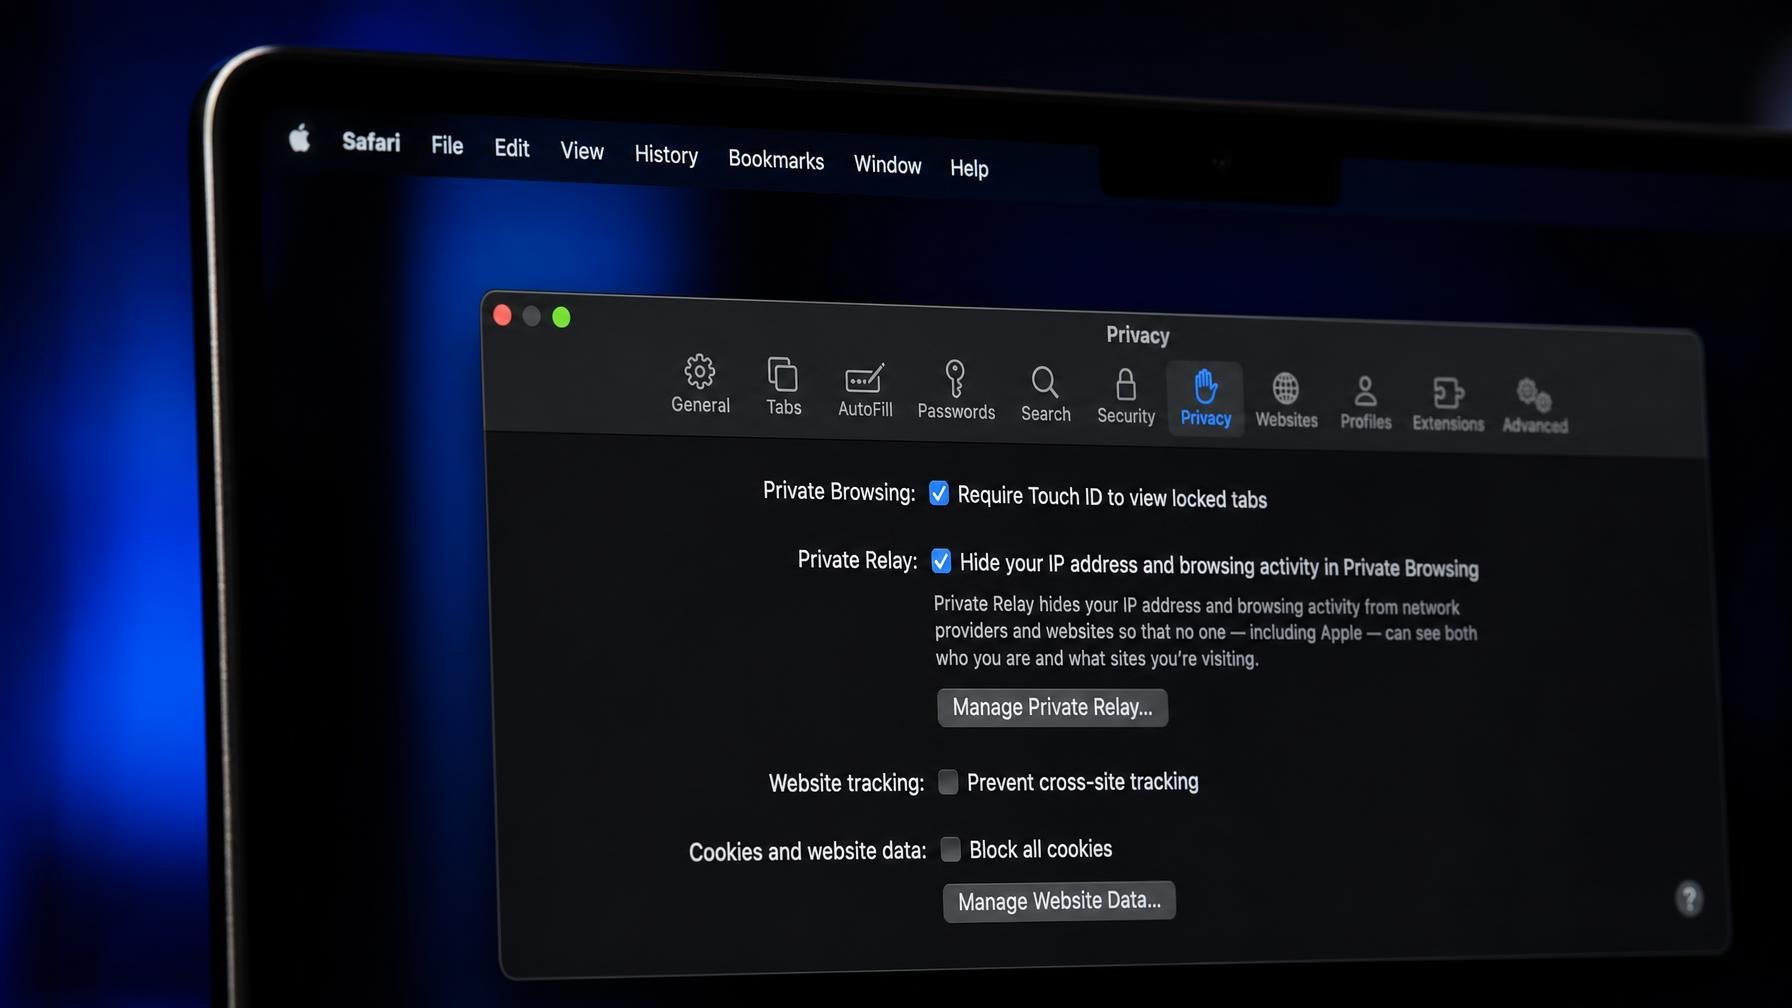
O Private Relay da Apple existe para uma coisa simples: esconder o teu endereço IP de sites e serviços quando navegas em Safari. Mas dois investigadores de segurança, Talal Haj Bakry e Tommy Mysk, descobriram que a proteção falha em cenários bem concretos. E o buraco não está só num botão mal desenhado no iCloud, está no WebKit, o motor de navegador que a Apple impõe em todo o iOS.
A peça-chave aqui são as passkeys, o método de autenticação sem palavra-passe que Apple, Google e companhia estão a empurrar para substituir logins clássicos. Quando usas uma passkey para entrar num site, a autenticação acontece fora do próprio browser. O Private Relay é uma funcionalidade do iCloud+ ligada a Safari, não é uma VPN real que intercepte todo o tráfego do sistema. Resultado: se fazes login com passkey em Safari, o pedido de autenticação pode saltar o Private Relay e revelar o teu IP ao serviço em questão.
O problema não fica fechado em Safari. Como a origem está no WebKit, qualquer browser em iOS que dependa deste motor pode vazar IP em logins com passkeys. Inclui browsers orientados para privacidade e anonimato, como o OnionBrowser e o próprio Psylo, desenvolvido pelos investigadores. Ou seja, mesmo quem fez o dever de casa e escolheu uma app “mais privada” continua preso às decisões técnicas da Apple no sistema operativo.
Mysk explicou num fio no X que já partilharam detalhes e possíveis correções com o OnionBrowser e com o Tor Project, que fornece a rede de anonimato usada por esse browser. A Apple, por seu lado, confirmou ao site 404Media que está a investigar o relatório. A palavra-chave aqui é “tempo”. Os mesmos investigadores recordam o caso do Hide My Email no iCloud, que deixava escapar o endereço real por trás dos aliases. A vulnerabilidade foi identificada em meados de 2025 e a correção só apareceu cerca de um ano depois. O padrão casa mal com a imagem de empresa obcecada com privacidade que a Apple vende em palco.
Para quem usa Private Relay a achar que tem “modo VPN” automático, isto é mais do que um detalhe técnico. Mostra como a proteção da Apple é fragmentada e fortemente dependente da arquitetura do iOS. O Private Relay cobre Safari, mas não o sistema. O WebKit é obrigatório, mas não é tratado como infraestrutura crítica de privacidade. E quando há atrasos nas correções, acabas com utilizadores de serviços teoricamente anónimos expostos sem saberem. Não é a primeira vez que o marketing de privacidade da Apple choca com a realidade, basta lembrar as discussões em torno do iCloud e de acessos internos descritas na nossa análise à falha no iCloud que deixou ex-funcionários com acesso a dados sensíveis.
Na prática, quem depende de anonimato forte não devia tratar o Private Relay como substituto de Tor ou de uma VPN robusta, sobretudo em logins com passkeys. O bug está em investigação, sim, mas enquanto o modelo da Apple for este, em que todos os browsers iOS vivem em cima do mesmo motor fechado, qualquer falha em WebKit é um risco estrutural. E nenhuma campanha de “privacidade por defeito” apaga isso.
Fonte: Engadget
O botão laranja do Ultra 4 é mais do que um atalho para o treino. Entre navegação, acessibilidade e Shortcuts, pode ser o centro de comando no pulso,…
O primeiro iPhone dobrável chega com preço de topo e concessões pouco óbvias. Entre câmaras inferiores, apps mal adaptadas e rivais mais leves, convém fazer as contas antes…
O relógio da Apple aguenta meses ligado sem dramas. Mas há sinais claros de que está na altura de lhe dar um reboot a sério.
A Apple entra finalmente no mundo dos dobráveis com o iPhone Duo, um modelo caro, com ecrã quase sem vinco e entregas já a derrapar para 2027. Fica…
Comentários · 0