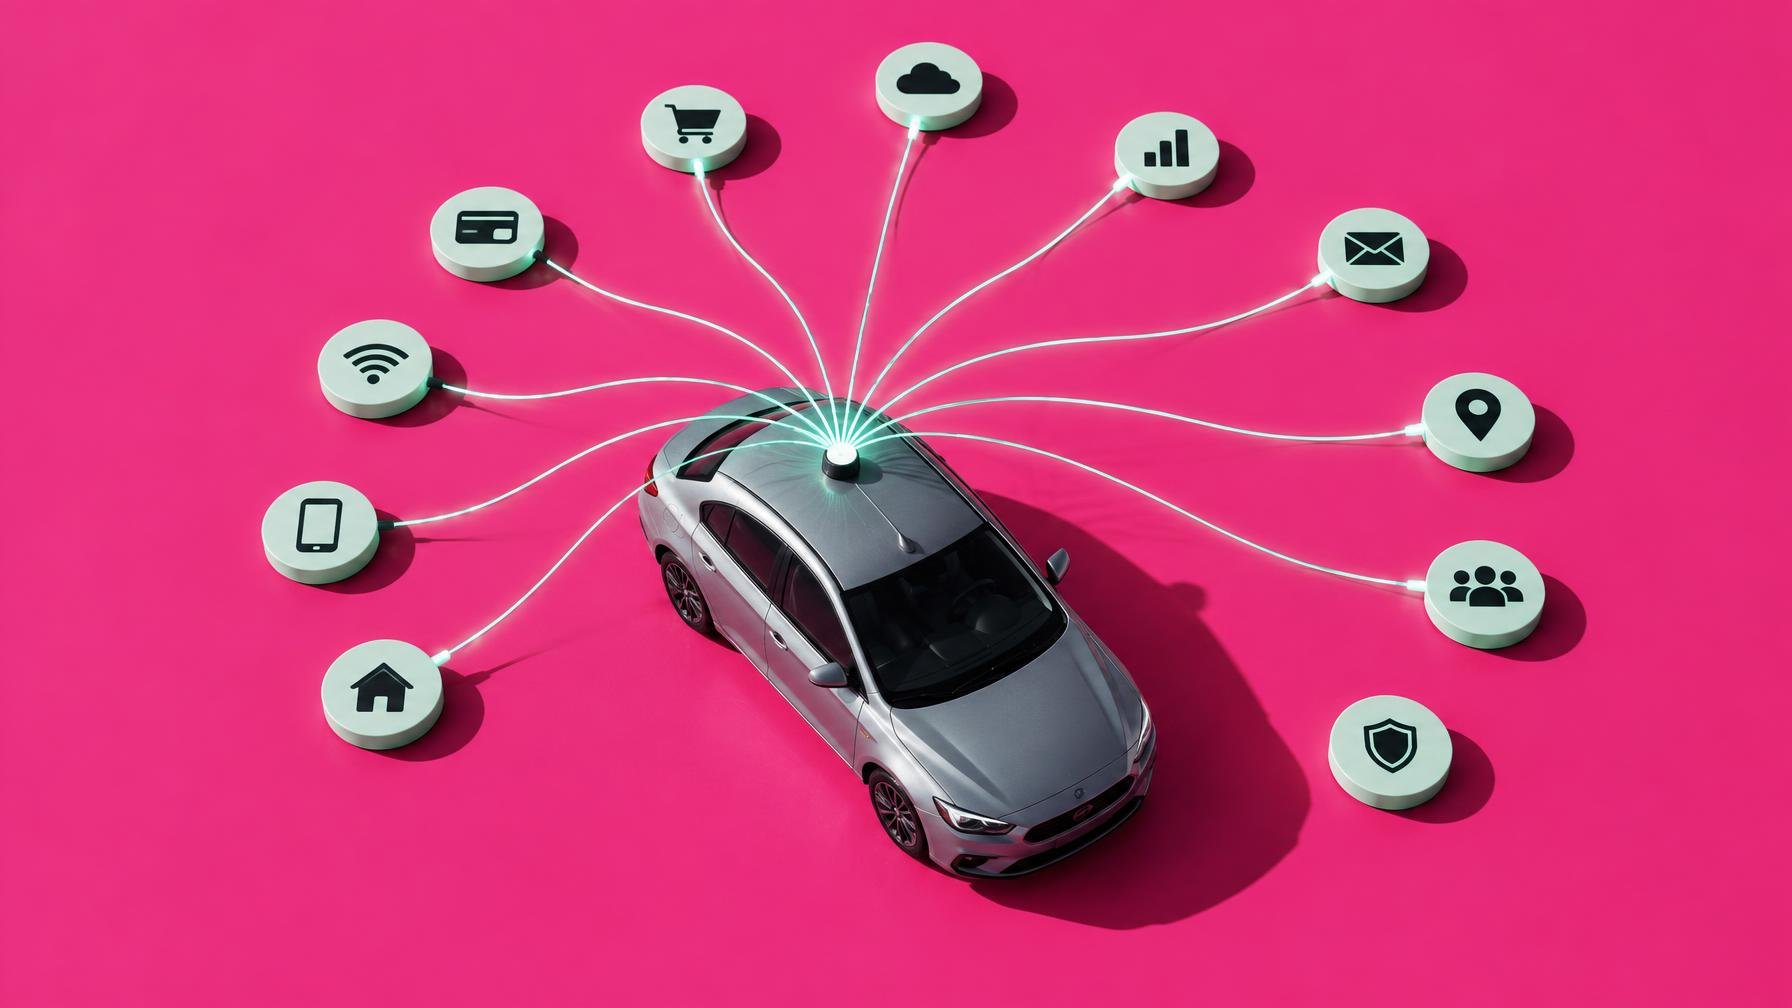
O carro novo já não é só motor e sensores, é mais um nó na rede publicitária global. Um estudo da Northeastern University, citado pelo Engadget, analisou o tráfego de 21 carros recentes e 30 aplicações móveis oficiais de construtores e encontrou partilhas extensivas de dados com empresas de publicidade e analytics. A lista inclui nomes como Google, Meta, Snap, Yahoo, Microsoft, Adobe e o data broker Acxiom.
Segundo a investigação, 19 dos 21 carros enviaram dados para pelo menos uma empresa externa através de Wi-Fi. Sete das apps estudadas passaram identificadores sensíveis como o VIN (número de chassis), endereços de email e localização precisa. Quatro dessas sete são da General Motors: myCadillac, myChevrolet, myBuick e myGMC. Cada uma enviou VINs para 10 empresas diferentes. HondaLink partilhou VINs e localização com a firma de analytics Amplitude, enquanto apps da Lincoln e da Nissan completam o grupo mais intrusivo. Ao contrário do identificador de publicidade de um telemóvel, que se pode repor, um VIN é permanente. Ligá-lo a um email é basicamente oferecer a chave para seguir o condutor entre apps e sites.
Há ainda um detalhe que interessa a quem acha que o problema está “só” no carro. Nas contas do Consumer Reports, citado no estudo, 10 dos 21 veículos não contactaram qualquer domínio de publicidade ou tracking por iniciativa própria. Mas quando se juntou a app oficial ao pacote, o cenário mudou: o Buick Envista passou a expor o dono a 23 empresas de tracking, o Nissan Ariya a 25. A Tesla aparece quase do lado oposto. O Model 3 contactou 22 empresas de publicidade e analytics diretamente a partir do carro, com a app a acrescentar apenas duas. E mesmo assim, os investigadores admitem que estes números são provavelmente conservadores, já que não conseguiram desencriptar todo o tráfego nem capturar tudo o que seguia por rede móvel.
Perante as conclusões, os investigadores contactaram 17 fabricantes e obtiveram resposta de 14. Todos garantem que os fluxos de dados respeitam os contratos com fornecedores. Sete empurram a responsabilidade para o proprietário, que supostamente deve ler e aceitar os termos de cada serviço de terceiros incluído no carro, mesmo o software pré-instalado. Cinco dizem que o tracking vem sobretudo de páginas web abertas dentro das apps. É o clássico jogo do empurra: tecnicamente está nos papéis, na prática ninguém no seu perfeito juízo lê 20 políticas de privacidade diferentes antes de emparelhar o carro novo.
A equipa analisou também as políticas de privacidade das sete apps que partilharam identificadores. Todas admitem que podem passar dados pessoais a terceiros, mas nenhuma concretiza quem são nem para quê. Quem recusa o acordo de partilha de dados da Tesla é avisado de “funcionalidade reduzida, danos graves ou problemas de interoperabilidade”. A Rivian avisa que desligar a recolha de dados pode limitar ou desativar funções como navegação e atualizações over-the-air. Honda é a exceção tímida: pediu à Amplitude para eliminar dados de localização e atualizou a HondaLink para deixar de os enviar, algo que um porta-voz confirmou ao Northeastern Global News.
O professor David Choffnes, coautor do estudo, defende que os reguladores têm de intervir. Na Europa, o RGPD já obriga a base legal clara para este tipo de partilha e limita o consentimento “forçado” por funcionalidades essenciais. Mas a realidade é que muitos carros vendidos por cá são os mesmos modelos testados nos EUA, com as mesmas apps e os mesmos SDKs de tracking integrados. Sem fiscalização ativa, a privacidade do condutor fica presa no mesmo cinto: um clique apressado em “aceitar tudo” a caminho de casa. E a ideia de que o carro é um espaço neutro desaparece no retrovisor.
Fonte: Engadget
Comentários · 0