Cold wallets de criptomoedas: o que são e quando fazem sentido
Os cofres físicos das criptomoedas prometem segurança máxima, mas não são mágicos. Explicamos como funcionam, onde falham e se fazem sentido para quem investe a partir de Portugal.
Os cofres físicos das criptomoedas prometem segurança máxima, mas não são mágicos. Explicamos como funcionam, onde falham e se fazem sentido para quem investe a partir de Portugal.
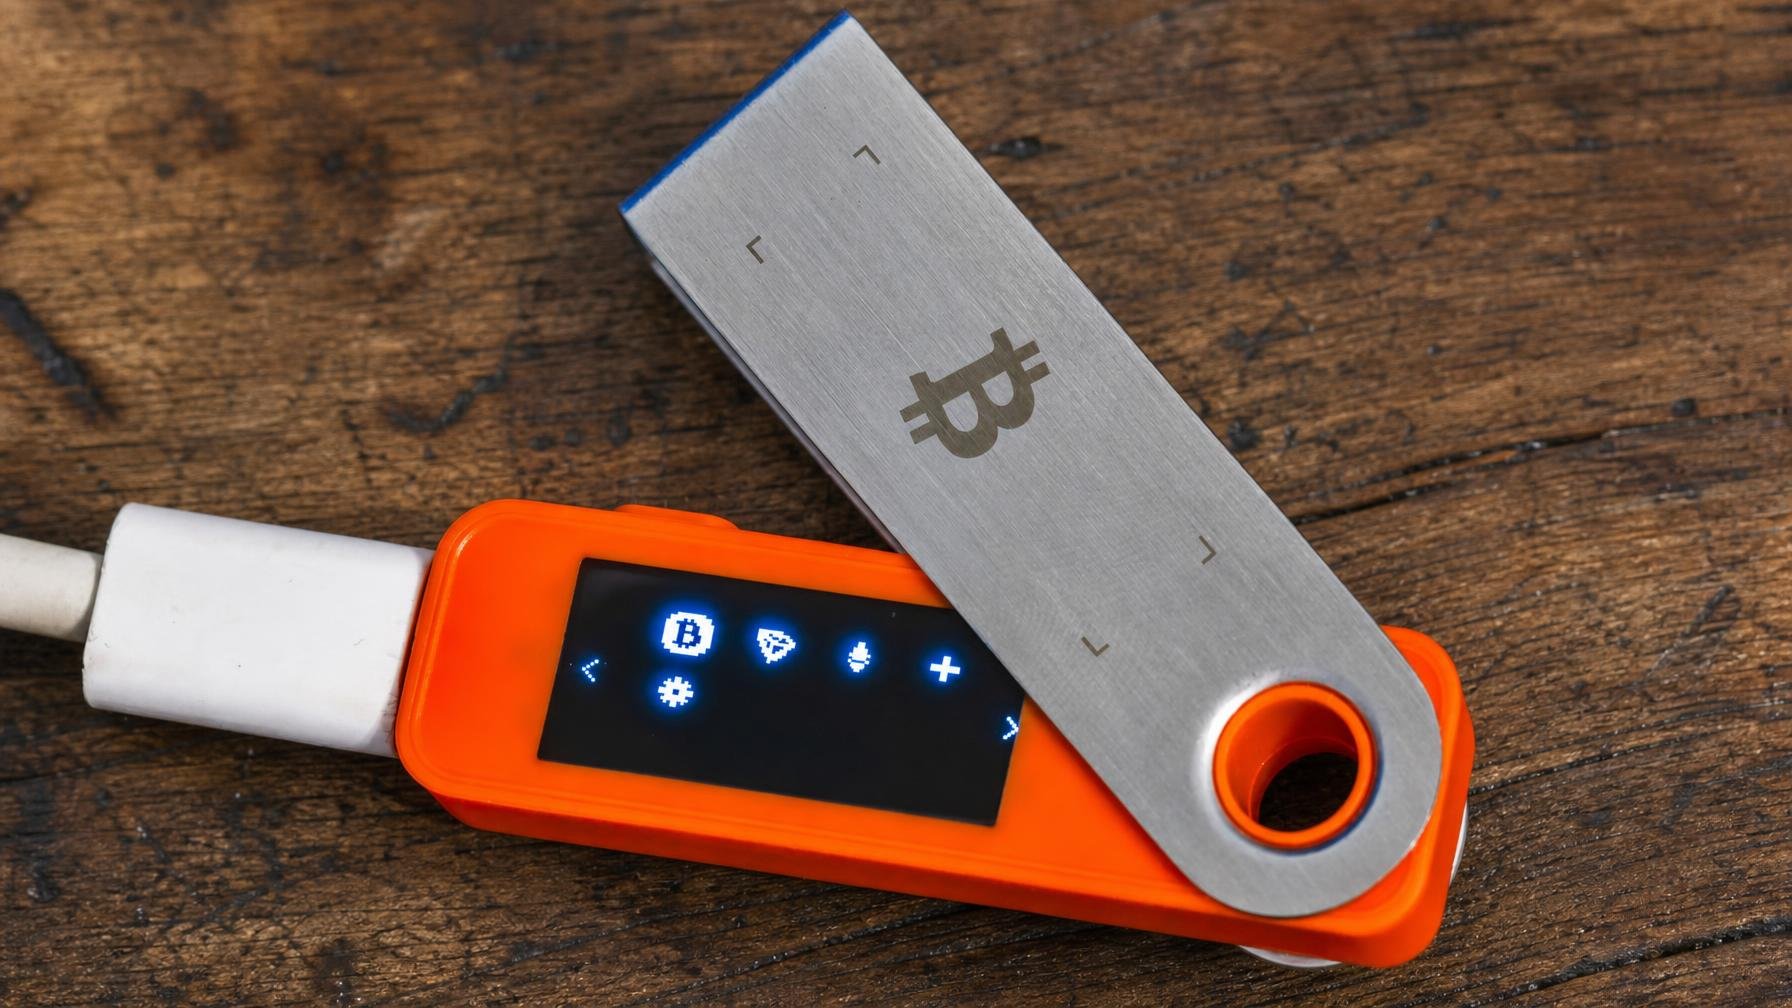
Se andas no universo cripto há mais de cinco minutos, já ouviste o mantra: “not your keys, not your coins”. A ideia é simples, embora muita gente a ignore até ser tarde demais. Se deixas Bitcoin, Ether ou afins numa corretora, o que tens é uma promessa. Se a plataforma for atacada ou simplesmente desaparecer, ficas a ver. Daí a obsessão com auto-custódia e, dentro dela, com os chamados cold wallets.
Convém alinhar conceitos. Uma carteira de criptomoedas não “guarda moedas” no sentido clássico. O saldo vive na blockchain, como um registo público. O que a carteira guarda são as chaves privadas que provam que aquele saldo é teu e te permitem movimentá-lo. Uma app no telemóvel ou no computador ligada à internet é o típico “hot wallet”. Prático, mas exposto a malware, phishing e todo o folclore habitual.
Um cold wallet é o oposto: um dispositivo que mantém as chaves privadas completamente offline. Os exemplos mais comuns são as carteiras de hardware, tipo USB com ecrã e botões, de marcas como Ledger ou Trezor. Ligas o aparelho ao computador ou telemóvel por USB, Bluetooth ou NFC, abres a app, preparas a transação, mas a parte crítica, a assinatura criptográfica, acontece dentro do hardware. As chaves nunca saem do chip seguro, a app só recebe o resultado assinado para enviar para a blockchain.
Esta separação tem consequências práticas. Mesmo que o teu portátil esteja infetado até ao tutano, o malware não consegue simplesmente roubar a chave privada, porque ela nunca é exposta. No ecrã do próprio dispositivo vês o montante e o destino e és tu que confirmas fisicamente a transação. Além disso, estes aparelhos costumam exigir PIN e, após algumas tentativas falhadas, apagam tudo. A lógica é parecida com o Secure Element dos smartphones modernos, aquele chip que guarda biometria e pagamentos, mas aqui com um nível extra de isolamento: as chaves nem sequer vivem no telemóvel.
Daí até à fantasia de “invulnerável” vai um passo que muitos dão sem ler as letras pequenas. Um cold wallet protege-te muito bem contra ataques remotos e contra falhas de corretoras, mas continua sujeito a bugs de software e erros de implementação. O caso recente de um exploit em carteiras Coldcard, que usavam chaves pouco aleatórias devido a um erro desde 2021, mostrou o óbvio: se a geração inicial das chaves falha, a casa toda assenta em areia. Não interessa se o cofre é blindado se a combinação for previsível.
Depois há o fator humano, que nenhum chip resolve. Em Portugal, onde muita gente entra em cripto com algumas centenas ou poucos milhares de euros, faz sentido enfiar 100€ num cold wallet e depois perder o papel com as 24 palavras da seed? Se perdes a seed e o dispositivo avaria ou é roubado, o dinheiro foi à vida e aí não há linha de apoio, regulador europeu ou banco de Portugal que te valha. Para pequenos montantes, uma boa carteira móvel com cópia de segurança bem tratada pode ser um compromisso mais racional. Cold wallet começa a fazer sentido quando os valores passam para uma escala em que pagar 100€ por hardware e dedicar tempo a procedimentos paranoicos deixa de ser exagero e passa a ser prudência.
No limite, um cold wallet é só isto: uma ferramenta. Muito melhor do que deixar tudo tranquilo numa corretora obscura, mas longe de ser feitiçaria. Se não estás disposto a tratar da tua segurança com a mesma seriedade com que reclamas das taxas de câmbio ou das comissões de trading, o problema não é o tipo de carteira, és tu.
Fonte: Engadget
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
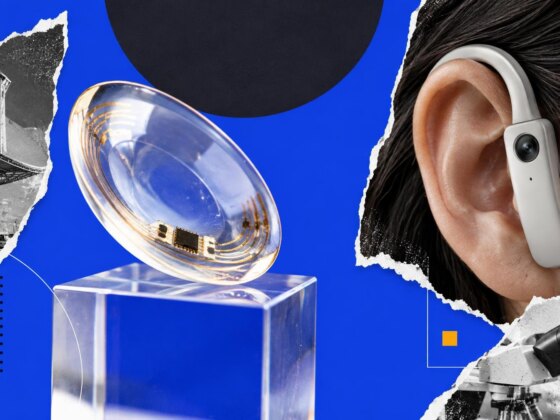
A Xpanceo está a desenvolver lentes de contacto com ecrã, sensores e IA encostada à córnea, a pensar em saúde, realidade aumentada e até missões espaciais. Falta provar…
Comentários · 0