Um investigador da StarkWare conseguiu algo que até aqui era mais tese de conferência do que realidade: enviar na rede principal de Bitcoin uma transação desenhada para resistir a um ataque de um computador quântico suficientemente poderoso. Fez-se sem soft fork, sem mudar regras de consenso, isto é, sem pedir autorização ao protocolo. Na prática, foi um truque no nível dos scripts e assinaturas, um “escape hatch” experimental.
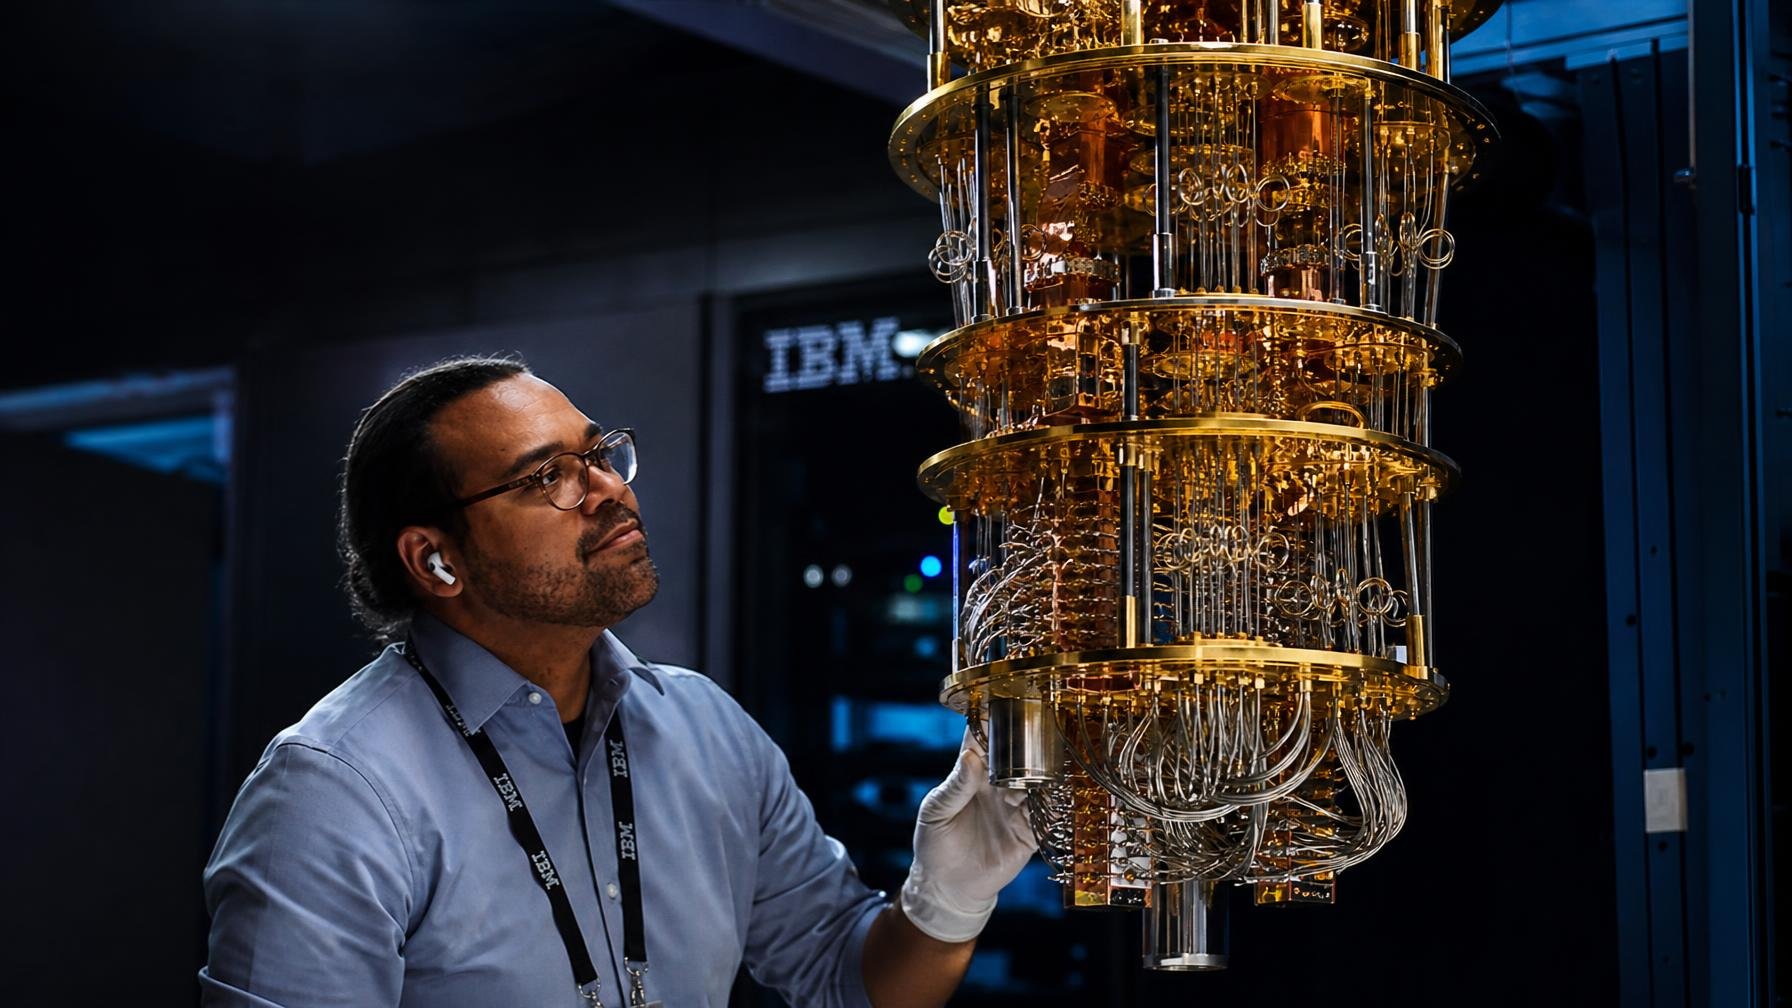
Convém pôr o feito no sítio certo. Não é a cura total para o problema quântico de Bitcoin, é a prova de que já hoje se consegue montar um esquema de proteção alternativo para quem se quiser dar ao trabalho. A ameaça é conhecida: Bitcoin assenta em criptografia de curva elíptica para as assinaturas que provam que és dono das moedas. Um computador quântico suficientemente avançado a correr o algoritmo de Shor pode derivar a chave privada a partir da chave pública exposta. Se isso acontecer, qualquer saldo com chave pública visível na cadeia torna-se um alvo potencial.
Segundo a Glassnode, cerca de 6,04 milhões de BTC, algo como 30,2% da oferta emitida, já têm as chaves públicas visíveis em on-chain. Ao preço de 80.000 dólares por bitcoin, falamos de perto de 483 mil milhões de dólares em moedas teoricamente ao alcance de quem tiver o primeiro hardware quântico realmente relevante para criptografia, o chamado Q-day. No meio desse bolo está o prémio máximo: as moedas atribuídas a Satoshi Nakamoto, que podem nunca mexer… a não ser que a primeira entidade com um monstro quântico decida ir à caça.
Não admira que a discussão entre developers de Bitcoin tenha aquecido no último ano. A linha que está a ganhar força não é a de mudar já o protocolo em pânico, mas ter um mecanismo de migração desenhado, testado e pronto a usar antes de o Q-day aparecer no horizonte. Matt Corallo, um dos primeiros programadores a trabalhar em Bitcoin, insiste que o objetivo de curto prazo devia ser simples: reduzir ao máximo o montante de moedas vulneráveis antes de existir um computador quântico relevante, para evitar um cenário de rutura em que a comunidade se sinta forçada a fazer um fork para “queimar” moedas em risco.
Corallo admite um futuro em que um soft fork desativa percursos de gasto vulneráveis quando a ameaça for séria. A polémica está em tudo o que vem a seguir: o que acontece às moedas cujos donos nunca migrarem para chaves pós-quânticas. Ficam congeladas para sempre, tipo museu criptográfico, ou passam a ser legalmente roubáveis por quem tiver o hardware certo. A indústria não está a olhar para o lado: Coinbase montou um conselho independente para segurança quântica em cripto, e em julho um consórcio que junta Coinbase, Fidelity, BlackRock, Blockstream e outros prometeu 15 milhões de dólares para investigação em segurança de Bitcoin, com foco na criptografia pós-quântica.
Ao mesmo tempo, não há consenso sobre o calendário. Gente como Michael Saylor continua a dizer que o perigo sério está a mais de uma década, enquanto a própria investigação de Coinbase lembra que começar a preparar-se na véspera é receita para desastre. Investidores institucionais como Ray Dalio usam o risco quântico como argumento para cautela extra com Bitcoin. A experiência da StarkWare não fecha nenhum destes debates, mas muda uma coisa importante: prova que um caminho prático para transações resistentes a quântica já é viável na mainnet atual. A partir daqui, continuar a ignorar o tema deixa de ser desconhecimento e passa a ser escolha.
Fonte: Gizmodo
Comentários · 0