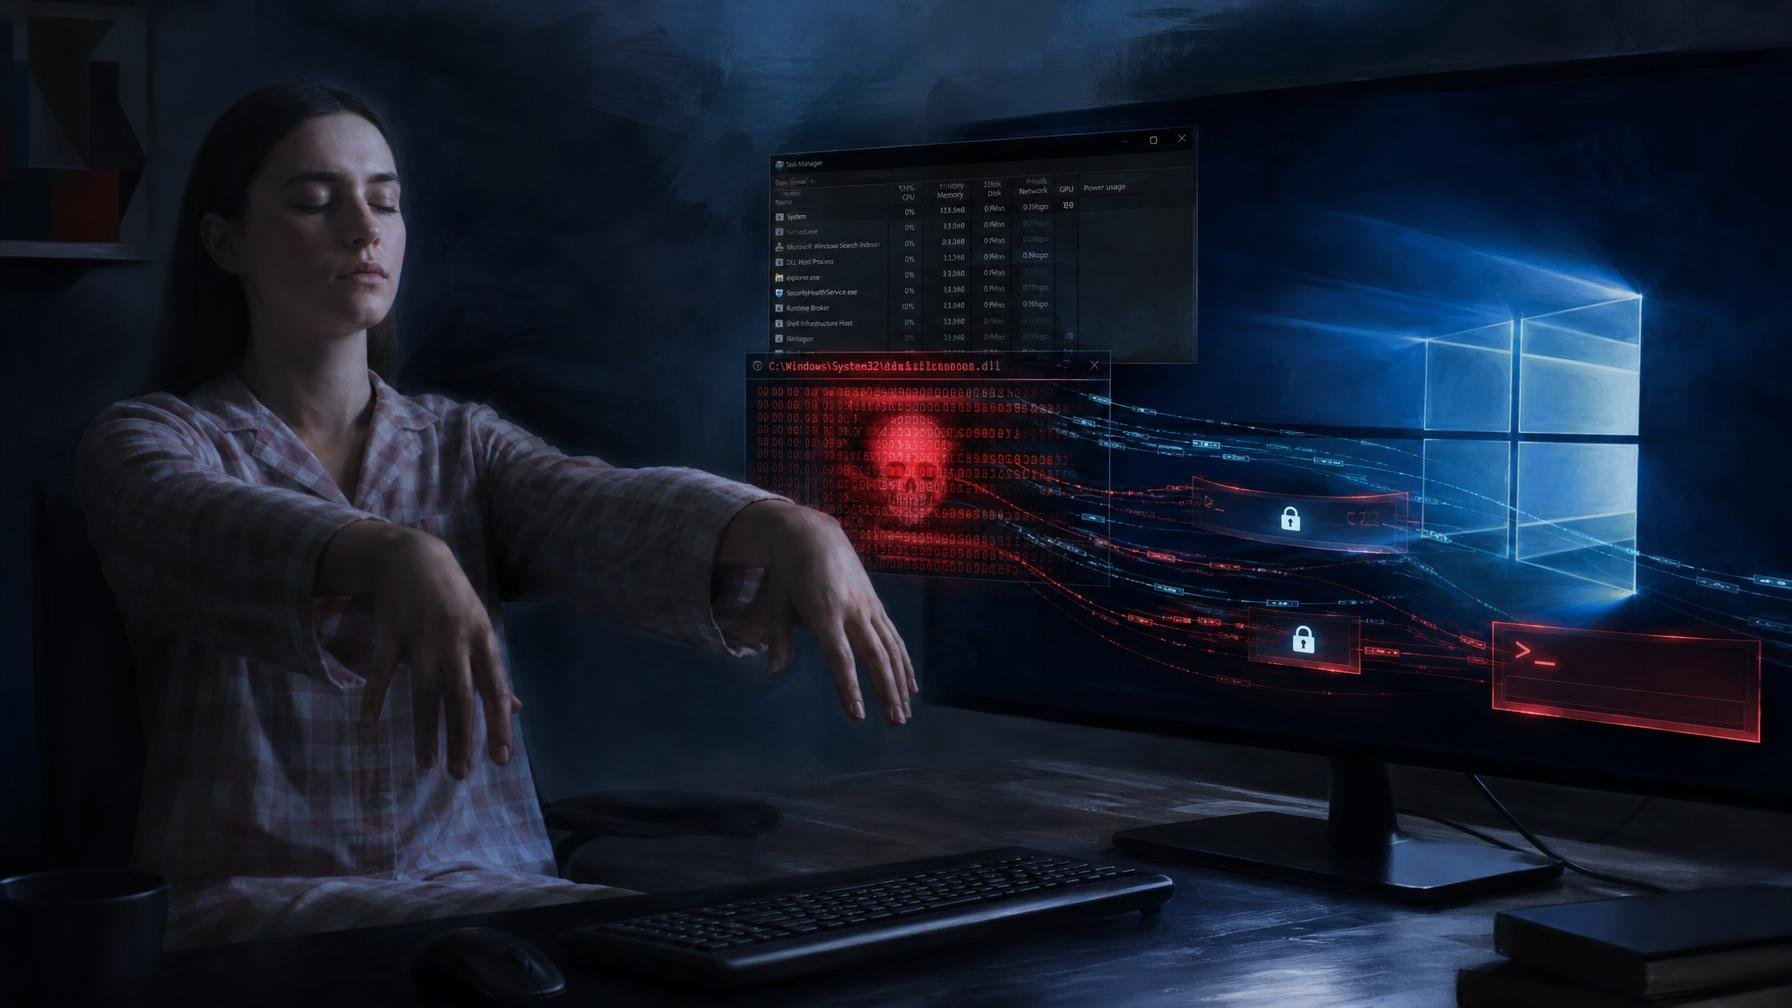
Há backdoors barulhentos, que falam demais com servidores remotos, e depois há o Sleepwalker, que prefere ficar quieto na RAM à espera de um único pacote de rede com assinatura específica. Foi assim que o investigador de malware Dominik Reichel descreveu esta nova ameaça para Windows, num relatório técnico que vale a leitura para quem acha que já viu tudo em código malicioso.
O truque central é simples na teoria e desconfortável na prática. Em vez de contactar um servidor de comando‑e‑controlo (C2) assim que se instala, o Sleepwalker inspeciona passivamente todo o tráfego que passa pela máquina à procura de um “magic packet”, um pacote com um padrão exacto. Quando o encontra, descodifica o conteúdo e interpreta-o como instruções na sua própria linguagem, com 23 operações possíveis, de agendamento de tarefas a várias formas de exfiltrar dados e executar código directamente em memória. Nada de comandos em texto legível, nada de scripts: são sequências curtas de bytes, que obrigam a reverse engineering sério para serem compreendidas.
Esta abordagem encaixa-se naquela tendência que temos visto em ataques mais sofisticados, em que a linha entre malware e ferramenta personalizada se torna difusa. Já tínhamos tido casos como o parâmetro secreto do Copilot que permitia roubar palavras‑passe, mas aqui o foco é o silêncio na rede. Como o Sleepwalker não abre uma porta óbvia nem inicia ligações para domínios duvidosos, muitos sistemas de deteção baseados em tráfego anómalo ficam cegos. Uma máquina pode estar completamente comprometida sem produzir um único alerta de outbound para “infraestrutura má”.
Do lado do disfarce, o malware apresenta-se como uma DLL de 64 bits que imita a dpapi.dll, componente legítimo da Data Protection API do Windows usada para proteger dados sensíveis. Exporta as mesmas sete funções, mas encaminha as chamadas para um ficheiro falso chamado dpapisvc.dll, que não existe no Windows original. Para completar a máscara, traz ainda recursos forjados de versão de agente de gestão da ESET e é carregado por side‑loading em ERAAgent.exe, o executável do ESET Management Agent. Só depois de confirmar que está dentro desse processo é que “adormece” na memória, o que ajuda a fugir a antivírus tradicionais e a quem ainda confia demasiado em assinaturas estáticas.
Há outro detalhe técnico que levanta sobrancelhas: o host remoto usado pelo atacante tanto pode ser um endereço de rede normal como um alvo VMware VMCI (Virtual Machine Communication Interface). Isto aponta claramente para cenários em que se quer falar com máquinas virtuais em contexto de datacenter ou infraestruturas mais complexas. Não é o tipo de coisa que se vê em campanhas de malware em massa. Como o próprio Reichel resume, o conjunto de decisões aqui é consistente com uma operação direccionada e bem financiada, não com oportunistas a mandar spam de malware por toda a internet.
Para empresas portuguesas, sobretudo quem usa agentes de gestão e antivírus em larga escala, o recado é direto. Confiar apenas em monitorização de tráfego e em agentes “blindados” é curto. É preciso olhar para cadeias de carregamento de DLLs, para assinaturas de ficheiros internos e para comportamento em memória, algo que muitas equipas ainda tratam como luxo e não como base. Num ano em que já vimos falhas críticas em serviços de identidade e cadeias de fornecimento de software, o Sleepwalker é mais um lembrete de que a superfície de ataque não está só nos e-mails de phishing. Está também nos sítios onde achamos que tudo é legítimo por definição.
Fonte: The Register
Comentários · 0