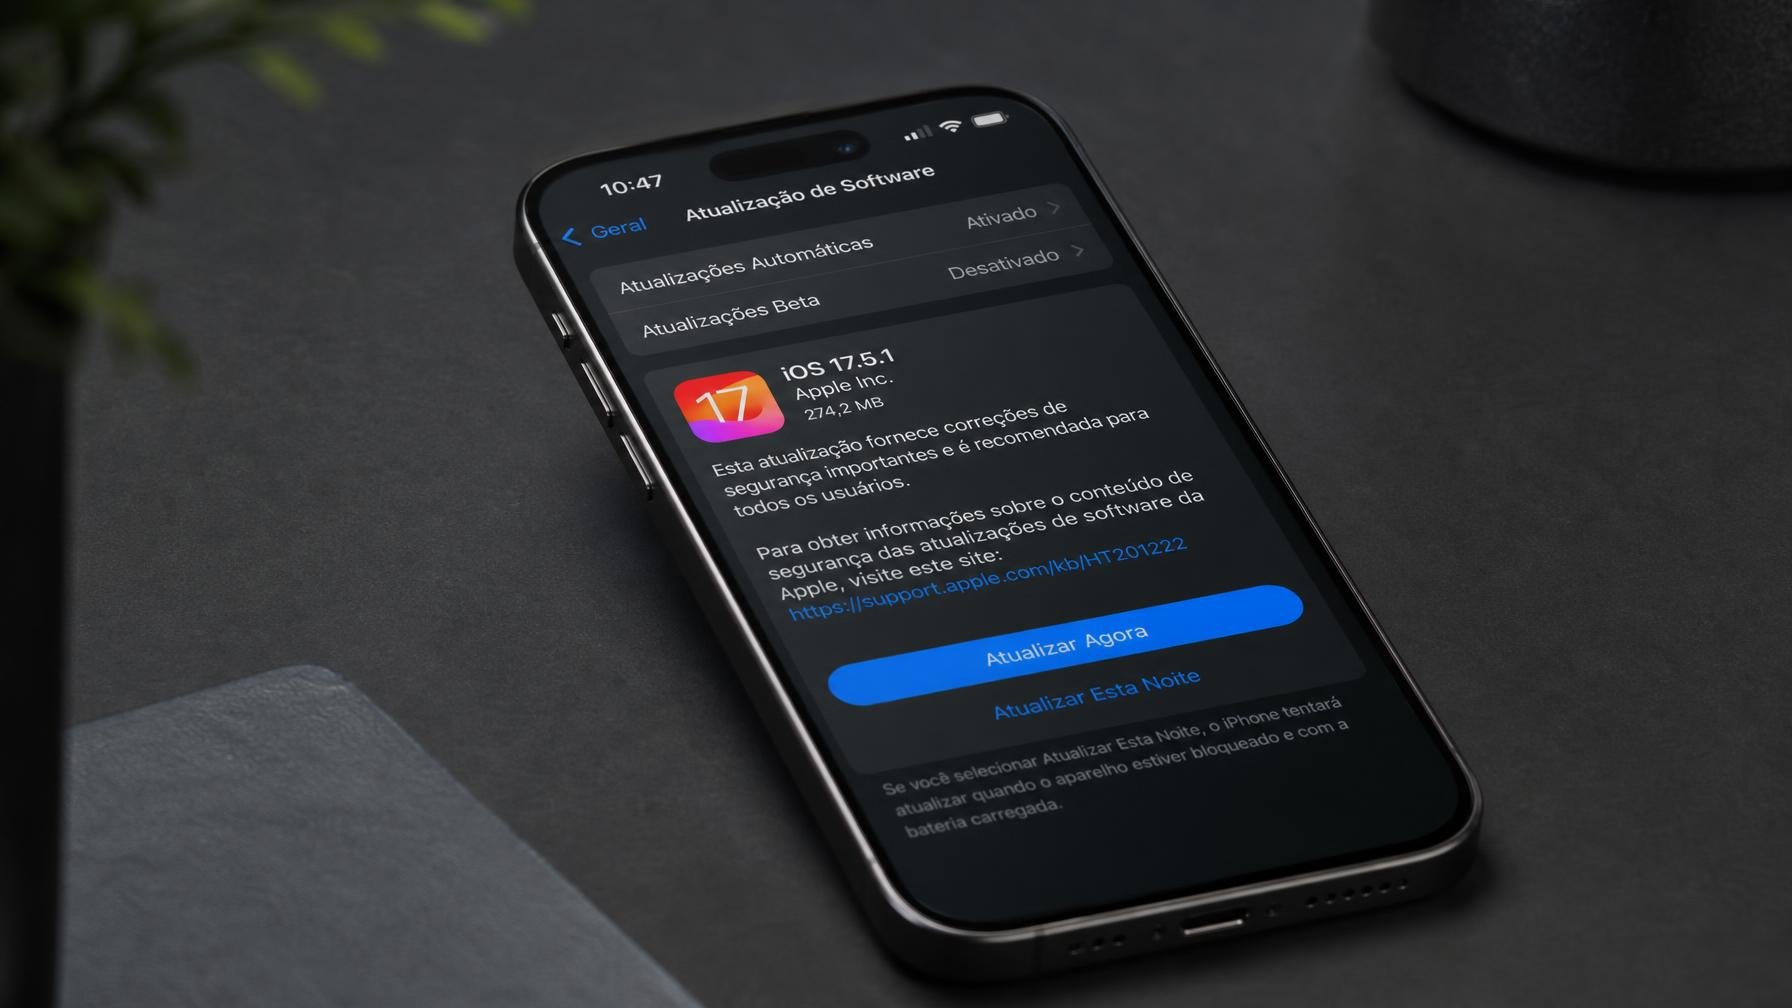
Uma simples imagem podia bastar para instalar spyware num iPhone recente. A Apple lançou a 17 de agosto um conjunto de atualizações que corrige uma falha grave no ImageIO, o framework que trata praticamente todas as imagens que passam por iOS, iPadOS, macOS e visionOS. Quem anda a trocar memes no iMessage pode não reparar, mas este é o tipo de bug que interessa a serviços de espionagem e empresas de vigilância comercial, não a script kiddies.
A vulnerabilidade, catalogada como CVE-2026-65346, foi descoberta por Nik Tsytsarkin, do Red Team X da Meta. É um integer overflow no ImageIO que pode permitir execução de código arbitrário quando o sistema processa um ficheiro de imagem malicioso. Na prática, basta o dispositivo receber e processar a imagem para o atacante conseguir escrever em memória onde não devia e assumir o controlo. Zero cliques, zero aviso, zero hipótese para o utilizador comum perceber o que aconteceu.
O alvo é muito amplo: macOS Tahoe, iPhone 11 e mais recentes, e praticamente toda a linha atual de iPad. A Apple diz que resolveu o problema com “validação de input melhorada”, a fórmula habitual que esconde o quão perto isto podia estar de uma nova cadeia de exploits no estilo Pegasus. Vulnerabilidades em parsing de imagens já foram usadas em operações como a Operation Triangulation e o exploit FORCEDENTRY, ambos associados a spyware de alto nível. É o mesmo padrão: um serviço de mensagens, uma imagem aparentemente inofensiva, e um backdoor instalado sem o utilizador tocar no ecrã.
Do lado empresarial, Adam Boynton, da Jamf, sublinha que este é o destaque do iOS 26.6.1, mas não o único problema sério. A mesma ronda de patches corrige também a CVE-2026-65329, uma falha no componente de Telephony que afeta iPhone 11 e posteriores e abre a porta à interceção de tráfego em ligações baseadas em IPsec (Internet Protocol Security). Aqui o atacante precisa de uma posição privilegiada na rede, mas para organizações que confiam em túneis IPsec para ligar filiais ou acesso remoto, isto é tudo menos teórico.
A Apple lançou ainda iOS 18.7.10 e iPadOS 18.7.10 para modelos antigos que já não recebem iOS 26, como os iPhone XS, XS Max e XR, e atualizou visionOS para 26.6.1, embora sem divulgar ainda os detalhes técnicos. Traduzindo para o dia a dia em Portugal: se tens um iPhone relativamente recente, um Mac com macOS Tahoe ou um iPad que ainda recebe updates, a prioridade é simples, instalar já as atualizações de segurança, tal como defendemos quando analisámos a recente falha na partilha de ecrã do macOS. O histórico mostra que onde há falhas deste tipo, há quase sempre alguém disposto a pagar bem para as explorar.
Mais uma vez, a Apple não comenta se a falha do ImageIO já estava a ser usada em campanhas de spyware. O silêncio é quase tão previsível como o facto de grande parte das restantes correções irem parar ao WebKit, o alvo habitual de marteladas. Para quem continua a achar que “iPhone é mais seguro, portanto estou descansado”, convém ajustar a frase: é mais seguro do que muito Android barato, mas também é um dos dispositivos mais valiosos do planeta para quem vive de vigiar políticos, jornalistas e executivos. A diferença faz-se na velocidade com que se instala um patch, não num slogan de marketing.
Fonte: The Register
Comentários · 0