A Valve está a avisar clientes europeus de hardware Steam que os seus dados pessoais podem ter ido parar a mãos erradas. A falha não foi nos servidores da Steam, mas no parceiro de logística europeu, a CEVA Logistics, que sofreu uma fuga de dados com impacto direto em quem encomendou dispositivos Steam na Europa.
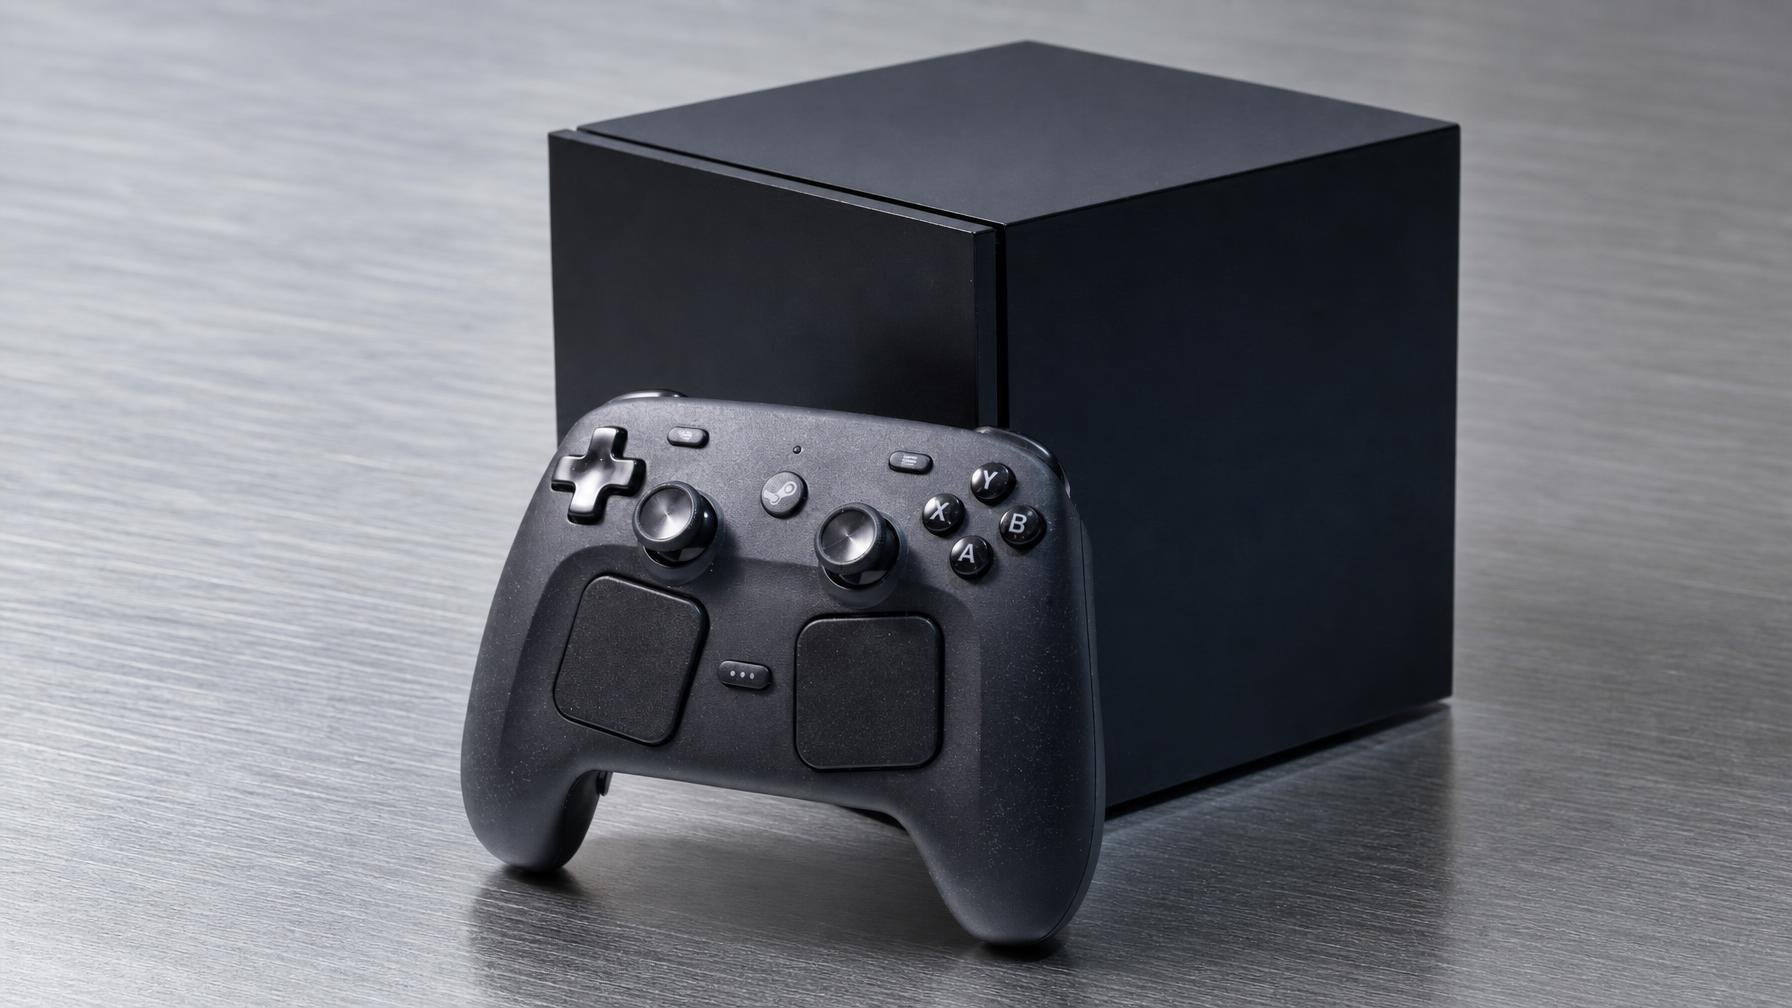
Num email enviado aos clientes, a Valve explica que o ataque à CEVA aconteceu entre 29 de julho e 1 de agosto. Nesse intervalo, a empresa guardava informação de entregas de encomendas de produtos como a nova Steam Machine e o Steam Controller. Em causa estão dados como nome, morada, número de telemóvel e endereço de email. Nada de cartões de crédito ou palavras-passe, mas mais do que suficiente para encher a tua caixa de entrada de tentativas de burla bem credíveis.
A Valve assume que os dados de clientes europeus “foram provavelmente comprometidos”, porque a CEVA guarda esta informação de entrega até 90 dias depois da encomenda. É o tipo de detalhe operacional que quase nenhum utilizador conhece, até correr mal. E correu. Tal como noutras fugas recentes, como a brecha massiva da Framework, o elo fraco não é a empresa que vês na capa, é quem está na cadeia por trás, a tratar da logística ou do suporte.
O aviso da Valve é bastante claro sobre o que vem a seguir: espera mensagens falsas por email, SMS ou até chamadas telefónicas a fingir que vêm da Steam, da própria Valve ou de uma transportadora. Os atacantes podem usar a tua morada para “provar” que são legítimos e pedir que confirmes uma entrega, pagues uma taxa de alfândega mínima ou acedas a um site para “validar” a encomenda. A recomendação da Valve é direta: trata todos esses contactos como falsos.
Há algum lado positivo no meio disto. A CEVA não tem acesso a dados de pagamento, palavras-passe, códigos Steam Guard ou histórico detalhado de compras na plataforma. A Valve sublinha que questões de conta só são tratadas através do portal oficial help.steampowered.com, e que não contacta utilizadores para resolver problemas de conta por email, chat da Steam ou Discord. Se alguém o fizer em nome da Valve, parte do princípio de que é fraude e não cliques em links, muito menos introduzas credenciais.
Para quem compra hardware na Europa, a mensagem é desagradável mas previsível. Regulamentos como o RGPD deviam ter levado as empresas a apertar a segurança dos terceiros com quem trabalham, mas continuamos a ver o mesmo padrão: serviços modernos, cadeias de fornecedores antiquadas. A Valve ao menos foi rápida a comunicar, o que nem sempre acontece. Falta perceber se esta transparência se traduz em mudanças reais na forma como escolhe e audita parceiros, ou se o próximo lançamento de hardware vai repetir o mesmo guião com outro nome na etiqueta da transportadora.
Fonte: The Verge
Comentários · 0