Framework sofre fuga de dados massiva e expõe clientes em todo o mundo
A marca de portáteis modulares confirma um ataque que expôs dados pessoais de todos os clientes. Não houve acesso a pagamentos, mas o dano de confiança é bem real.
A marca de portáteis modulares confirma um ataque que expôs dados pessoais de todos os clientes. Não houve acesso a pagamentos, mas o dano de confiança é bem real.
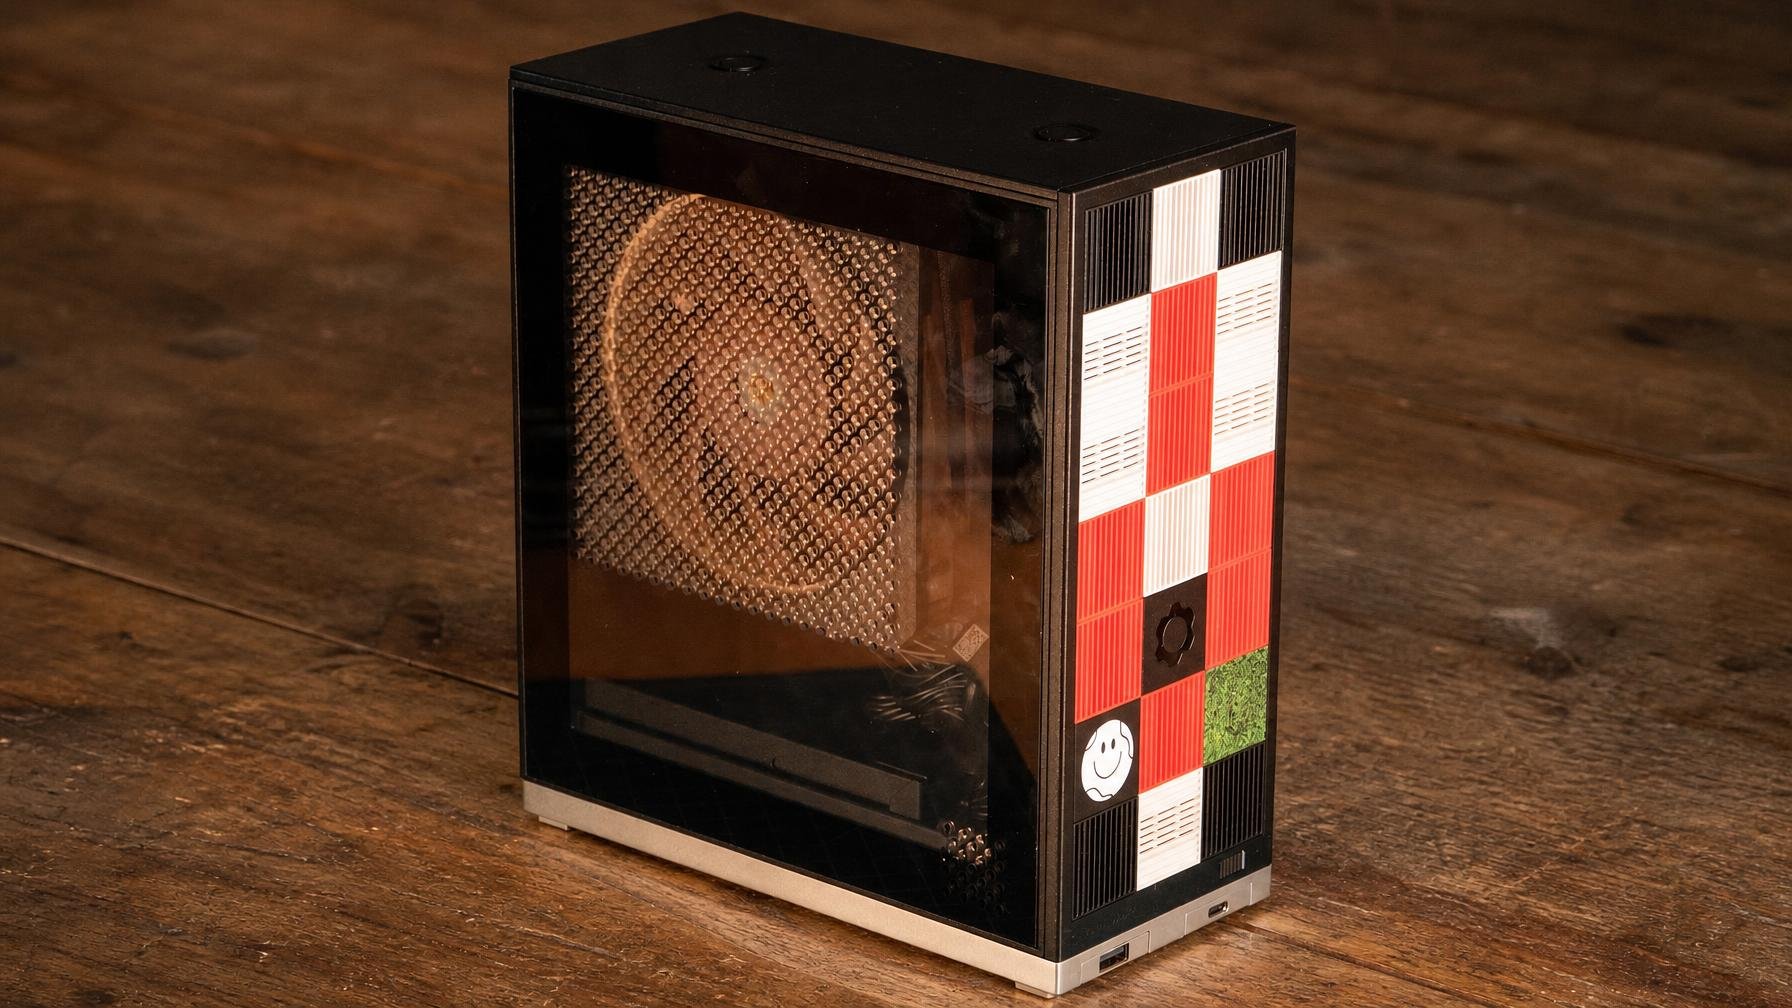
A Framework, aquela marca de portáteis modulares que muita gente vê como o lado “ético” do hardware, acaba de levar um murro digital no estômago. Uma fuga de dados expôs informação pessoal de todos os clientes, segundo o próprio porta-voz citado pela imprensa especializada.
Os dados expostos incluem nomes, emails, números de telefone, endereços físicos e IPs de login. Fica de fora, de acordo com os emails enviados aos clientes, a parte mais sensível em termos imediatos: dados de pagamento e detalhes de encomendas. Não é pouco, mas também não é o cenário de cartão de crédito a circular em fóruns obscuros. Ainda assim, a soma de identidade, contacto e histórico de acessos chega para alimentar phishing dirigido e tentativas de roubo de identidade durante anos.
A origem do problema está num software de analytics, o Metabase Cloud, afectado por uma vulnerabilidade de dia zero, ou seja, uma falha desconhecida até ser explorada. A Metabase já veio dizer em post público que a falha foi corrigida, mas quem usa versões self-hosted tem de actualizar manualmente para fechar a porta. Aqui entra o lado menos simpático da dependência em ferramentas open source e serviços externos: podes ter uma boa política de segurança interna e, mesmo assim, ficas exposto pelo elo fraco da cadeia.
Para quem comprou Framework na Europa, incluindo Portugal, o impacto é idêntico ao de qualquer outro cliente. O aviso é global e o porta-voz confirmou que “todos os clientes” foram afectados, sem números concretos. Dados como morada e email são ouro para campanhas de phishing minimamente credíveis, ainda por cima vindas de uma marca que vende sobretudo online. Quem anda preocupado com ataques de engenharia social sabe que isto pesa quase tanto como uma fuga de números de cartão, sobretudo num contexto em que a escala das fraudes digitais já justificou movimentos como a compra da BioCatch pela Visa para reforçar a detecção de abuso com IA, algo que analisámos na nossa peça sobre fraude e biometria comportamental.
Em termos de timing, a coisa não podia ser pior para a Framework. A empresa tem sido atingida pela escassez e subida de preços da memória, ao ponto de ter aumentado preços duas vezes em 2026 e até reduzido a RAM base de um dos seus modelos, já depois de o ter anunciado em pré-venda. Para uma marca pequena que vive da boa vontade da comunidade e da narrativa “somos melhores que os gigantes”, um incidente destes corrói precisamente o activo que mais conta: confiança. Transparência ajuda, mas não apaga o facto de ter sido um cliente a descobrir o problema e a divulgá-lo antes de a história estar bem explicada.
Se tens uma conta Framework, o básico não é opcional: mudar a password, garantir que não a reutilizas noutros serviços, ligar autenticação de dois factores onde for possível e olhar com cuidado para emails e SMS que digam vir da marca ou de parceiros de logística. A parte técnica da falha já foi resolvida no Metabase, mas o rasto dos dados roubados vai durar bem mais que o ciclo de um portátil modular. A ironia é dura: a Framework vende máquinas fáceis de reparar, mas a confiança do utilizador não vem com peças de substituição.
Fonte: CNET
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0