Ataques a sistemas de água nos EUA reacendem medo de ciber-guerra física
Infraestruturas de água em vários estados dos EUA estão a ser visadas por hackers associados ao Irão. Não há torneiras secas, mas o alerta devia ecoar na Europa inteira.
Infraestruturas de água em vários estados dos EUA estão a ser visadas por hackers associados ao Irão. Não há torneiras secas, mas o alerta devia ecoar na Europa inteira.
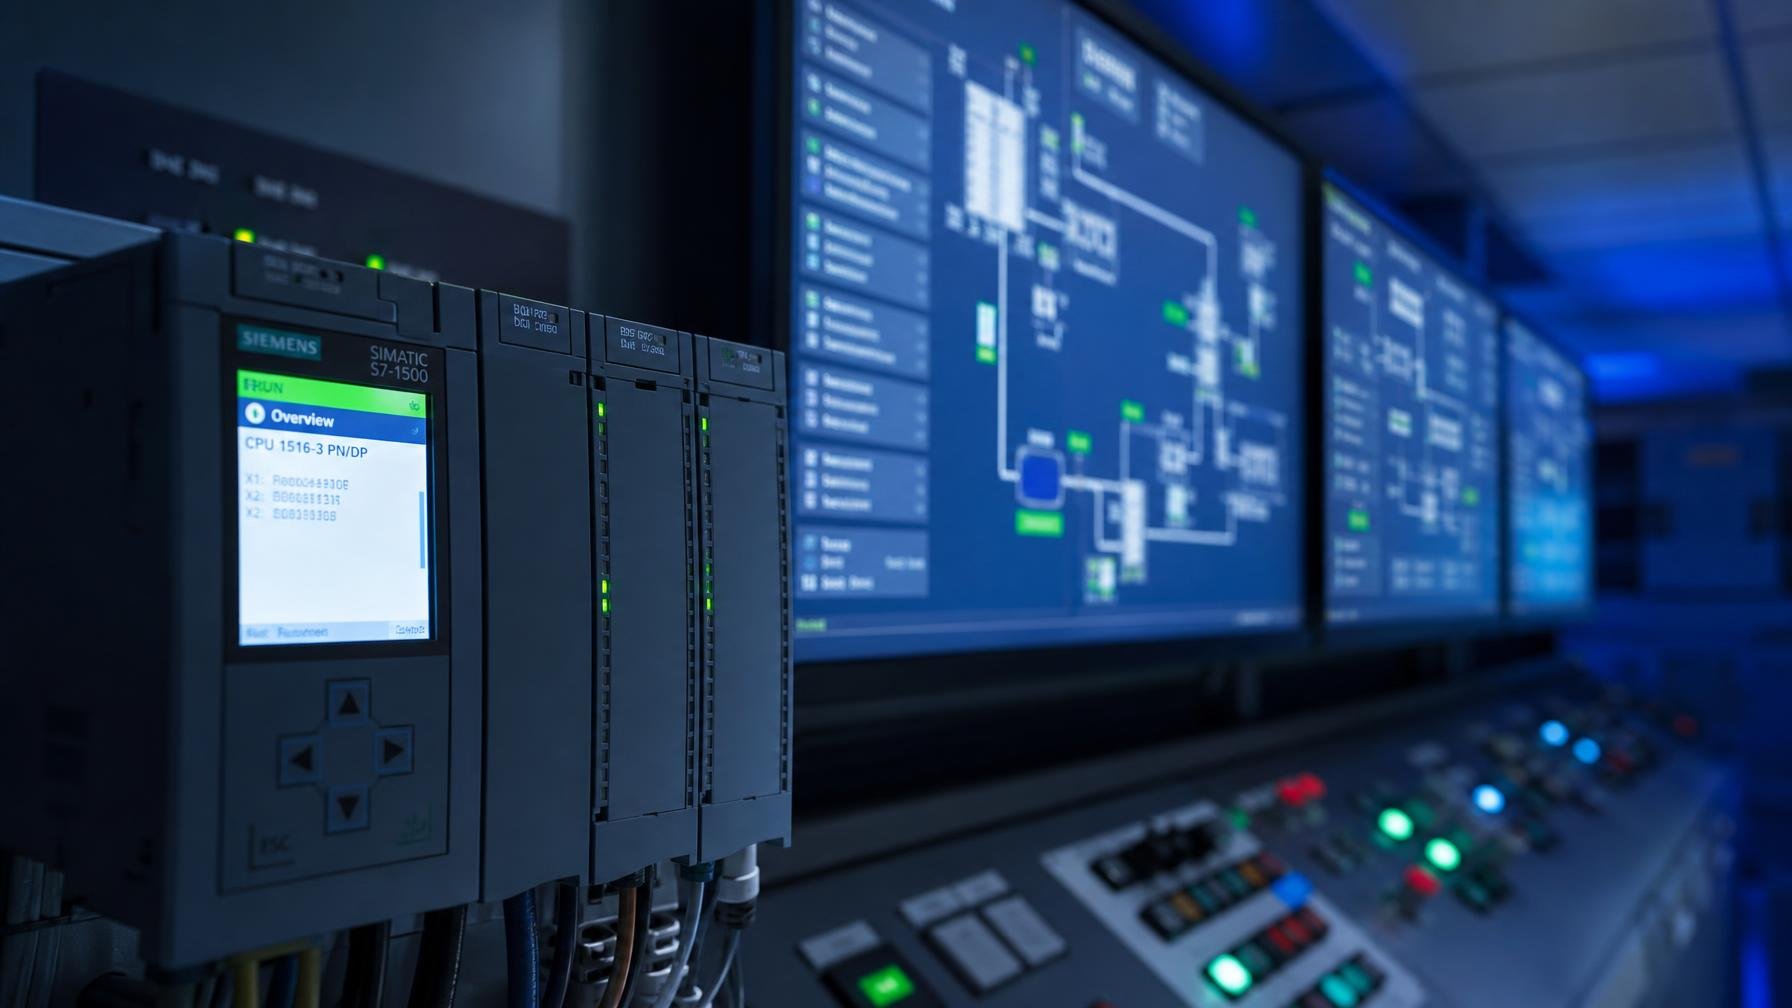
Primeiro foi o Minnesota, agora chegam relatos da Geórgia e do Michigan. Sistemas de água municipais nos EUA estão a ser visados em série, num conjunto de ciberataques que as autoridades e investigadores ligam a grupos apoiados pelo Irão. Ainda não houve torneiras secas nem água contaminada, mas a lista de intrusões em infraestruturas críticas está a crescer depressa demais para ser ignorada deste lado do Atlântico.
Segundo um aviso recente do FBI, empresas do chamado Water and Wastewater Sector em pelo menos sete estados reportaram incidentes desde 27 de julho. Em alguns casos houve degradação das operações, noutros, como agora na Geórgia e no Michigan, a atividade maliciosa foi detetada a tempo e tratada localmente, sem impacto de saúde pública. O padrão, porém, é claro: atacantes a explorar controladores industriais PLCs (programmable logic controllers) ligados à internet, com foco inicial em equipamentos da Rockwell Automation/Allen-Bradley.
A agência de cibersegurança norte-americana CISA já tinha ido mais longe, alertando que dispositivos da Schneider Electric, Siemens e possivelmente outras marcas também estavam na mira de atores afiliados ao Irão. Investigações privadas, como as da Tenable, apontam o dedo ao grupo CyberAv3ngers, associado aos guardas revolucionários iranianos e conhecido por campanhas anteriores contra alvos industriais. Oficialmente, nem o FBI nem o Minnesota quiseram confirmar a autoria, mas a coincidência técnica com ataques passados não ajuda a tese de acidente.
O detalhe mais desconfortável para qualquer operador europeu de água ou energia é este: os atacantes não estão a inventar nada de sofisticado. Estão a aproveitar a mistura clássica de PLCs expostos à internet, passwords fracas ou por defeito e redes OT coladas à rede IT como se estivéssemos em 2005. A diferença é que agora o contexto é um conflito geopolítico ativo entre EUA e Irão. Deixar painéis de controlo de estações de tratamento acessíveis a partir de um browser é pedir para que deixem de ser só um problema de auditoria e passem a ser uma arma.
Há aqui também uma lição incómoda para a narrativa mais high-tech da segurança. Enquanto discutimos agentes de IA ofensivos e worms que controlam assistentes como o Copilot, como descrevemos no artigo sobre um worm capaz de se espalhar em documentos Office, o que continua a abrir portas em infraestruturas críticas são velhos erros básicos. A automação industrial corre hoje em cima de sistemas pensados para uptime, não para segurança. E quando entram na arena da ciber-guerra, essa prioridade fica exposta em direto.
Portugal e o resto da Europa não estão fora deste jogo, só estão a voar abaixo do radar mediático. Operadores de água, energia e transportes usam o mesmo tipo de PLCs e software SCADA, muitas vezes com os mesmos maus hábitos de configuração. A diferença é que nos EUA o FBI e a CISA publicam avisos detalhados, enquanto por cá preferimos o silêncio operacional. O que se está a passar na Geórgia ou no Minnesota é um ensaio demasiado público do que pode acontecer quando infraestruturas críticas são tratadas como mais um segmento da rede corporativa. Ignorar isto e continuar a acrescentar telemetria e acesso remoto sem repensar a segurança não é ingenuidade, é teimosia perigosa.
Fonte: The Register
Deutsche Telekom, Orange, Telefónica e Vodafone querem espectro e um parceiro orbital para cobertura direta ao telemóvel, numa alternativa europeia à constelação de Elon Musk.
Muita domótica continua dependente da cloud. Com algumas escolhas certas, consegues manter luzes, fechaduras e sensores a funcionar mesmo quando o router cai.
Depois de pressão do governo alemão, o software passa a chamar-se Tesla Assisted Driving. O problema continua a não ser só o nome, é o que o carro…
A Xpanceo está a desenvolver lentes de contacto com ecrã, sensores e IA encostada à córnea, a pensar em saúde, realidade aumentada e até missões espaciais. Falta provar…
Comentários · 0