Zoom corrige falha crítica que permite roubo de contas no Windows
Bug grave no cliente e SDK para Windows podia permitir a um atacante assumir contas Zoom sem qualquer autenticação. Há mais três falhas de escalada de privilégios já corrigidas.
Bug grave no cliente e SDK para Windows podia permitir a um atacante assumir contas Zoom sem qualquer autenticação. Há mais três falhas de escalada de privilégios já corrigidas.
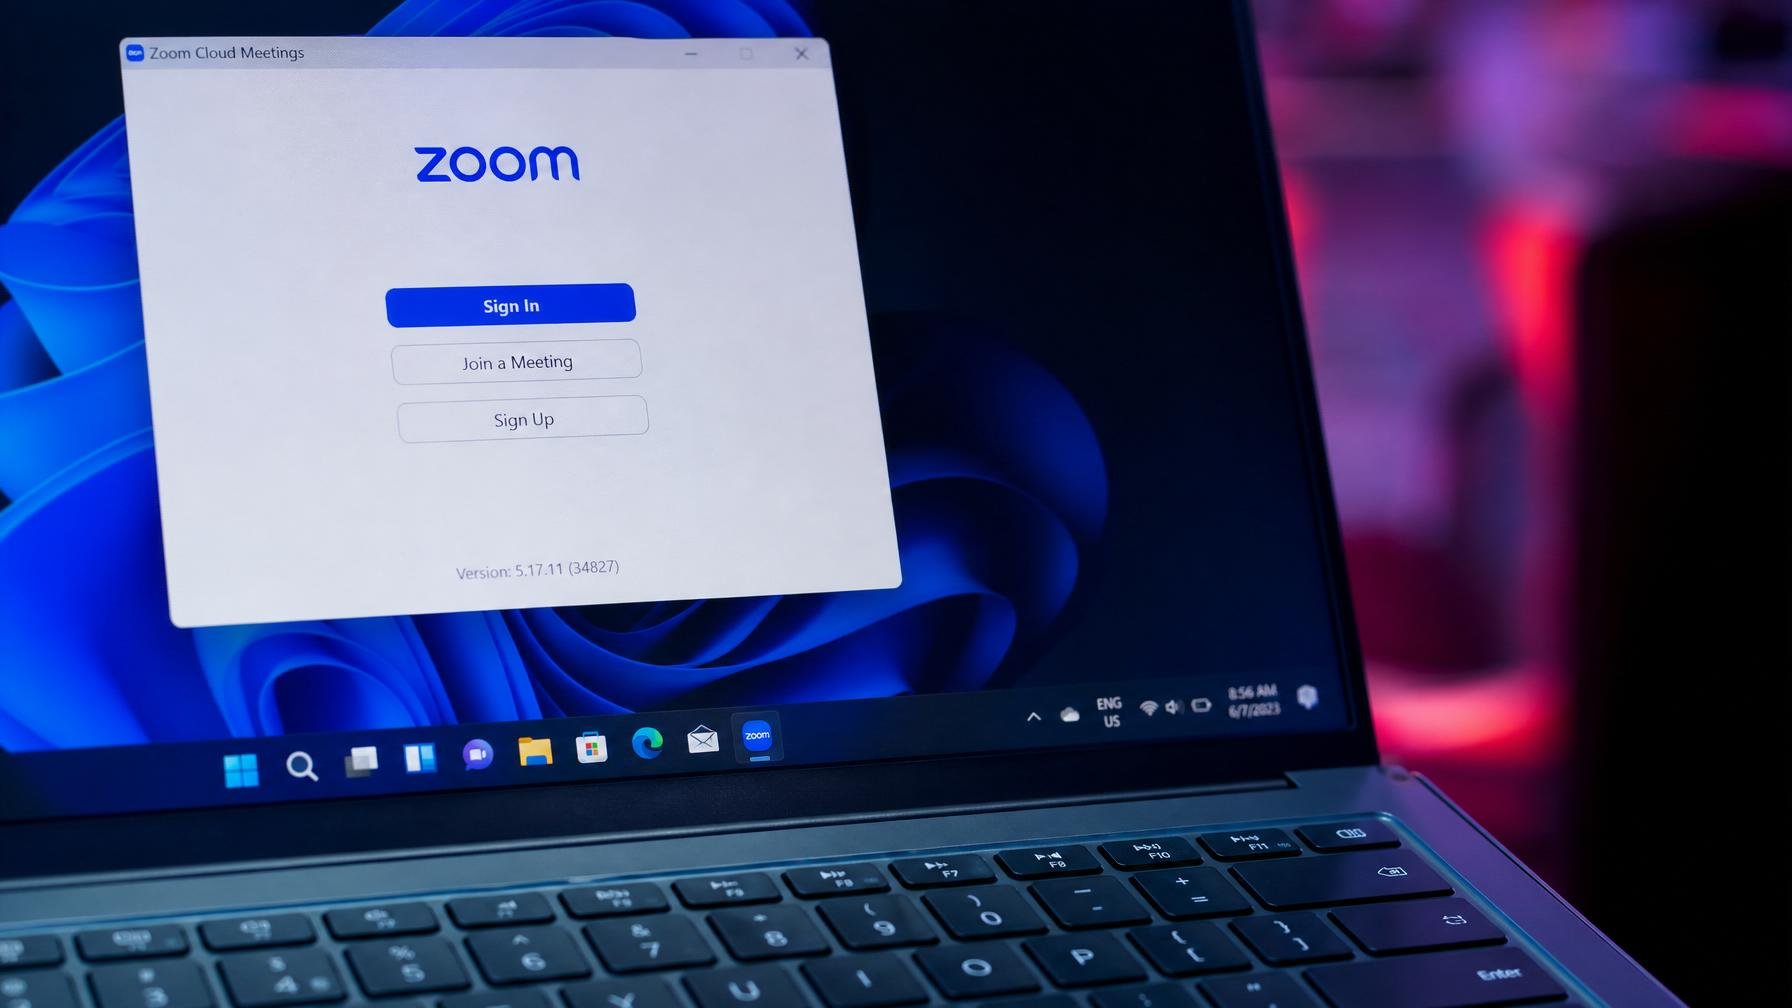
Se usas Zoom no Windows e ainda não actualizaste, estás a confiar num cliente com uma falha marcada com 9,8 em 10 na escala de gravidade. A empresa revelou o CVE-2026-53412, um problema classificado como crítico que permite a um atacante assumir contas via rede sem precisar de credenciais.
A vulnerabilidade afecta o Zoom Workplace para Windows antes da versão 7.0.0, o cliente VDI para Windows antes das versões 7.0.10, 6.6.15 e 6.5.18, e o Meeting SDK para Windows antes da versão 7.0.0. Em português claro, praticamente todo o lado Windows da plataforma que ainda não tenha sido actualizado em julho está em risco teórico. A origem é descrita apenas como improper input validation, ou validação incorrecta de dados de entrada, um clássico que continua a abrir portas que já deviam estar soldadas há anos.
O detalhe técnico fica por aqui, porque o Zoom decidiu não divulgar mais nada. Estratégia típica quando a falha é séria: quanto menos pistas se dão a potenciais atacantes, melhor, pelo menos até a maioria dos clientes estar em versão segura. O problema é que isto deixa equipas de TI e responsáveis de segurança a trabalhar quase às cegas, apenas com uma nota de rodapé a dizer “façam update”. As mesmas organizações que já lidam com kits de phishing que contornam MFA em minutos, como temos visto em ataques a contas Microsoft 365, veem agora mais uma frente aberta no software de videoconferência que se tornou básico no dia-a-dia.
Para o utilizador comum, a história é menos glamorosa e mais prática: abrir o Zoom, aceitar a actualização e seguir com a vida. Em contexto empresarial, especialmente em ambientes VDI e salas Zoom Rooms, a conversa é outra. Há políticas de change management, janelas de manutenção, compatibilidades a validar. É aí que uma falha que permite account takeover sem autenticação devia disparar alarmes a sério. Se um atacante conseguir tomar conta de uma conta com permissões administrativas ou acesso a calls sensíveis, não precisa de muita imaginação para transformar uma vulnerabilidade técnica numa fuga de informação bem concreta.
O pacote de correcções não traz só o CVE-2026-53412. O Zoom arrumou mais três falhas de alta gravidade, todas relacionadas com escalada de privilégios em Windows: uma condição de corrida TOCTOU (time-of-check to time-of-use) no Zoom Workplace, VDI Client, Rooms e Remote Control, outra de gestão de privilégios no Zoom Rooms, e ainda mais um problema de validação de input no plugin VDI. Nestes casos é preciso acesso local autenticado, o que baixa o drama, mas num cenário de ataque em cadeia estes bugs são peças perfeitas para passar de utilizador comum a administrador.
Por agora, o Zoom diz não haver sinais de exploração activa destas vulnerabilidades. A boa notícia é essa. A má é o déjà vu: dependemos de um cliente pesado e omnipresente, cheio de funções, que continua a tropeçar nas mesmas classes de erros. Quem gere parques de máquinas em Portugal, de escolas a empresas, tem aqui uma tarefa simples mas urgente: empurrar a actualização de Zoom Workplace e clientes VDI para todas as instalações Windows. Deixar isto para “quando houver tempo” é exactamente o tipo de brecha em que os atacantes costumam entrar.
Fonte: BleepingComputer
Os routers gastam pouco, mas morrem ao mesmo tempo que as luzes. Com um pequeno inversor e baterias de ferramentas, podes ter internet durante horas num corte de…
Se apareceu um pequeno auscultador de telefone fixo na barra de estado do teu Android, quase de certeza é o Wi-Fi Calling. Explicamos o que significa, se vale…
O Gmail deixa-te desfazer o envio de emails por até 30 segundos, mas vem limitado a 5 por omissão. Há mais três definições que convém ajustar se passas…
Um jornalista do Android Police contou 50 toques extra em cinco dias só para escolher cartão. Duas definições já presentes no Android da Samsung quase eliminam os pedidos…
Comentários · 0