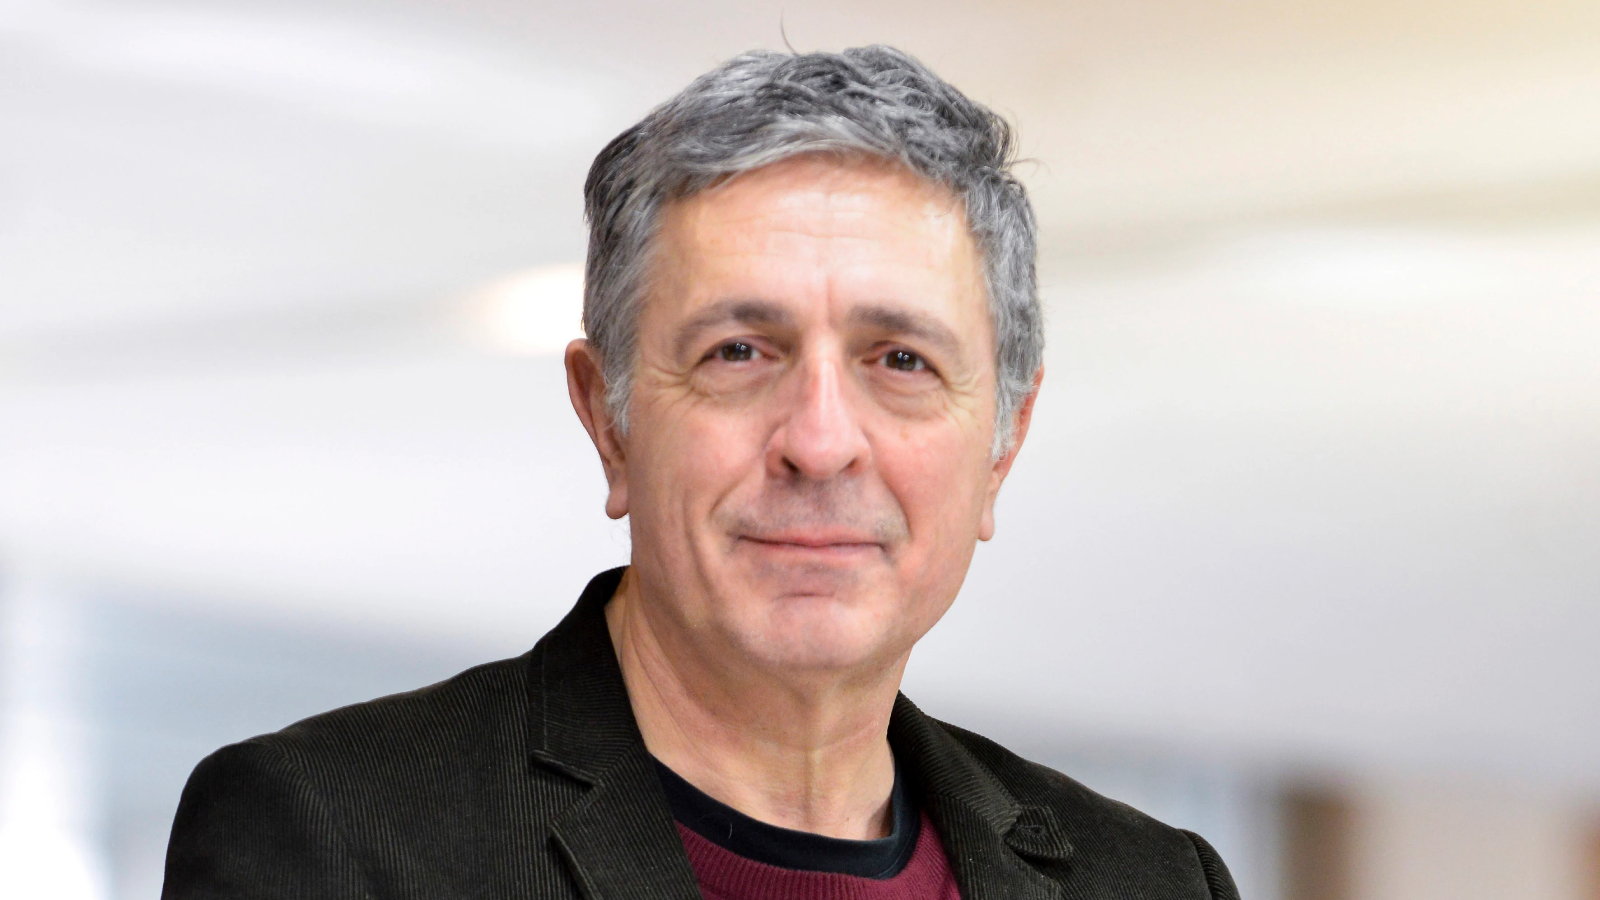
Um eurodeputado a investigar abusos de spyware foi espiado com o mesmo spyware. Não é argumento de série, é o que aconteceu a Stelios Kouloglou, jornalista e ex-eurodeputado grego que integrou a comissão PEGA, criada pelo Parlamento Europeu para escrutinar o uso de ferramentas como o Pegasus por governos europeus.
Os investigadores do Citizen Lab, da Universidade de Toronto, confirmam que o telemóvel de Kouloglou foi comprometido com o Pegasus em 2022 e 2023. É a primeira vez que um membro da comissão PEGA é publicamente identificado como alvo direto. O caso reacende a discussão sobre até onde alguns Estados estão dispostos a ir para controlar a narrativa em torno da vigilância digital.
Os ataques tiraram partido de uma vulnerabilidade no software do iPhone, já corrigida pela Apple, mas ainda não instalada no aparelho de Kouloglou na altura. Falamos de um exploit de zero-click, em que o alvo não tem de carregar em nada para ficar comprometido. Bastou o bug no sistema de casa inteligente do iPhone para o Pegasus entrar, recolher mensagens, localização, fotos e, potencialmente, áudio ambiente. O detalhe de o primeiro ataque ocorrer enquanto o eurodeputado estava no hospital é particularmente sórdido, mas nada surpreendente para quem acompanha o tema do spyware comercial.
O Citizen Lab não atribui o ataque a um país específico, mas aponta um elemento concreto: o mesmo endereço de email malicioso já tinha sido usado em campanhas contra jornalistas na Europa. Isto sugere um cliente governamental com autorização da NSO Group para operar o Pegasus em vários países europeus. O silêncio da Comissão Europeia e da própria NSO sobre este caso diz quase tanto como o relatório. A UE tem feito grandes discursos sobre Estado de direito, mas continua sem uma linha vermelha clara para o uso deste tipo de ferramentas dentro das suas fronteiras.
Para Kouloglou, o impacto não é abstrato. Falou de raiva quando percebeu que não foram só trocas profissionais com ministros a ser aspiradas, mas também momentos pessoais, felizes e tristes. É o mesmo tipo de erosão de intimidade que vimos noutros casos de forense digital agressiva, como quando a Rússia recorreu à Cellebrite para quebrar o iPhone de uma activista, episódio que já analisámos na investigação sobre o uso de ferramentas forenses contra dissidentes. A fronteira entre “segurança” e controlo político tem sido negociada sempre à custa dos mesmos: jornalistas, opositores, críticos internos.
O eurodeputado diz que vai avançar com um processo contra a NSO Group, empresa israelita por trás do Pegasus, que tenta reabilitar a imagem após ter sido praticamente banida do mercado oficial norte-americano. Entre ordens executivas nos EUA e relatórios no Parlamento Europeu, o negócio do spyware continua vivo, alimentado por dinheiro público e ambiguidade política. Enquanto a UE não assumir que certos usos de spyware são incompatíveis com uma democracia funcional, cada novo escândalo será tratado como exceção, quando já é claramente o padrão.
Fonte: TechCrunch
Comentários · 0